
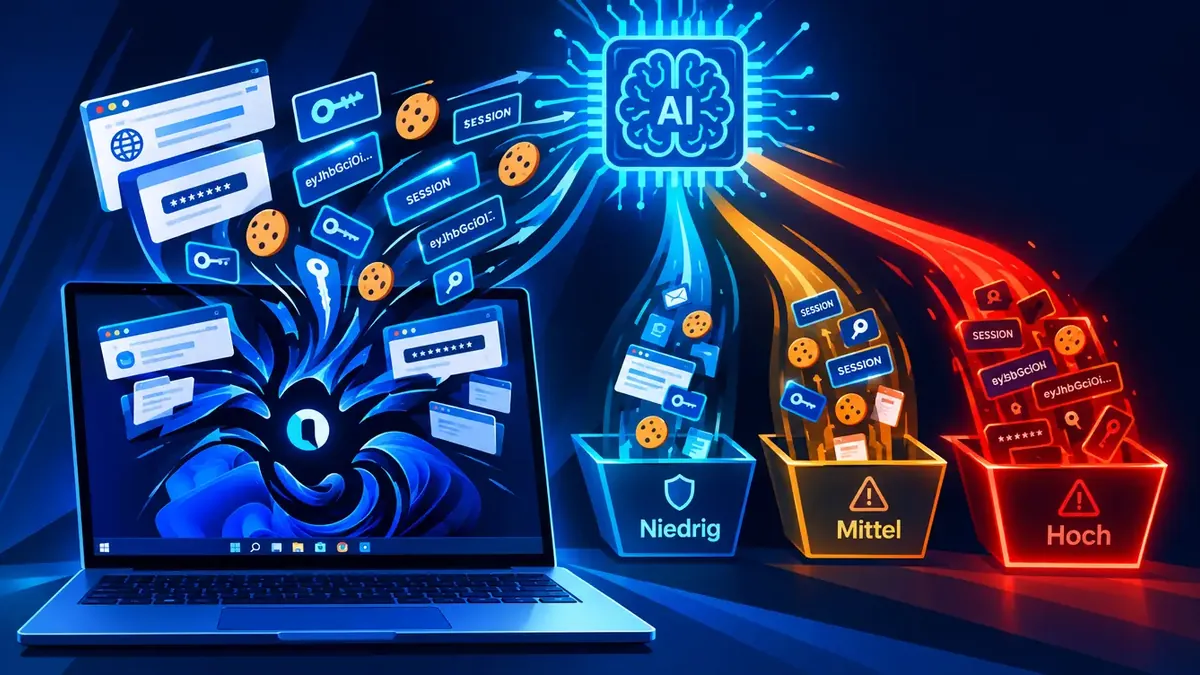
Cisco Talos hat am 31. Oktober 2026 den Windows-Infostealer VOLTA-AUTODOXER beschrieben, der nach dem Diebstahl ein Sprachmodell einschätzen lässt, welches Opfer sich lohnt. Wie weit VOLTA verbreitet ist, bestätigt bislang keine der Quellen. Keeper Security nennt das Ausmaß unbestätigt. Das Modell ordnet die Beute in drei Stufen. Die Stufen heißen niedrig, mittel und hoch. Die Daten sind bewertet, bevor ein Mensch sie ansieht.
Was dieser Infostealer alles einsammelt
Der Infostealer VOLTA-AUTODOXER sammelt laut Cisco Talos die gängige Stealer-Beute. Daraus baut er ein Profil des Menschen hinter dem Rechner. Ein Infostealer ist ein Schadprogramm für den Abzug von Zugangsdaten und Sitzungen. Laut dem Talos-Bericht greift VOLTA Passwörter, Cookies und Zahlungskarten aus Chromium-Browsern ab. Firefox, Thunderbird, Outlook und Slack stehen ebenfalls auf der Liste.
Die Liste ist lang. Talos nennt Sitzungen von Discord, Telegram, Steam, Battle.net und Roblox. Dazu kommen Microsoft-OAuth-Tokens. Das sind Berechtigungsnachweise, die Anmeldungen ohne erneutes Passwort erlauben. SSH-Schlüssel, Cloud-Zugänge, WLAN-Profile und Screenshots wandern ebenfalls ins Paket. Bei Krypto-Wallets nimmt VOLTA die Seed Phrases mit, die Wiederherstellungswörter. Laut Talos knackt es die Wallet-Tresore zusätzlich direkt auf dem Rechner. Jedes gespeicherte WLAN-Passwort landet im Klartext im Bericht.
Aus dem Material entsteht ein Beweispaket. Laut Talos enthält es Standort, Wohnadresse, Arbeitgeber samt Domain und ein geschätztes Geburtsjahr. Dazu kommen die letzten vier Kartenziffern, Slack-Workspaces und Autorenangaben aus Dokumenten. Auch Hinweise auf iPhone-Backups und der aktuelle Wert eines Roblox-Kontos stehen darin.
Danach füllt VOLTA Lücken mit den gestohlenen Sitzungen. Laut Talos durchsucht es das Gmail-Postfach nach Belegen von Amazon, DoorDash, Uber Eats, Grubhub, Walmart und PayPal. So bestätigt es die Wohnadresse. Bestellverläufe von Uber Eats und DoorDash ruft es direkt ab. Den Roblox-Bestand bewertet es über eine Abfrage bei Rolimons. Wer sein Abendessen bestellt, liefert den Adressnachweis gleich mit. Dass Angreifende vor allem Identitäten ausnutzen, beschreibt auch unser Beitrag zu Identity Abuse.
Das Sprachmodell als Gutachter der Beute
Der Infostealer VOLTA lässt ein Sprachmodell über OpenRouter die Beute nach Verwertbarkeit bewerten. OpenRouter ist ein Vermittlungsdienst, der viele Modelle über eine Schnittstelle bündelt. Das Paket entsteht laut Talos lokal in der Datei Identity_Report.txt. VOLTA serialisiert es als JSON. Dann sendet es das Paket mit einem Systemprompt los. Das ist die Grundanweisung an das Modell. Die Antwort landet in AI_Analysis.txt.
Der Systemprompt ist laut The Hacker News 240 Wörter lang. Das Modell soll als „forensic intelligence analyst“ ein Zielgutachten verfassen. Fakten darf es laut Prompt ausschließlich dem Paket entnehmen. Der Abschnitt „WHAT THEY’RE WORTH“ reiht Werte nach Verwertbarkeit in niedrig, mittel und hoch. Der Abschnitt „THEIR OPSEC“ bewertet Sicherheitslage und Passworthygiene des Opfers. OPSEC steht für operative Sicherheit.
Der Prompt verlangt außerdem Querverbindungen. Laut Talos soll das Modell Namen, Adressen oder Universitäten mit Passwortmustern verknüpfen. Es soll vorhandene Daten dehnen und Schlüsse ziehen. Das Ergebnis soll knapp ausfallen und eine nachprüfbare Belegspur enthalten.
Die Temperatur steht auf 0,2. Dieser Wert steuert, wie zufällig ein Modell formuliert. Talos liest ihn als Wunsch nach Genauigkeit und gleichbleibender Ausgabe. Die Abfrage läuft über den Internetanschluss des Opfers. Erst danach fließen Daten ab.
Talos nennt den Zweck Effort Displacement. Keeper Security übersetzt das mit Verlagerung des Aufwands. Die Betreibenden überlassen dem Modell die Analysearbeit. Brisant ist das, weil der Infostealer damit menschliche Analyse ersetzt. Das Opfer bekommt eine Passwort-Note vom Dieb und liest sie nie.
Claude zuerst, dann Kimi, dann Gemini
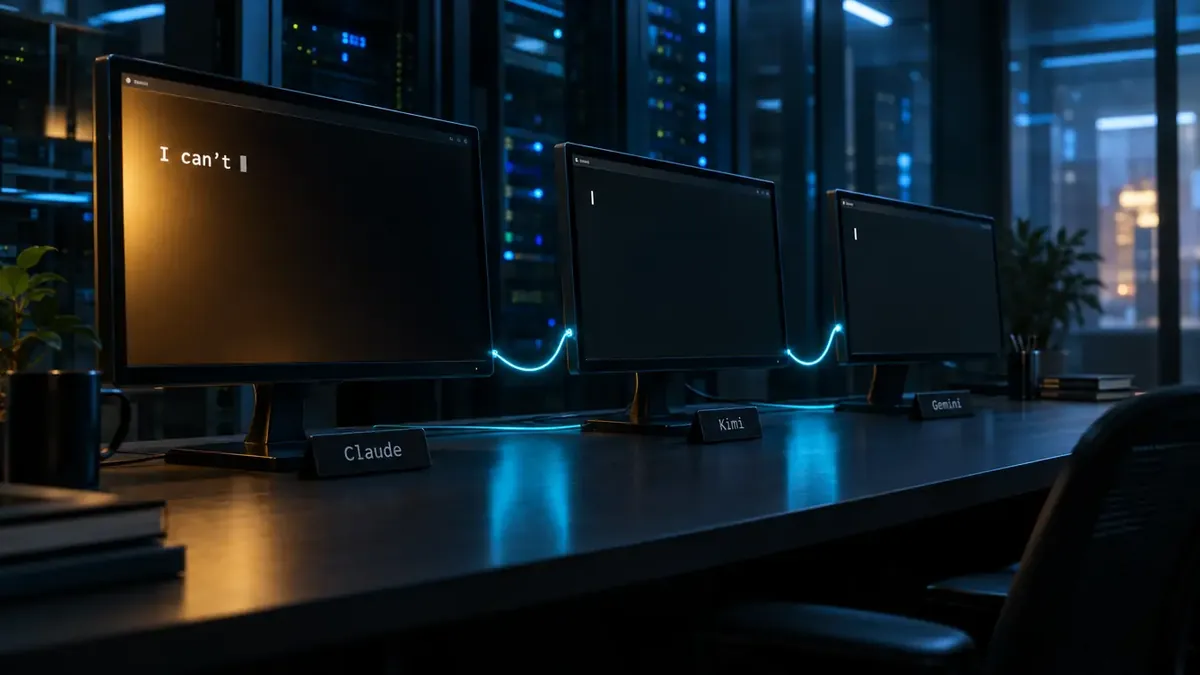
Der Infostealer fragt standardmäßig Claude Opus 4.6 und weicht bei einer Verweigerung auf Kimi K2 und Gemini 2.5 Flash aus. Talos zufolge prüft er jede Antwort auf Phrasen wie „I can’t“ oder „I’m not able“. Findet er eine, reicht er die Anfrage weiter. Die Kette hat bis zu drei Glieder.
 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9Promptphotorealistic editorial photo, low side-angle view along a dark desk with three identical monitors in a row, no people. The first monitor shows the short text "I can't" in white monospace font on black, the second and third show only dim blank terminal screens with a cursor. A thin glowing cyan cable of light leads from the first monitor to the second and on to the third, suggesting a handoff. Small desk labels read "Claude", "Kimi" and "Gemini". Moody server-room-like office, cool blue light with a warm amber glow on the first screen, shallow depth of field, crisp detail. No watermark, no signature.
Kimi K2 stammt von Moonshot AI. Gemini 2.5 Flash stammt von Google. Talos beschreibt die Ausweichmodelle als kleiner und freizügiger. Die Kette deutet laut Talos auf gezielten Entwicklungsaufwand und die Erwartung hin, auf Schutzmechanismen zu stoßen. Fehlt ein API-Schlüssel, läuft VOLTA laut Talos auch ohne KI-Stufe. Die Anfragen entstehen als JSON von Hand, ohne Software-Kit. Ein höfliches Nein des Modells weist dem Programm den Weg zum nächsten Anbieter.
Talos hält es für möglich, dass Widerstandsfähigkeit gegen Verweigerungen zur Standardanforderung wird. Zu Agenten, die Grenzen überschreiten, passt unser Beitrag KI-Agenten handeln über ihren Auftrag hinaus.
Das Muster tritt auch anderswo auf. Laut The Hacker News vom 2. November 2026 beschrieb Talos in der Vorwoche das Framework NIK C2. Es ist ein Windows-Fernzugriffswerkzeug in Go mit mehr als 52 Befehlen. NIK C2 bindet einen OpenAI-Client ein, der gestohlene Daten in der laufenden Sitzung analysieren lässt. Fehlt ein Schlüssel der Angreifenden, sucht es in den Umgebungsvariablen des Opfers nach OPENAI_API_KEY. Das nennt sich LLMjacking, der Missbrauch fremder KI-Zugänge. Das Opfer zahlt die Rechenzeit für den Angriff auf sich selbst. Wie Entwicklungswerkzeuge zum Einfallstor werden, zeigt unser Bericht über die manipulierte Claude-Code-Erweiterung im Cursor-Marktplatz.
Telegram als Briefkasten, Builder als Geschäftsmodell
Der Infostealer verschickt die Beute in drei Stufen über Telegram und nutzt laut Talos keine eigene Angreifer-Infrastruktur. Die Tabelle zeigt, welche Archive wann bei den Betreibenden ankommen.
| Archiv | Zeitpunkt | Inhalt |
|---|---|---|
| volta_log.zip | nach dem Stealer-Lauf | Passwörter, Cookies, Karten, Wallets, Tokens, WLAN, Screenshots |
| volta_dox.zip | nach dem KI-Aufruf | erfasste Daten, Modellanalyse |
| volta_doxnet.zip | nach der Live-Anreicherung | Gmail-Belege, Bestellverläufe |
Die Staffelung hat eine Folge. Die Rohbeute liegt bei den Betreibenden, bevor das Modell antwortet. Scheitert die KI-Abfrage, bleibt der Diebstahl wirksam. Die Programmdatei löscht sich laut Talos selbst. Alle beobachteten Endpunkte gehören Dritten.
VOLTA nutzt laut Talos eine Vorlage mit sechs austauschbaren Slots. Telegram-Kanal, API-Schlüssel und weitere Einstellungen kommen erst beim Kompilieren hinein. Für ein Werkzeug zum Eigengebrauch wären sie fest eingetragen, so Talos. Die Forschenden folgern ein Builder-Modell. Ein Builder ist ein Baukasten, der pro Bestellung eine eigene Programmdatei erzeugt. Die Urheberschaft verkauft Zugang, die Kundschaft liefert ihre Werte. The Hacker News nennt als Alternative ein Maßwerkzeug unter Kontrolle der Urheberschaft.
Die Slot-Werte sind verschlüsselt. Der Schlüssel ist ein SHA-256-Wert aus zwei Konstanten derselben Datei. Wer die Datei zerlegt, liest ihn aus. Das Vorhängeschloss trägt den Schlüssel am Bügel.
Sollte der Infostealer verkauft werden, hätte das Folgen. Dann könnte laut Talos jede Kundschaft, egal wie versiert, Opfer anvisieren. Gereihte Bewertungen kämen direkt ins Telegram-Postfach. Die Probe ist laut Talos eine 64-Bit-Windows-Datei im Format PE32+. Ihr Zeitstempel nennt den 17. August 2026. Erstmals gesehen wurde sie am 11. Oktober 2026.
Chrome einhegen, Tokens schützen, Spuren sichern
Gegen den Infostealer empfiehlt Talos eine Anwendungskontrolle für Chrome-Starts mit dem Schalter –headless. Headless heißt: ohne sichtbares Fenster. Viel vom Token-Diebstahl hängt laut Talos an einer Umgehung der App-Bound Encryption. Das ist Chromes Schutz für gespeicherte Browserdaten. Die Regel würde diesen Entschlüsselungsweg vollständig blockieren. Zusätzlich rät Talos zu hardwaregestützten Speichern für Zugangsdaten.
Tipp: Lassen Sie Ihre Endpoint-Überwachung melden, wenn ein Prozess außerhalb bekannter Entwicklungsumgebungen Chrome mit –headless startet.
Shane Barney, CISO bei Keeper Security, äußert sich zu VOLTA in einem Kommentar vom 4. November 2026. Er rät, Zugangsdaten und Sitzungstokens auf Endgeräten als hochwertige Ziele zu behandeln. Ein Sitzungstoken ist der digitale Ausweis einer laufenden Anmeldung. Barney fordert Zero Trust, also die Prüfung jedes Zugriffs ohne Vertrauensvorschuss. Dazu zählt Least Privilege, die Vergabe nur nötiger Berechtigungen. Hinzu kommt Secrets Management, die geordnete Verwaltung von Schlüsseln und Passwörtern. So blieben die Folgen eines kompromittierten Endgeräts begrenzt. Keeper verkauft selbst Produkte für Identitätssicherheit.
Barney verweist auf NIS2, die EU-Richtlinie zur Cybersicherheit. Die erfassten Zugangsdaten und Tokens zielten auf Informationen, die Regelwerke wie NIS2 schützen sollen. Er nennt Zugriffskontrolle und, wo angemessen, Multi-Faktor- oder kontinuierliche Authentifizierung. Infostealer seien häufig der erste Schritt bei Ransomware oder Datenerpressung. Bei den Angriffen auf Snowflake-Kunden lieferten sie in erheblichem Umfang gültige Zugangsdaten.
Für den Verdachtsfall nennt Talos diese Schritte:
- Sichern Sie die Datei %APPDATA%volta_debug.txt, auch wenn sich das Hauptprogramm gelöscht hat.
- Lesen Sie dort nach, was erfasst wurde und ob der KI-Aufruf gelang.
- Widerrufen Sie alle möglicherweise abgegriffenen Tokens und ändern Sie Ihre Passwörter.
- Behandeln Sie eine Wallet, deren Seed Phrase im Klartext auf der Platte lag, als vollständig kompromittiert.
- Ziehen Sie das Guthaben auf eine neue Wallet um, deren Seed auf einem vom Netz getrennten Gerät entstand.
Offen bleibt, wie viele Rechner VOLTA betroffen hat. Die Quellen nennen keine Opferzahl. Ebenso offen ist, ob die Firmen hinter den Modellen die missbrauchten Zugänge sperren. Talos fragt, welche Phase der Angriffskette als Nächstes an ein Modell geht. Der nächste Schritt für Sie: Prüfen Sie diese Woche, ob Ihre Anwendungskontrolle Chrome-Starts mit –headless regelt.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.