
Das Bootkit BlackX hat 2026 voll gepatchte Windows-Rechner in Diplomatennetzen infiziert, weil Microsofts Schutz erst nach einem manuellen Schritt wirkt. Voraussetzung sind Administratorrechte oder physischer Zugriff auf das Gerät. So steht es in Kasperskys Bericht, über den The Hacker News am 23. Oktober und Ars Technica am 3. November berichteten.
Das Bootkit BlackX trifft Diplomaten in Zentralasien
Das Bootkit BlackX zielte Anfang 2026 auf diplomatische Einrichtungen in Tadschikistan, Usbekistan und Turkmenistan, wie Kaspersky in seinem technischen Bericht schreibt. Ein Bootkit ist ein Schadprogramm, das beim Start so früh wie möglich lädt. Es übernimmt den Systemstart. So beschreibt es Microsofts Support-Artikel. Das Ziel ist laut The Hacker News langfristiger, verdeckter Zugriff.
BleepingComputer meldet am 24. Oktober, die Operation werde mit mittlerer Sicherheit APT41 zugeordnet, einer chinesischen, staatlich gestützten Gruppe. ESET sieht Ähnlichkeiten zu seiner FishMonger-Untersuchung vom Juni 2026. FishMonger gilt als Teil des APT41-Umfelds. Einen Zusammenhang kann ESET ohne Probenvergleich weder bestätigen noch widerlegen, sagte das Unternehmen The Hacker News. Die Zuordnung bleibt vorläufig.
Wie die Angreifenden in die Netze kamen, nennt der Bericht nicht. Danach verfügten sie über Administratorrechte. Erst dann kam das Bootkit zum Einsatz. Microsoft stufte die Technik bei BlackLotus als Mittel zur Persistenz ein, also zum dauerhaften Verbleib im System, nicht als Erstzugriff. Wie Zugangsbroker Netze dauerhaft infiltrieren, zeigt unser Beitrag zur Mistic-Backdoor.
Das Bootkit lädt einen schädlichen Treiber in den Windows-Kernel, den Kern des Betriebssystems. Er trägt die Signatur der Firma Wenjiang District Mingyu Network Technology Service Studio. Der Aussteller hat das Zertifikat widerrufen. Laut BleepingComputer deaktiviert der Treiber sicherheitsrelevante Prozesse und Registry-Callbacks. Zudem manipuliert er Event Tracing for Windows, die Ereignisprotokollierung des Systems. Das behindert die Überwachung.
Manche Eingriffe laufen nur, wenn Produkte von Kaspersky oder Avast vorhanden sind. Gegen Kaspersky wirken sie laut Hersteller nicht. Die Angreifenden zielen auf Kaspersky und scheitern an Kaspersky. Zwei Nutzlasten sind dokumentiert:
- Ein Fernzugriffstrojaner führt .NET-Nutzlasten aus und tauscht Dateien aus. Als Kanal für Befehle (Command-and-Control) dienen Google Drive, OneDrive und Yandex.Disk. Der Verkehr geht so im Firmenalltag unter.
- OxiDLLRunner startet über die legitime Datei googleupdate.exe. Die DLL entschlüsselt eine Rust-Nutzlast. Diese lädt Plugins von archivetj[.]com nach.
Baton Drop: Alte Lücke, frischer Nachbau
Baton Drop, geführt als CVE-2022-21894, ist ein Logikfehler im Windows-Boot-Manager. Er hebelt Secure Boot aus. Secure Boot prüft beim Start die digitalen Signaturen jeder Boot-Komponente. Der Boot-Manager lädt das Betriebssystem. Er liegt auf einer kleinen eigenen Partition. Ars Technica berichtete 2023, Microsoft habe die Lücke im Januar 2022 gepatcht.
Der CVSS-Wert, eine Skala für die Schwere von Sicherheitslücken, liegt laut The Hacker News bei 4,4. Die Ausnutzung verlangt Administratorrechte oder physischen Zugriff. Lokale Rechte sind ein Sprungbrett, wie auch die Linux-Kernel-Lücke mit öffentlichen Root-Exploits zeigt.
BlackLotus war das erste öffentlich dokumentierte Bootkit, das Secure Boot auf voll aktualisierten Windows-11-Systemen umging, schreibt Ars Technica. ESET bestätigte das im März 2023. BleepingComputer zufolge kursierte es seit Oktober 2022 in Hackerforen. Ars Technica nannte 2023 einen Preis von 5.000 US-Dollar plus 200 US-Dollar für Updates. Die Malware ist 80 kb groß.
Der Quellcode von BlackLotus sickerte im Juli 2023 durch. Er war unvollständig. Einige BlackLotus-Proben enthielten Code, der im öffentlichen Repository fehlt und im Bootkit BlackX auftaucht. Die Angreifenden müssen BlackLotus daher nachgebaut oder den Quellcode gekauft haben, folgert Kaspersky. Bei staatlichen Gruppen sind solche Übernahmen selten.
Die Umsetzung des Exploits ähnelt BlackLotus laut Kaspersky auffallend. BlackX trägt eigene Machine Owner Keys (MOK) ein. Besitzende von Geräten mit Nicht-Windows-Systemen signieren damit eigene Komponenten im Startprozess. So erklärte es Ars Technica 2023. Damit lädt das Bootkit beliebige EFI-Dateien und umgeht Secure Boot. Treiber und Folge-Nutzlasten unterscheiden sich von BlackLotus.
Der Patch sperrt nichts: Die Sperre ist Handarbeit
Der Patch gegen Baton Drop widerruft das Zertifikat Windows Production PCA 2011 nicht automatisch, erklärt Kaspersky laut BleepingComputer. Mit diesem Zertifikat sind die älteren, verwundbaren Boot-Manager signiert. Solange es nicht gesperrt ist, ersetzen Angreifende gepatchte Dateien durch alte. Das beschrieb Ars Technica schon 2023. Genau diese Lücke nutzt das Bootkit.
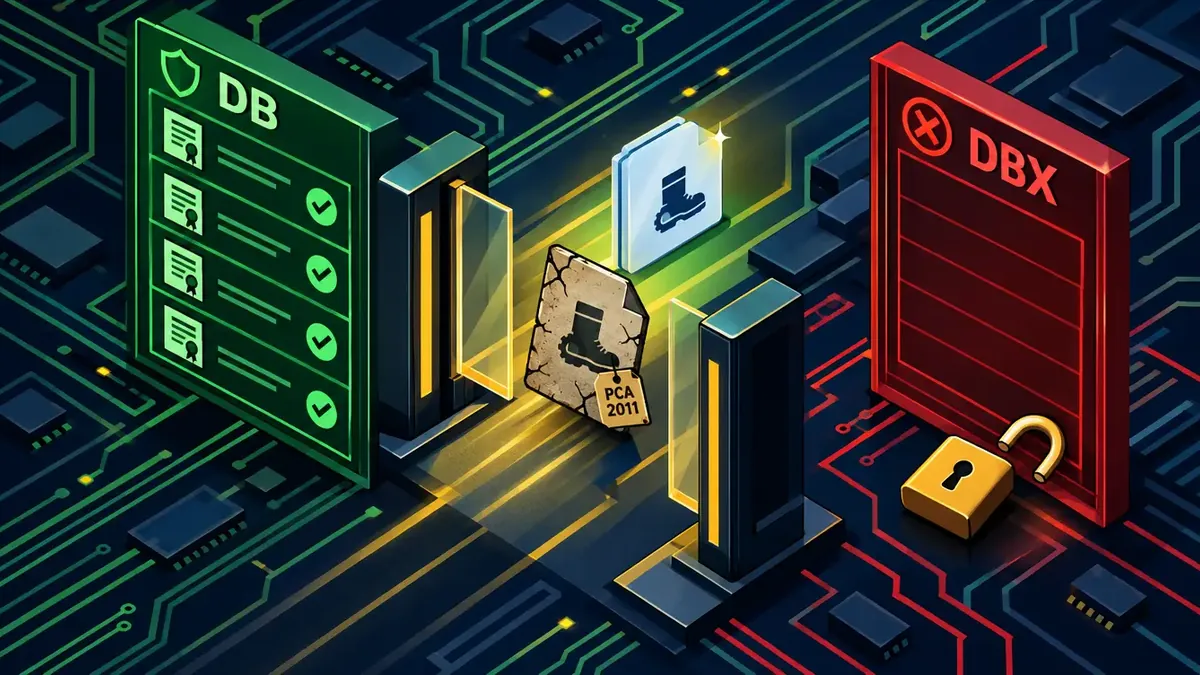 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptMagazine cover style illustration, isometric top-down view of a digital checkpoint gate in a circuit-board landscape. On the left a green ledger panel labeled "DB" holds trusted certificates, on the right a red ledger panel labeled "DBX" is left open and empty, with a padlock beside it unlocked and hanging loose. An old, cracked boot manager file icon with a small tag "PCA 2011" slips through the open gate past a newer shiny file. Bold graphic shapes, dark navy background, green and red accents with warm yellow highlights, dramatic lighting, no people, schematic without any numbers. No watermark, no signature.
Die Sperre läuft über die DBX, eine Liste verbotener Signaturen (Forbidden List). Ihr Gegenstück ist die DB mit den vertrauenswürdigen Zertifikaten. Die Tabelle zeigt die drei Schritte über den Registry-Wert AvailableUpdates, die Microsofts Support-Artikel nennt.
| Schritt | Wirkung | Wert |
|---|---|---|
| DB aktualisieren | Zertifikat Windows UEFI CA 2023, neuer Boot-Manager | 0x5944 |
| Sperre setzen | PCA 2011 in die DBX eintragen | 0x80 |
| SVN anheben (optional) | Versionsstand in der Firmware erhöhen | 0x200 |
Microsoft hat die Schritte verriegelt. Eine falsche Reihenfolge ist nicht möglich. Die SVN (Secure Version Number) verhindert, dass jemand den Boot-Manager auf eine ältere Version zurücksetzt. Die Mitigationen stecken laut Support-Artikel seit den Updates vom 9. Juli 2024 in Windows. Standardmäßig aktiv sind sie nicht.
Kaspersky sieht darin ein Problem des Patch-Verfahrens. Zusätzliche Schritte nach einem Update seien extrem ungewöhnlich, schreibt ein Forscher. Die Anleitung sei auf der Microsoft-Website vergraben und für durchschnittliche IT-Verantwortliche schwer zu finden. Der Patch ist drauf. Die Lücke bleibt.
Am 19. Oktober 2026 lief das Zertifikat ab. Verwundbare Dateien laden trotzdem, solange es nicht auf der Sperrliste steht. Das macht die Lage brisant. Nur wenige Organisationen kennen den Zusatzschritt. Die Angreifenden haben das laut Kaspersky wahrscheinlich einkalkuliert. Deshalb investierten sie Zeit in den Nachbau des Bootkits.
Microsoft im Dilemma: Sperren kann Rechner lahmlegen
Microsoft hat die Sperre bisher nicht erzwungen. Sie könnte potenziell Millionen Geräte unbootbar machen, berichtet Ars Technica. Wer den alten Schlüssel sperrt, bevor der neue installiert ist, hat einen teuren Briefbeschwerer. Bleibt die alte Signatur vertraut, wird eine erfolgreiche Ausnutzung laut Ars Technica fast unvermeidlich. Das gilt inzwischen seit vier Jahren.
Ein Bootkit lässt sich später kaum noch einfangen. Es kann laut Ars Technica eine Neuinstallation überstehen, wenn die infizierte Boot-Partition erhalten bleibt. Ohne Spezialwerkzeuge ist es schwer zu erkennen.
Die Tabelle nennt gemeldete Hindernisse aus Microsofts Support-Artikel.
| Konfiguration | Problem |
|---|---|
| HP-Geräte mit Sure Start | Mitigation blockiert bis zum Firmware-Update |
| Arm64 mit Qualcomm-Firmware | blockiert wegen UEFI-Firmware-Fehlern |
| VMware, x86 mit Secure Boot | VM startet nach Mitigation nicht |
| Symantec Endpoint Encryption | Mitigation nicht anwendbar |
| Ältere externe Boot-Medien | ungültig nach Sperre mit SVN 5.0 |
Diese Fälle erklären das Zögern. Die Sperre ist laut Microsoft nicht umkehrbar, solange Secure Boot genutzt wird. Selbst Neuformatieren entfernt sie nicht. Einzelne Geräte können in die BitLocker-Wiederherstellung rutschen. Wiederherstellungsmedien müssen erneuert werden. Zudem hängt die Sperre an der UEFI-Firmware, die Secure-Boot-Werte in DB und DBX schreibt. Auf manchen Geräten scheitern diese Updates, schreibt Microsoft.
Strittig ist die Kommunikation. Ein Microsoft-Sprecher verwies Ars Technica per E-Mail auf einen Support-Beitrag. Der erschien vor zwei Wochen. Darin steht laut Ars Technica nicht, dass die bisherigen Patches vor Baton-Drop-Angriffen nichts schützen. Der Support-Artikel von 2023 hält dagegen fest, dass die Mitigationen nicht standardmäßig aktiviert sind. Für private Windows-Nutzende ist der Status laut Ars Technica unklar.
Als Mittelweg sieht Ars Technica mehr Klarheit über die Risiken. Das könnte allerdings auch Angreifenden nützen. Die Sperre ist dokumentiert. Gefunden wird sie kaum. Wer Administrierende vier Jahre im Zwischenzustand lässt, darf sich über Bootkit-Nachbauten wie BlackX nicht wundern.
Was IT-Verantwortliche jetzt prüfen sollten
IT-Verantwortliche sollten zuerst prüfen, ob die DBX jedes Geräts den Eintrag Windows Production PCA 2011 enthält. Der Patch allein stoppt das Bootkit nicht. Wer mehrere Plattformen betreut, kennt Maßnahmenlisten. Auch zur cPanel-Schwachstelle CVE-2026-41940 hat das BSI Sofortmaßnahmen für Webhoster benannt. Für Windows gilt diese Reihenfolge:
- Spielen Sie die aktuellen Windows-Sicherheitsupdates auf allen unterstützten Geräten ein.
- Sichern Sie den BitLocker-Wiederherstellungsschlüssel, etwa mit
manage-bde -protectors -get %systemdrive%in einer Administrator-Eingabeaufforderung. - Testen Sie die Schritte zuerst auf einem Gerät je Geräteklasse.
- Erstellen Sie ein Wiederherstellungslaufwerk, bevor Sie die Sperre setzen.
- Prüfen Sie danach in der PowerShell, ob
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI dbx).bytes) -match 'Microsoft Windows Production PCA 2011'den Wert True liefert.
Tipp: Formatieren Sie den USB-Stick für das Wiederherstellungsmedium mit dem Dateisystem FAT32.
Die Sperre wirkt vorbeugend. Ein bereits infiziertes Gerät repariert sie nicht, warnt Microsoft. Dann rät das Unternehmen zum Sicherheitsdienstleister. Die Sperre soll in der Erzwingungsphase automatisch gesetzt werden. Zugesagt sind mindestens sechs Monate Vorwarnung. Bis dahin bleibt jedes Gerät ohne den Eintrag für ein Bootkit wie BlackX offen. Ein Datum nennt der Support-Artikel nicht.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.