
Zyxel hat am 22. Oktober eine Zero-Day-Lücke in den Switches der Reihe GS1900 geschlossen. Zero-Day heißt: Beim Angriff gab es noch keinen Patch. Angreifende übernahmen damit fast 1.000 Geräte weltweit und stahlen Konfigurationen und Zugangsdaten, berichtet BleepingComputer am 4. November. Voraussetzung ist Netzwerkzugriff auf das Gerät. Dann genügt eine präparierte HTTP-Anfrage für Systembefehle ohne Anmeldung. Der Juni-Patch half nicht.
Kapibala knackte 996 Zyxel-Switches in 48 Ländern
Die Angriffe auf Zyxel-Switches der Reihe GS1900 begannen laut GreyNoise um den 17. August. Als Täter nennt die Firma die vermutlich chinesischsprachige Gruppe Kapibala. Sie kompromittierte 996 Geräte in 48 Ländern. Die meisten standen laut Help Net Security vom 22. September in Italien, den USA, Taiwan und Südkorea.
Ein Switch verbindet Rechner im Netz und leitet Datenverkehr weiter. Die GS1900-Reihe richtet sich laut Help Net Security an kleine und mittlere Unternehmen. Sie steht in Büros, Schulen, Hotels und Geschäften. Ein gekaperter Switch liefert Angreifenden laut Cyber Security News eine wertvolle Position im Zielnetz.
Nach dem Einbruch lud ein Skript Daten ab. Es holte Gerätekonfigurationen, Netzwerkinformationen und gehashte Root-Zugangsdaten. Ein Hash ist die Prüfsumme eines Passworts, aus der sich schwache Passwörter oft zurückrechnen lassen. Bei 564 Opfern galten laut GreyNoise noch die Werkskennwörter. Ein Werkskennwort ist der Hausschlüssel unter der Fußmatte.
Der Exploit steckte in einem Python-Skript. GreyNoise zufolge war es mit dem kommerziellen Werkzeug PyArmor stark verschleiert. Nach der Entschlüsselung zeigte sich ein klares Ziel: das Modell GS1900-24 mit Firmware 2.10 bis 2.90. Kommandozeilenoptionen erlauben aber auch andere Firmware. Eine IP-Adresse der Angreifenden hält GreyNoise wegen Opferschutzes zurück.
GreyNoise verbindet Kapibala mit der Kampagne Red Heron. Acronis berichtete zuvor, dass sie eine kritische Gitea-Lücke ausnutzte. Gitea ist ein selbst gehosteter Git-Dienst. Help Net Security nennt zudem WordPress-Einbrüche bei 49 Organisationen in 29 Ländern. Dahinter soll dieselbe oder eine verwandte Gruppe stehen.
Der Juni-Patch von Zyxel schützte nicht vor dem Exploit
Der Patch gegen CVE-2026-7273 vom 16. Juni 2026 schloss nicht die Lücke, die Kapibala tatsächlich nutzte. Zyxel hatte damals einen Pufferüberlauf behoben. Dabei schreibt ein Programm mehr Daten in einen Speicherbereich, als dieser fasst. GreyNoise führte die Angriffe bei der Veröffentlichung am 21. September genau darauf zurück.
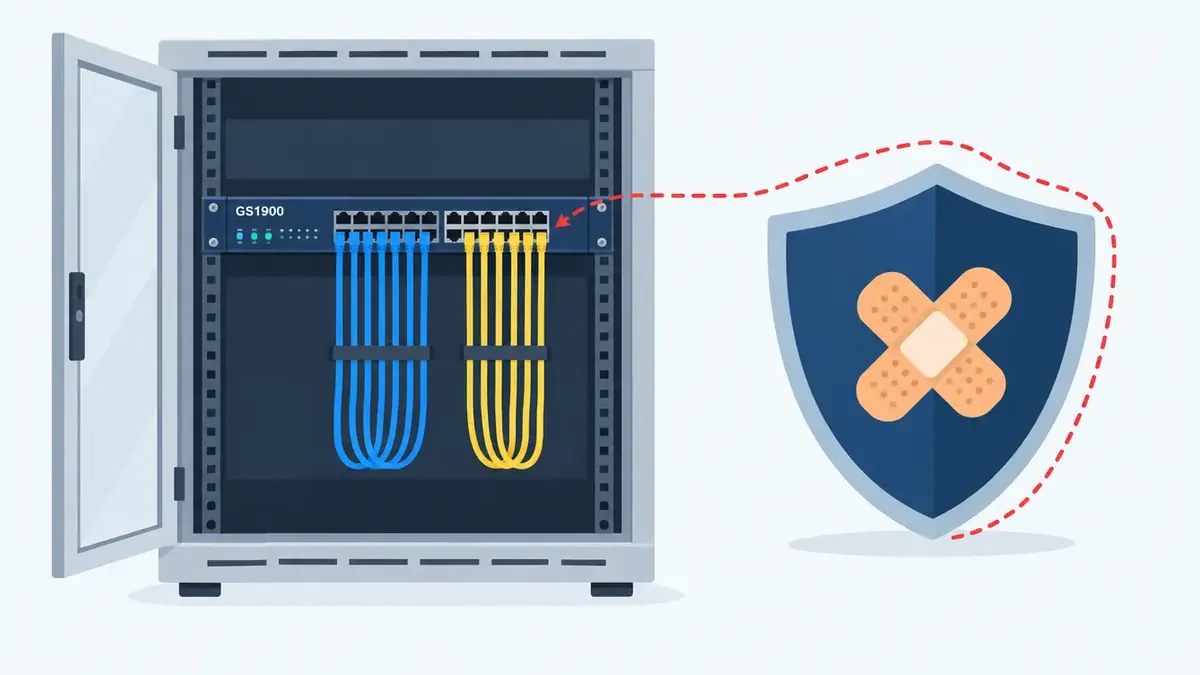 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptFlat vector illustration, straight frontal view of an open network distribution cabinet with a single rack-mounted switch labeled "GS1900", rows of ports with tidy blue and yellow patch cables hanging down in neat loops. To the right of the cabinet stands a large shield with a bandage-style patch on it, while a thin dashed red line curves around the shield and slips into the switch, symbolizing a bypassed protection. Simple geometric shapes, flat colors in navy, light grey, teal and a warning red accent, soft minimal shadows, light background, no people. No watermark, no signature.
Am selben Tag nahm CISA die Lücke in den KEV-Katalog auf. KEV steht für Known Exploited Vulnerabilities, also ausgenutzte Schwachstellen. Den Eintrag erläutert ein Beitrag zum KEV-Eintrag der GS1900-Switches. Die Frist für US-Bundesbehörden endete laut Cyber Security News am 24. September. Brisant daran: Die Frist galt einer Lücke, die gar nicht die Einbruchsstelle war.
Entdeckt hat das die Firmware-Sicherheitsfirma Binarly. Die Forschenden untersuchten Red-Heron-Infrastruktur mit der Hintertür JITTERLY und dem Rootkit SIXZUT. Ein Rootkit verbirgt Schadsoftware vor dem Betriebssystem. Dabei fanden sie ein offenes Archiv mit einem verschleierten Python-Exploit gegen GS1900-Switches. Der Code prüfte gezielt auf Firmware-Stände, die gegen CVE-2026-7273 gepatcht waren. Am 28. September bestätigte Binarly die Wirkung.
Die Ursache beschreibt BleepingComputer so. Das Juni-Update ergänzte Prüfungen gegen den Überlauf. Angreifende umgingen sie, indem sie einen Parameterzähler verfälschten, bevor ihn das Gerät validierte. Danach überschrieb der Exploit Speicher und führte Befehle ohne Anmeldung aus. Das galt auch für Switches mit dem Update.
Binarly meldete den Fund am 29. September an Zyxel. Zyxel dankt Yegor Vasilenko und Fernando Mercês von Binarly für die Meldung. Der Hersteller bestätigte den Fehler am 11. Oktober und vergab CVE-2026-107441. Zyxel wertete es als eigenen Fehler, weil der Exploit zusätzlich fehlende Längenprüfungen bei HTTP-Parametern ausnutzte. Am 22. Oktober erschien Firmware, die Parametergrößen begrenzt und die Parameteranzahl vor dem Kopieren in den Speicher prüft. Ob die Täter den Exploit gezielt gegen die Juni-Updates bauten, ist laut BleepingComputer offen. Möglich ist auch eine verwandte Lücke, die der Juni-Patch übersah. Für die Betroffenen ändert das wenig. Das Gerät stand offen.
Zehn GS1900-Modelle brauchen die Firmware vom 22. Oktober
Zyxel hat für zehn Modelle der GS1900-Reihe Firmware-Updates veröffentlicht, die CVE-2026-107441 beheben. Die Tabelle zeigt laut Zyxel-Sicherheitshinweis vom 3. November, welche Firmware-Stände verwundbar sind und welche Version den Fix bringt.
| Modell | Verwundbar bis | Fix in |
|---|---|---|
| GS1900-8 | 2.90(AAHH.2)C0 | 2.90(AAHH.3)C0 |
| GS1900-8HP | 2.90(AAHI.2)C0 | 2.90(AAHI.3)C0 |
| GS1900-10HP | 2.90(AAZI.2)C0 | 2.90(AAZI.3)C0 |
| GS1900-16 | 2.90(AAHJ.2)C0 | 2.90(AAHJ.3)C0 |
| GS1900-24 | 2.90(AAHL.2)C0 | 2.90(AAHL.3)C0 |
| GS1900-24E | 2.90(AAHK.2)C0 | 2.90(AAHK.3)C0 |
| GS1900-24EP | 2.90(ABTO.2)C0 | 2.90(ABTO.3)C0 |
| GS1900-24HPv2 | 2.90(ABTP.2)C0 | 2.90(ABTP.3)C0 |
| GS1900-48 | 2.90(AAHN.2)C0 | 2.90(AAHN.3)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.2)C0 | 2.90(ABTQ.3)C0 |
Das Muster ist einheitlich. Jeder Stand bis einschließlich .2 gilt als verwundbar. Erst .3 behebt die Lücke. Auf dem Markt befindliche Modelle außerhalb der Tabelle gelten laut Zyxel als nicht betroffen. Patches gab es nur für Modelle innerhalb ihres Support-Zeitraums für Schwachstellen.
CISA stuft den Vorgänger CVE-2026-7273 zusätzlich als Fall für forensische Prüfung ein. Das steht laut Cyber Security News in der Anweisung BOD 26-04, einer Vorgabe für US-Bundesbehörden. Patchen allein reicht demnach nicht. Ob die Lücke bei Erpressungsangriffen genutzt wurde, hat CISA nicht bestätigt. Gibt es keine Gegenmaßnahmen, rät die Behörde, das Produkt nicht mehr zu nutzen. Welche Switches im Haus hängen, ist oft eine Inventarfrage. Fünf längst gefixte und trotzdem ausgenutzte Lücken im KEV-Katalog zeigen das. Auch Citrix NetScaler tauchte dort mit Frist und Forensik-Auflage auf.
Tipp: Legen Sie die Weboberfläche der Switches in ein eigenes Verwaltungsnetz, damit sie nicht aus dem Büronetz erreichbar ist.
Für Administrierende bleiben drei Aufgaben.
- Prüfen Sie die Firmware jedes GS1900 und spielen Sie die Version mit der Endung .3 ein.
- Suchen Sie in den Protokollen nach unerlaubtem Zugriff, unerwarteten Konfigurationsänderungen und auffälligen HTTP-Anfragen an die Verwaltungsoberfläche.
- Wechseln Sie Zugangsdaten bei verdächtigen Geräten, denn die Täter griffen gehashte Root-Zugangsdaten ab.
Offen ist noch, ob CISA auch CVE-2026-107441 in den KEV-Katalog aufnimmt. Der Zyxel-Fix steht seit dem 22. Oktober bereit. Prüfen Sie heute die Version jedes GS1900 im Haus. Sonst erledigt das die nächste Kampagne für Sie.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.