
Seit Mitte August 2026 übernimmt eine Phishing-Kampagne über Google-Kalendereinladungen laufende Sitzungen von Nutzenden in Unternehmen, obwohl deren Konten einen zweiten Faktor verlangen. Das Sicherheitsteam von Material Security hat sie Operation CloudFire getauft und nach eigenen Angaben knapp 900 Domains der Angreifenden abschalten lassen. Diese Angaben stammen laut Bleeping Computer vom 4. November 2026 aus einem Beitrag, den Material Security selbst gesponsert und verfasst hat. Jede gängige Prüfung meldet Entwarnung.
Phishing per Kalendereinladung: Der Köder kommt von Google selbst
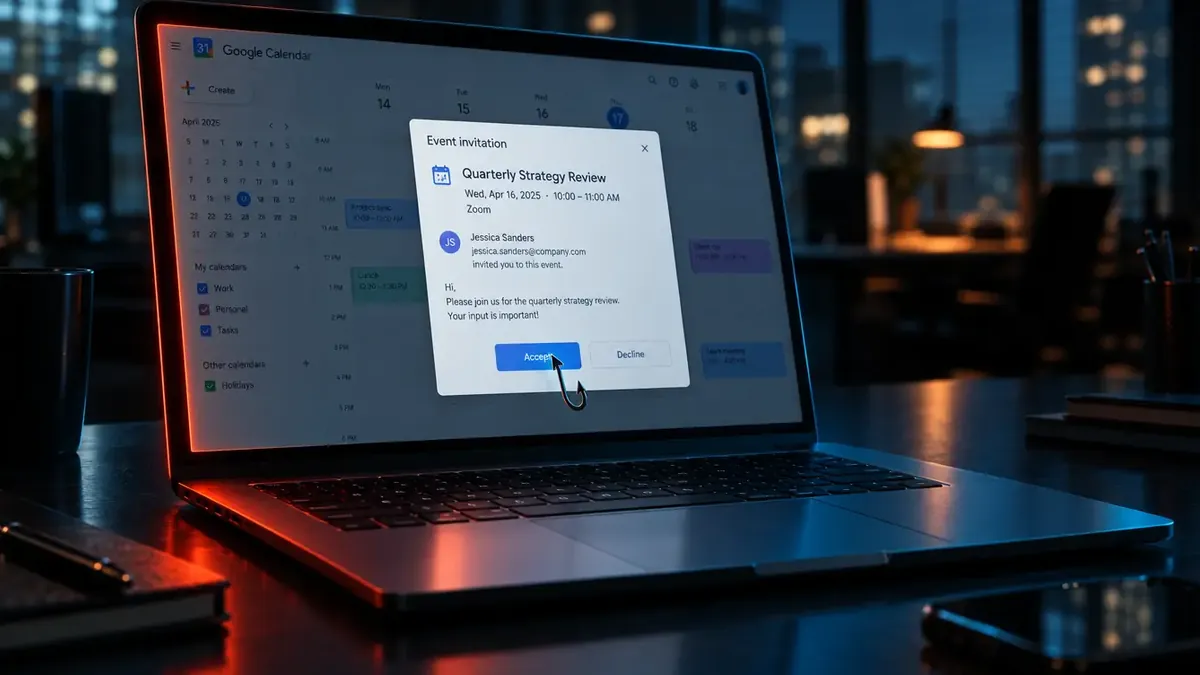
Die Kampagne verschickt ihre Köder als Google-Kalendereinladungen, schreibt Material Security im Beitrag vom 4. November 2026. Manche Nachrichten gehen per Blindkopie (BCC) raus, also ohne sichtbare weitere Empfangende. Oft stammt die Absenderadresse aus einer Organisation, mit der das Opfer schon korrespondiert hat. Die Phishing-Einladung wirkt wie Büroalltag. Die Vorwände sind banal. Es geht um Mailbox-Benachrichtigungen, Ausschreibungsanfragen (RFP und RFI), Gerichtsladungen und Mahnungen zu verpassten Zahlungen. Eine Vorladung lässt niemand gern liegen.
Die meisten Links zeigen auf Google selbst. Typisch ist Googles eigener Weiterleiter /url, der das echte Ziel als Parameter in der Adresse versteckt. Andere Wellen nutzten share.google und Links auf Drive-Dateien. Eine Variante setzte auf Benachrichtigungslinks von Intuit. Domain, Zertifikat und Reputation wirken in jedem Fall legitim. Dieses Phishing braucht keine verdächtige Adresse. Der Link führt zu Google, bis er es nicht mehr tut.
Warum Identitäten zum Angriffsziel geworden sind, erklärt unser Beitrag zu Cyberangriffen auf Authentifizierungssysteme.
Reverse Proxy: Warum der zweite Faktor hier nichts stoppt
Ein Reverse Proxy, also ein Zwischenserver, der Anfragen an die echte Seite weiterreicht, sitzt bei dieser Kampagne vor der echten Google-Anmeldeseite. Das Opfer gibt sein Passwort ein. Es bekommt eine echte Rückfrage und bestätigt sie. Die Betreibenden sehen in Echtzeit zu, schreibt Material Security. Der Server reicht SMS-Codes, Codes aus Authenticator-Apps, Googles Tap-Yes-Zahlenabgleich und die telefonische Kontowiederherstellung sofort an Google weiter. Keine dieser Kontrollen verhindert den Abgriff der Sitzung.
Eine Sitzung ist der eingeloggte Zustand nach erfolgreicher Anmeldung. Wer sie kontrolliert, handelt als das Opfer. Die Mehrfaktor-Authentifizierung (MFA), also die zweite Bestätigung neben dem Passwort, sollte gestohlene Passwörter entwerten. Hier sitzt jemand mit in der Leitung. Das Opfer gibt den Code selbst ein. Gegen dieses Phishing hilft der zweite Faktor nicht. Wer alles richtig macht, liefert trotzdem ab.
Das Framework hinter dem Proxy heißt Nyasher. Es ist laut Material Security seit Februar öffentlich dokumentiert, nachdem jemand in seinem JavaScript einen fest eingebauten Schlüssel gefunden hatte. Die Kampagne startete im August trotzdem. Sorgfalt sieht anders aus.
Wie Angreifende auf anderem Weg an Unternehmensaccounts kommen, beschreibt unser Beitrag zu OAuth Device Code Phishing.
Drei Schichten, drei Entwarnungen: So besteht die Kette jede Reputationsprüfung
Die Angreifenden haben ihre Phishing-Kette so gebaut, dass Reputationssysteme jede Schicht als unbedenklich einstufen, schreibt Material Security. Solche Systeme prüfen, wer die Domain registriert hat, was dort bisher lief und ob es Beschwerden gab. Hier fielen alle Antworten harmlos aus.
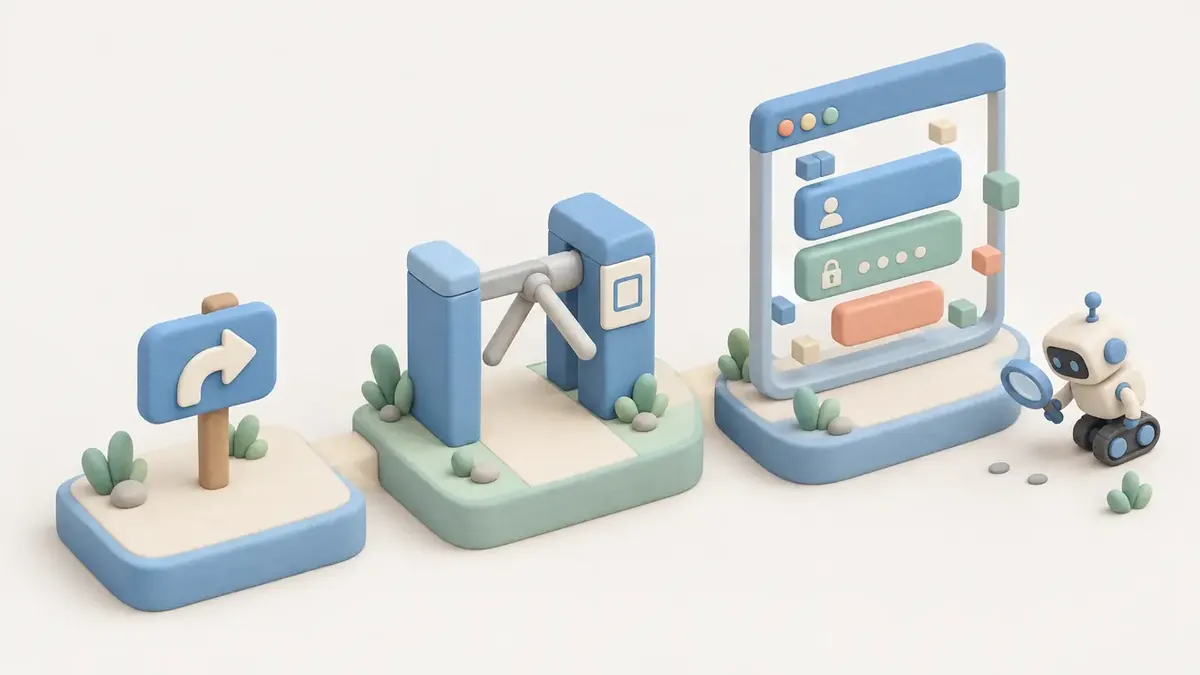 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptSoft clay 3D render, isometric top-down view of three stacked stages in a row, made of pastel clay. First stage: a small clay signpost with a curved redirect arrow. Second stage: a clay turnstile gate with an empty checkbox panel guarding a path. Third stage: an empty browser window frame in which loose clay blocks float and assemble into a login form with a password field. A tiny clay crawler robot with a magnifying glass stands beside it, looking at empty ground. Soft shadows, rounded shapes, muted blue, mint, cream and a touch of coral, clean light background, no numbers, no real logos. No watermark, no signature.
Die erste Schicht ist Googles Weiterleiter. Die zweite ist eine Cloudflare-Turnstile-Prüfung, also eine Abfrage, die Bots aussperren soll. In manchen Varianten ist es das echte Widget von Cloudflares eigener Infrastruktur. Die dritte Schicht ist die Seite zur Passworteingabe. Für die Phishing-Seite gibt es keine statische Website, die sich scannen ließe. JavaScript baut sie im Browser auf, sobald die besuchende Person die Prüfung besteht. Ein Crawler findet nichts zum Abrufen. Ein Proxy-Protokoll findet nichts zum Aufzeichnen. Nach Kenntnis von Material Security hatte niemand diese Seiten gescannt, bevor die Kampagne dokumentiert wurde.
Die Phishing-Infrastruktur ist auf Wegwerfen angelegt. Die zuerst beobachtete Kampagne nutzte viele Köderdomains bei mehreren Registraren. Die meisten waren erst wenige Tage vor dem Einsatz angemeldet. Empfangsserver standen ein bis zwanzig Tage vor der Welle bereit, der sie dienten. Ein Wildcard-Zertifikat, das alle Subdomains einer Domain abdeckt, wurde 46 Minuten vor der Registrierung dieser Domain ausgestellt. Das Sperren einer einzelnen Komponente kostet die Betreibenden laut Material Security wenige Dollar und einen Nachmittag. Für die Angreifenden ist das ein Wegwerfartikel.
Operation CloudFire: Wie Material Security die Infrastruktur der Angreifenden abräumte
Operation CloudFire bezeichnet den Versuch von Material Security, die Infrastruktur der Kampagne direkt auszuschalten. Zuvor setzte das Unternehmen gegen die Phishing-Welle auf Erkennung. Seit August fing es nach eigenen Angaben über 99 Prozent der bösartigen Nachrichten ab, bei einer Neueinstufungsrate von 0,01 Prozent. Kein einzelnes Signal entscheidet. Material bewertet technische Merkmale, die erkennbare Absicht der Nachricht, das tatsächliche Ziel der Links und die Beziehung zwischen Absender und Empfang. Jedes dieser Signale kann für eine Reaktion genügen.
Kalendereinladungen behandelt Material als eigene Angriffsfläche, weil sie schlecht zu Gateways passen, die Mails im Transit prüfen. Die Gruppe wechselte laufend Taktiken, Themen und Köder-Texte. Sie tat das, um statische, ML- und agentenbasierte Erkennung zu umgehen.
Bis Ende September 2026 reichte das dem Team nicht mehr. Regeln anpassen, Modelle neu trainieren und Agenten aktualisieren löst das Problem allein nicht. Erkennung schützt die Kundschaft. Die Gruppe, die die nächste Welle vorbereitet, stört sie nicht. Das Threat-Research-Team analysierte deshalb Gateway- und Backend-URLs, während die Nachrichten rausgingen, und meldete sie über Cloudflares System für Missbrauchsmeldungen. Cloudflares Abuse-Team prüfte die gefälschte Zwischenseite und die dahinter liegende Google-Anmeldeseite. Danach legte es eine eigene Phishing-Warnseite über diese Ziele.
Das hatte zwei Folgen. Erstens war die Phishing-Infrastruktur verbrannt. Jedes gemeldete Gateway und jeder Empfangsendpunkt musste neu registriert, umgeleitet und neu zertifiziert werden, bevor die Gruppe wieder senden konnte. Zweitens profitierte das übrige Netz. Wer einen gemeldeten Link anklickte, sah eine Warnung statt eines Anmeldeformulars, auch ohne zur Kundschaft von Material zu gehören. Eine andere Abschaltung beschreibt unser Beitrag zu Tycoon 2FA, einem Phishing-as-a-Service-Angebot, also Phishing als Mietdienst.
Die Tabelle zeigt die Kennzahlen aus einem Monat Operation CloudFire laut Material Security.
| Kennzahl | Wert in einem Monat |
|---|---|
| Blockierte Kampagnennachrichten | 68.676 |
| Analysierte schädliche URLs | 2.112 |
| Abgeschaltete Domains | 897 |
| Kompromittierte Absenderadressen | 8.570 |
| Betroffene Root-Domains der Absender | 6.354 |
Die Werte stammen nur von Kundschaft, die der Datenweitergabe zugestimmt hat. Die tatsächlichen Summen liegen höher, so Material. Die Absenderzahl erklärt die Glaubwürdigkeit der Köder. Jede kompromittierte Adresse gehörte zu einem Konto, das die Angreifenden schon vor der ersten Einladung kontrollierten. Jedes dieser Konten verschickte Einladungen an die gespeicherten Kontakte des jeweiligen Kontos und an weitere Adressen. Empfangende sahen einen bekannten Namen auf einer Domain mit sauberer Historie. Der Versand folgte den US-Geschäftszeiten. Reputationsdienste hatten keinen Grund zum Alarm.
Die Zahlen sind brisant. Sie stammen allerdings von einem Unternehmen, das Abwehr verkauft. SC Media gibt den Bleeping-Computer-Beitrag am 4. November 2026 wieder, die Quelle bleibt damit dieselbe. Eine unabhängige Bestätigung der Kennzahlen nennt keine der beiden Veröffentlichungen. Zahlen aus dem Verkauf verdienen einen Abschlag.
Nach der Abschaltung: Was Teams jetzt klären sollten
Eine gekaperte Google-Sitzung erreicht Mail, Drive und die Möglichkeit, OAuth-Zugriffe im Namen des Opfers zu erteilen, schreibt Material Security. OAuth ist das Verfahren, mit dem Apps Zugriff auf ein Konto erhalten, ohne das Passwort zu kennen. Der Schaden reicht damit weit über das Postfach hinaus. Die Spuren stehen in den Workspace-Audit-Logs, den Protokollen der Google-Arbeitsumgebung.
Abwehrteams sollten laut Material klären, wer diese Protokolle auswertet und wie schnell sich daraus handeln lässt. Ebenso wichtig ist, ob das Team binnen einer Stunde drei Dinge schafft.
- Das Team widerruft die aktiven Sitzungen des betroffenen Kontos.
- Es dämmt die vom Konto erteilten OAuth-Freigaben ein.
- Es setzt das Konto zurück.
Viele Programme können das laut Material nicht. Ein Angriff mit offener Sitzung kann in dieser Stunde viel anrichten.
Tipp: Messen Sie in einer Übung, wie lange Ihr Team vom Verdacht bis zum zurückgesetzten Konto braucht.
Die Phishing-Kampagne wirkt beendet. Material Security beobachtet, dass die Köder von Kalendereinladungen zu Freigabeeinladungen für Drive-Dateien und Dokumente gewechselt sind. Einen passenden Anstieg bei anderen Ködern oder Taktiken sah das Team nicht. Die Aktivität der Gruppe scheint sich zerstreut zu haben. Material betont, dies sei ein Zwischenstand.
Der Wiederaufbau ist billig, und das Framework ist seit Februar öffentlich. Die Gruppe lieferte neben dem aktiven Google-Code einen unfertigen Microsoft-365-Zweig mit. Der Zweig enthält einen Stylesheet-Pfad, ein zweites Hilfsgerüst und eine Titelzeichenfolge, die sich zu einer Microsoft-Anmeldeaufforderung entschlüsseln lässt. Keiner dieser Pfade führt heute irgendwohin. Für die neue Marke genügt es, eine Datei einzufügen. Am Code muss niemand etwas ändern. Material liest den Themenwechsel als Weiterentwicklung und erwartet den nächsten Schwenk mit anderer Marke. Die Fortsetzung steht bereit, nur der Schalter fehlt.
Offen bleibt, ob und wann die Gruppe den Microsoft-Zweig aktiviert. Einen Termin nennt Material nicht. Teams, die selbst suchen wollen, finden Indikatoren und eine Zeitleiste im begleitenden Whitepaper des Unternehmens. Den Anfang machen Sie dort.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.