
Rund 6,36 Milliarden US-Dollar verlor die Kryptobörse Binance laut TRM Labs am 29. Oktober 2026 in etwa 20 Minuten, und an der Blockchain-Technik war dabei nach Aussage der Sicherheitsforscherin Clara Schneidewind nichts kaputt. Betroffen war nach ihrer Darstellung im c’t-Podcast „They Talk Tech“, über den heise online am 13. November 2026 berichtete, die Reserve der Börse und nicht das Geld der Kundschaft. Ein Risiko trage aber, wer Coins bei einer zentralen Plattform liegen lässt, statt sie in ein eigenes Wallet zu übertragen, also in einen selbst kontrollierten Speicher für die digitalen Schlüssel.
20 Minuten, zehn Blockchains: So lief der Angriff auf Binance ab
Der Angriff auf Binance begann laut der TRM-Analyse vom 30. Oktober 2026 am 29. Oktober um 20:05 UTC und leerte Wallets auf zehn Blockchains. TRM Labs, ein Unternehmen für Blockchain-Analyse, spricht vom größten Diebstahl in der Geschichte der Kryptowährungen. Zum Vergleich: Bei Bybit erbeutete eine Hackergruppe im Februar 2025 rund 1,5 Milliarden US-Dollar, der aktuelle Schaden ist laut TRM etwa viermal so hoch. Die ersten Tage nach dem Abfluss beschreibt unser Bericht zum Milliardendiebstahl bei Binance mit Spur nach Nordkorea.
Die Vorbereitung begann laut TRM mindestens 36 Stunden vor dem Abfluss. Ab dem 28. Oktober 2026 holten die Angreifenden kleine Beträge aus Tornado Cash, einem Dienst zum Verschleiern von Transaktionsspuren, und finanzierten damit ein Betreiber-Wallet. Dasselbe Vorbereitungsmuster fand TRM bei den Diebstählen bei Bybit und KelpDAO.
Den Zugang verschafften sich die Angreifenden über Laptops von Beschäftigten, wie Binance laut heise online inzwischen bestätigt hat. Ein Weg führte über gefälschte Bewerbungsgespräche, in denen eine Programmieraufgabe als Test diente und Schadsoftware enthielt. Eine weitere beschäftigte Person lud laut heise wohl eine gefälschte Software aus dem Internet, die ebenfalls präpariert war. In der TRM-Analyse vom 30. Oktober 2026 hieß es noch, Binance habe keine Ursache veröffentlicht.
Technisch raffiniert wurde es laut Schneidewind erst nach dem Einbruch. Für Ethereum hatte die Gruppe Smart Contracts vorbereitet, also Programme, die auf der Blockchain selbsttätig festgelegte Regeln ausführen. Statt Coins zu überweisen, übertrug sie die Kontrolle über die Binance-Wallets an einen solchen Vertrag, den sie zuvor selbst platziert hatte. Andere Kryptowährungen übertrug sie laut Schneidewind klassisch.
Weil die Gruppe offenbar nur mit einem kurzen Zeitfenster für ihren Zugriff rechnete, bereitete sie laut Schneidewind zahlreiche Varianten der nötigen Autorisierungstransaktion vor. TRM zählt 50 vorab signierte Autorisierungen auf Ethereum und hält es für wahrscheinlich, dass die Gruppe das Signatursystem der Hot Wallets, also der ständig mit dem Netz verbundenen Börsen-Wallets, über mehrere Blockchains hinweg einsetzen konnte. Die öffentliche Blockchain dokumentierte alles. Selbst die Generalprobe mit eigenen Wallets ist dort sichtbar, allerdings erst im Rückblick, wenn man weiß, wonach man sucht.
88 Prozent über Infrastruktur: Warum Nordkorea Menschen statt Code angreift
Nordkoreanische Hackergruppen erbeuten ihr Geld laut TRM Labs überwiegend über die Infrastruktur hinter den Wallets, also über Schlüssel, Server und Signatursysteme. Einschließlich des Binance-Diebstahls stammen 88 Prozent der von Nordkorea erbeuteten Werte aus solchen Angriffen, davor waren es etwa 76 Prozent. Zum Vergleich: Bei allen anderen Hackergruppen zusammen machen Infrastrukturangriffe laut TRM 21 Prozent der gestohlenen Werte aus.
Code-Schwachstellen spielen für Nordkorea kaum eine Rolle. Seit 2022 entfallen laut TRM 49 Prozent der klassifizierten Vorfälle auf Exploits, also das Ausnutzen von Programmierfehlern in Smart Contracts. Diese Angriffe bringen allerdings nur 15 Prozent der seither gestohlenen Werte. Von den 100 Vorfällen, die TRM Nordkorea zuschreibt, sind nur 13 Code-Exploits, und sie stehen für etwa 1 Prozent der Beute.
Der Haken liegt beim Menschen. TRM nennt die Abfolge „Code to Custody“: Ein gefälschter Kontakt aus Personalvermittlung oder Investment bringt eine Zielperson dazu, einen Programmiertest herunterzuladen, der Schadsoftware ausliefert. Die Schadsoftware erbeutet SSH-Schlüssel, Sitzungs-Cookies und Cloud-Tokens, also Zugangsdaten für Server und Onlinedienste, und führt so zu den Systemen, die Transaktionen signieren. Wie weit solche Täuschungen in Personalprozesse reichen, zeigt unser Beitrag über nordkoreanische IT-Agenten in westlichen Unternehmen.
TRM Labs und Chainalysis schreiben den Angriff laut heise online der Gruppe TraderTraitor zu, die dem nordkoreanischen Lazarus-Umfeld zugerechnet wird. FBI und Secret Service bestätigten die Zuordnung nach Angaben von heise online und veröffentlichten Ethereum- und Bitcoin-Adressen der Angreifenden. Verbunden war die Veröffentlichung mit der Aufforderung, Transaktionen von diesen Adressen zu blockieren.
Nordkoreas Kryptodiebstähle summieren sich laut TRM seit 2017 auf rund 12,8 Milliarden US-Dollar, davon 7,4 Milliarden US-Dollar im Jahr 2026. Der Anteil des Landes am weltweit gehackten Wert stieg von 7 Prozent im Jahr 2020 auf 63 Prozent im Jahr 2025 und auf 85 Prozent im Jahr 2026 bis Oktober. Ohne Binance läge der Wert für 2026 laut TRM bei 45 Prozent. Ein einzelner Treffer verschiebt die Statistik.
42 Prozent eingefroren: Warum Stablecoins sich sperren ließen und Bitcoin nicht
Einfrieren ließ sich nach dem Binance-Hack nur, was einen Herausgeber hat: Stablecoin-Emittenten, also Firmen, die an den Dollar gekoppelte Token ausgeben, sperrten gemeinsam mit dem Sicherheitsrat des Netzwerks Arbitrum laut TRM Labs bis zum 30. Oktober 2026 um 00:30 UTC knapp 2,7 Milliarden US-Dollar. Das entspricht etwa 42 Prozent der Beute. Gelungen ist die Sperre, weil die Emittenten innerhalb von Stunden handelten.
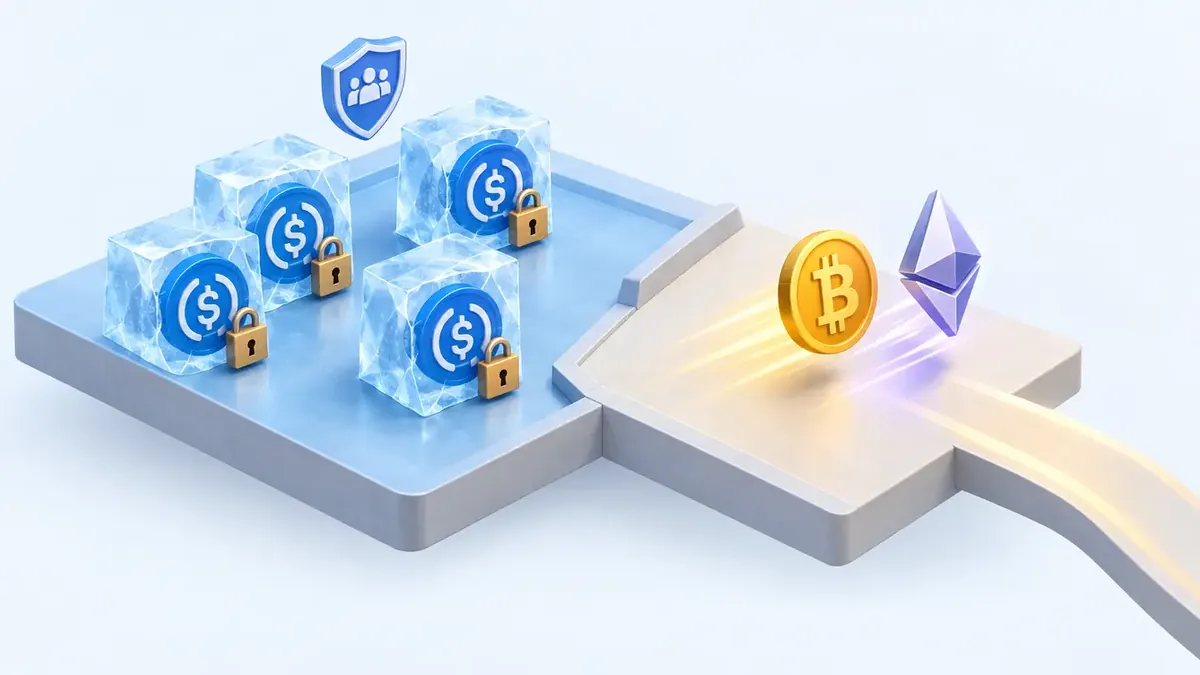 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptIsometric 3D illustration on a floating light-grey platform, split into two zones. On the left, several blue-and-white dollar-style stablecoin tokens are sealed inside translucent ice blocks, each secured with a small padlock, with a tiny shield-shaped council emblem hovering above. On the right, a golden Bitcoin coin and a silver-violet Ether crystal glide freely along an open path, with no locks, leading off the platform edge. Clean geometric shapes, soft shadows, cool blue tones on the left contrasting warm gold on the right, bright even lighting, minimal background, no text, no numbers, no people. No watermark, no signature.
Die folgende Tabelle zeigt, welche Stellen laut TRM Labs welche Beträge gesperrt haben.
| Stelle | Gesperrt |
|---|---|
| Tether | ca. 1,77 Mrd. USDT |
| Circle | ca. 825 Mio. USDC |
| Ripple | 40,5 Mio. RLUSD |
| World Liberty Financial | 27,8 Mio. USD1 |
| Arbitrum Security Council | ca. 30 Mio. US-Dollar |
Ganz reichte das Tempo nicht: Rund 48 Millionen RLUSD waren laut TRM vor der Sperre durch Ripple bereits verkauft. Bitcoin und Ether haben keinen Herausgeber. Die Gruppe hält laut TRM noch mehr als 420.000 ETH und 18.270 BTC im Wert von etwa 2,4 Milliarden US-Dollar, die kein Emittent einfrieren kann. Das Fenster zum Sperren reicht vom Diebstahl bis zur Umwandlung in solche Assets, und Nordkoreas Geldwäscheablauf ist laut TRM darauf ausgelegt, es zu schließen.
Die Geldwäsche lief laut einem TRM-Update vom 3. November 2026 zuletzt vor allem über die Blockchains TRON und Solana. Auf TRON erzeugte die Gruppe am 31. Oktober 2026 einen eigenen Token, den nur sie nachprägen kann, und dazu einen einzigen Liquiditätspool, also einen Smart Contract mit zwei Token zum gegenseitigen Tausch. Kauf-Wallets füllten den Pool mit gestohlenem Geld, ein separates Verkaufs-Wallet verkaufte kostenlos geprägte Token hinein und zog den Gegenwert ab. Eine direkte Überweisung fehlt.
Ein Beispiel vom 1. November 2026 zeigt die Größenordnung. Die Gruppe prägte laut TRM 300 Millionen Token an ein Verkaufs-Wallet, das sie in der folgenden Minute verkaufte und Quittungstoken im Wert von fast 100 Millionen US-Dollar abzog. Solche Quittungstoken stellen Kreditprotokolle als Anspruch auf eine Einlage aus, und TRM beschreibt ihre Weitergabe zwischen Wallets als zweiten Waschweg. Zum Stand 3. November 2026 hatten sich die Ethereum- und Bitcoin-Hauptbestände der Gruppe laut TRM nicht bewegt.
Zwei Gründe für Milliardenreserven: Warum zentrale Börsen Angriffsziele bleiben
Gestohlen wurde laut Schneidewind eine Art Reserve der Börse, die Binance aus zwei Gründen vorhält. Erstens braucht eine Handelsplattform Bestände in jeder Währung, um zwischen ihnen umzutauschen. Zweitens lässt ein großer Teil der Kundschaft die Coins bei der Plattform liegen.
Damit sei man „eigentlich wieder zurück bei dem alten Modell der Banken“, sagt Schneidewind. Konkret kontrolliert die Plattform die privaten Schlüssel, also die geheimen Werte, mit denen Transaktionen signiert werden, und verwaltet das Geld zentral. In Teilen der Krypto-Community gilt der Fall laut heise online deshalb als Beleg dafür, was passiert, wenn ein dezentral gedachtes System über zentrale Akteure genutzt wird.
Die Bestände sind für alle sichtbar. Auf öffentlichen Blockchains lässt sich jede Transaktion einsehen, und damit auch, auf welchen Adressen Milliarden liegen. „Angesichts der öffentlich sichtbaren Milliardenbestände sind diese attraktive Angriffsziele“, sagt Schneidewind über zentrale Börsen. Binance erklärte laut TRM, die Gelder der Nutzenden seien sicher, und setzte Auszahlungen auf mehreren Netzwerken aus.
Wie stark Privatanlegende in Deutschland auf Krypto setzen, zeigt eine BaFin-Umfrage unter Krypto-Anlegenden. Wer Coins wegen der Dezentralität kauft und sie dann bei einer Börse parkt, bezahlt für ein Versprechen, das ungenutzt bleibt.
Ersatzzusage, Wallet-Rat, 2,4 Milliarden Dollar geparkt: Was nach dem Hack folgt
Binance hat zugesagt, den Schaden zu ersetzen, nach Schneidewinds Einschätzung vermutlich aus Eigeninteresse. Nach großen Hacks fällt der Wert der Währungen oft, und darunter leiden Akteure mit großen Beständen am meisten. Die Großzügigkeit hat also eine Rendite. Für Schneidewind liegt darin eine Ironie der angeblich herrschaftsfreien Kryptowelt: „Am Ende gibt es doch überraschend viel ökonomische und auch soziale Kontrolle.“ Diese Effekte halten das System nach ihrer Darstellung erstaunlich stabil.
Clara Schneidewind rät allen, die Kryptowährungen wegen ihrer Dezentralität nutzen wollen, die Coins in ein eigenes Wallet zu übertragen. Dort seien sie vor einem Angriff wie dem aktuellen Hack sicher, sagt die Forscherin, die laut heise online eine Forschungsgruppe am Max-Planck-Institut für Sicherheit und Privatsphäre leitet. Zur Blockchain-Forschung kam sie 2016 durch den DAO-Hack, bei dem Angreifende viele Millionen Dollar aus einer Investmentplattform auf Ethereum abzogen.
Für die geparkten rund 2,4 Milliarden US-Dollar in ETH und BTC erwartete TRM Labs am 30. Oktober 2026 Bewegungen über Bridges, also Dienste, die Werte zwischen Blockchains verschieben, sowie über Tauschdienste und außerbörsliche Broker. Laut dem Update vom 3. November 2026 tauchen Bridges inzwischen im Waschpfad auf, die Hauptbestände ruhten aber noch. Wie lange Beute liegen kann, zeigt der Fall Drift, dessen gestohlene ETH laut TRM wochenlang unbewegt blieben. Sperren lässt sich der Rest der Binance-Beute nur, wenn er bei einer Börse auftaucht, deren Prüfteams die belasteten Adressen rechtzeitig kennen.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.