
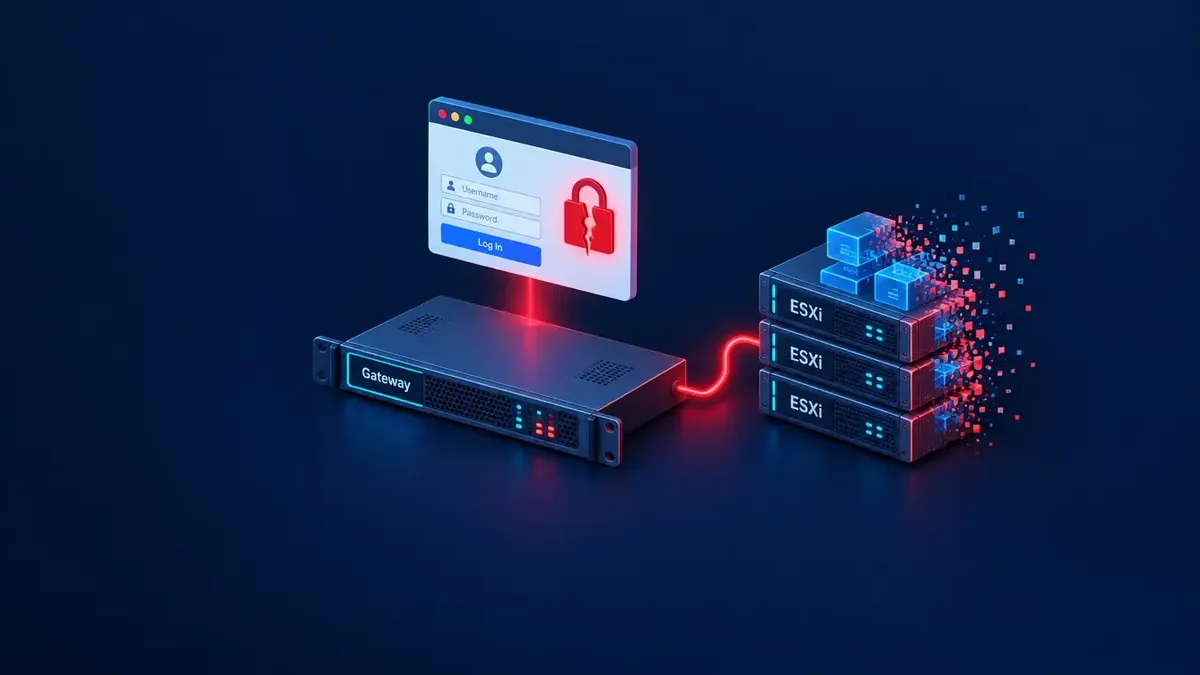
Unbekannte Angreifende haben seit dem 30. Oktober 2026 verwundbare Security Gateways von Check Point über die PHP-Lücken PHP2Shell gekapert und von dort einen Wiper auf VMware-ESXi-Hosts verteilt, also Schadsoftware, die Daten vernichtet. Die Löschangriffe trafen laut Check Point nur israelische Organisationen; eine zweite Welle am 2. November 2026 in mehreren Ländern blieb ohne zerstörerische Phase. Das berichtet BleepingComputer am 13. November 2026 unter Berufung auf die Forschenden des Herstellers. Lösegeld wollen die Angreifenden keines.
Vom Portal zur Root-Shell: der Weg über die Gateways
Der Angriff auf die Check-Point-Gateways begann laut Check Point am Mobile-Access-Portal, der Weboberfläche für den Fernzugriff von Beschäftigten. Dort setzten die Angreifenden PHP2Shell ein. Die Lücken erlauben Codeausführung ohne Anmeldung. Root-Rechte liefern sie in der Regel nicht. Eingeschleuster Code läuft laut CSO Online zunächst mit den Rechten des PHP-Dienstes.
Für den Sprung nach oben nutzten die Angreifenden eine Zero-Day-Lücke, also eine Schwachstelle, für die es beim Angriff keinen Patch gab. Check Point führt sie als CVE-2026-123039. BleepingComputer nennt sie die DynamicCLI-Rechteausweitung. Danach hatten die Angreifenden Root auf den Gateways. Die Tür zum Firmennetz stand offen.
Mit Root-Rechten installierten sie PHP-Webshells, kleine Skripte zur Fernsteuerung über den Webserver. Dazu kam die Backdoor TSGA, ein heimlicher Zugang für spätere Besuche. Sie enthält die Netzwerkkomponente TSProxy. TSProxy lauscht laut Check Point auf Befehle, die im regulären Datenverkehr versteckt sind. Die Firewall filterte weiter. Sie gehorchte bloß jemand anderem.
In den israelischen Netzen ging es von den Gateways weiter zu VMware ESXi, der Plattform für virtuelle Server. Die ESXi-Hosts spürten die Angreifenden mit gogo auf, einem quelloffenen Scanner zur Netzwerkaufklärung. Laut Check Point steuerte ein einziger Akteur die gesamte Kampagne. Er erledigte Erstzugang, Bewegung im Netz und Webshells selbst. Haben Sie die Exploit-Kampagne gegen VPN-Gateways verfolgt, kennen Sie das Einfallstor.
destroy_v6 löscht, die Notiz provoziert
Der Wiper destroy_v6 löscht laut Check Point rekursiv die Daten im Zielverzeichnis samt aller Unterordner. Zuerst versucht er, die Dateien mit Nullen zu überschreiben. Die Nullen erschweren eine Wiederherstellung. Ein Schnellmodus überspringt diesen Schritt. Die Angreifenden konnten zwischen gründlich und schnell wählen.
Auf dem ESXi-Host hinterließen die Angreifenden eine Datei namens DREAM_ANNEXATION.txt. Sie verweist laut Check Point auf die Firma Dream Security Ltd. Die Notiz enthält politische Botschaften. Lösegeldverhandlungen lehnt sie ausdrücklich ab. Laut BleepingComputer zielen die Angreifenden damit allein auf Schaden und Störung.
Brisant ist der Firmenname. Dream Security heißt laut CSO Online das Unternehmen, dessen Forschende im Oktober 2026 PHP2Shell-Angriffe auf Firewalls von Palo Alto Networks dokumentierten. The Register beschreibt es als israelisches Start-up für KI-gestützte Sicherheit. Die politischen Botschaften werfen laut BleepingComputer Fragen nach einer False-Flag-Operation auf. Gemeint ist ein Angriff unter falscher Flagge, der Spuren auf andere lenkt.
Die technische Spur zeigt anderswohin. Check Point bringt TSGA und TSProxy aus den Gateways vorläufig mit PhiliKit in Verbindung. PhiliKit ist ein Malware-Baukasten, der schon bei Angriffen auf Ivanti-Appliances auftauchte. ESET ordnet ihn dem chinesischen Bedrohungscluster UNC5221 zu, einer Gruppe zusammengehöriger Angriffsaktivitäten. Eine belastbare Zuschreibung erlauben die Belege laut Check Point nicht. Auf dem Tisch liegen chinesisches Werkzeug, politische Parolen und ein israelischer Firmenname. Die Forensik puzzelt mit drei Schachteln.
PHP2Shell: ausgenutzt vor dem Patch
PHP2Shell bezeichnet zwei kritische Lücken in PHP. Sie laufen als CVE-2026-109618 und CVE-2026-109619. Beide tragen laut CSO Online einen CVSS-Wert von 9,2. CVSS ist die gängige Skala für Schweregrade. Die Fehler sitzen in der PHP-Laufzeit selbst. Ein aktuelles WordPress hilft deshalb nicht, wenn der PHP-Prozess darunter verwundbar bleibt, erklärt Securonix-Forscher Aaron Beardslee. Laut ACN steckt diese Laufzeit bei Check Point in den Weboberflächen der Gateways.
 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptPhotorealistic editorial photo of a rack-mounted network security gateway appliance in a server room, shot from a low three-quarter angle close to the front panel. Amber and red status LEDs glow on the device, blue network cables hang in neat bundles, and a blurred terminal screen with unreadable green text glows in the background. Shallow depth of field, cool blue-gray lighting with a few warning-red highlights, brushed metal surfaces with fine reflections. No people, no readable numbers. Moody, serious tone suited to a cybersecurity news story. Photorealistic editorial photo, 35mm lens look. No watermark, no signature.
Die folgende Tabelle zeigt die wichtigsten Daten der PHP2Shell-Welle bis zu den Angriffen auf Check Point.
| Datum | Ereignis | Quelle |
|---|---|---|
| Vier Tage vor dem Patch | Erste Ausnutzungsversuche | Amazon Threat Intelligence |
| 21. Oktober 2026 | Notfall-Patches für PHP | BleepingComputer |
| 23. Oktober 2026 | Erste gerootete Palo-Alto-Firewall | Dream, The Register |
| 26. Oktober 2026 | Aufnahme in den KEV-Katalog | CISA |
| 30. Oktober 2026 | Erste Welle gegen Check-Point-Gateways in Israel | Check Point |
| 2. November 2026 | Zweite Welle in mehreren Ländern | Check Point |
| 9. November 2026 | ACN-Warnung AL05/261109 | CSIRT Italia |
Der KEV-Katalog der US-Behörde CISA listet nachweislich ausgenutzte Lücken. Später warnte CISA laut BleepingComputer vor einer Kombination mit Fragnesia. Fragnesia ist eine Lücke im Linux-Kernel. Sie trägt die Kennung CVE-2026-46300. Mit ihr wird aus einem Dienstkonto Root. Was nach dem Kernel-Update noch ansteht, beschreibt unser Beitrag zu Fragnesia und der forensischen Prüfung.
Genau diese Kette nutzten mutmaßlich chinesische Angreifende laut The Register gegen Firewalls von Palo Alto Networks. Dream zählte 25 gerootete Server. Die Kette lief unter 15 Minuten. Sie begann laut Dream mit einer HTTPS-Anfrage an eine Verwaltungsoberfläche, die nie offen im Internet hätte stehen dürfen. Über die Gerätesuchmaschine FOFA erfassten die Angreifenden rund 19.000 Palo-Alto-Firewalls im Netz. Firewalls und Gateways zweier Hersteller hängen an derselben PHP-Schwäche. Die Schutzmauer spricht die Sprache jedes Kontaktformulars.
Betroffen sind Gateways mit offenen Webportalen
Verwundbar für PHP2Shell sind laut der italienischen Cybersicherheitsbehörde ACN vier Check-Point-Produkte, sofern auf den Gateways bestimmte Webfunktionen aktiv sind. Es geht um Firewall, Cloud Firewall, Security Gateway und Spark Firewall. Das CSIRT Italia, das IT-Notfallteam der ACN, fasst in seiner Warnung zu den Check-Point-Hotfixes das Bulletin des Herstellers zusammen. Technische Details zur Ausnutzung sind öffentlich. Die ACN drängt deshalb auf Tempo. Entscheidend ist, was auf dem Gerät läuft. VPN-Zugänge und Captive Portals, also Anmeldeseiten vor dem Netzzugang, hängen laut Meteora Web oft absichtlich im Internet. Ein unerreichbarer Fernzugang wäre sinnlos.
Die folgende Tabelle zeigt die Funktionen, die laut ACN eine Anfälligkeit auslösen.
| Funktion | Gilt für |
|---|---|
| Mobile Access Portal | alle außer Spark |
| Remote Access VPN mit SSL Network Extender | alle außer Spark |
| Remote Access VPN mit SAML-Realm | alle vier Produkte |
| Identity Awareness Captive Portal | alle vier Produkte |
| UserCheck Portal | alle vier Produkte |
| Zero Phishing | alle vier Produkte |
Bei Firewall, Cloud Firewall und Security Gateway nennt die ACN die Versionen R81.20, R82, R82.10 und R82.20. Hinzu kommen mehrere EoS-Releases von R80 bis R81.10. EoS steht für End of Support. Für solche Versionen gibt es womöglich keinen Hotfix, warnt die ACN. Bei Spark Firewall trifft es R81.10.x und R82.00.x. Ohne Support laufen dort R77.20.x und R80.20.x. Eine vergessene Firewall im Rack wird so zum teuersten Gerät im Haus.
Security Management Server und Log Server sind laut ACN nicht für PHP2Shell anfällig. Check Point empfiehlt laut BleepingComputer trotzdem den November Jumbo Hotfix auf allen Management Servern und Security Gateways. Der Jumbo Hotfix ist ein gebündeltes Update-Paket. Er schließt PHP2Shell und die DynamicCLI-Lücke. Wer nur nach PHP2Shell sortiert, vergisst die zweite Hälfte der Kette. Auch unsere Analyse zu ausgenutzten Lücken am Netzwerkrand kommt zu dem Schluss, dass Perimeter-Systeme mehr brauchen als einen Patch.
Patchen, prüfen, Spuren sichern
Check Point rät, den November Jumbo Hotfix zuerst auf Gateways mit Mobile-Access-Portal im Internet einzuspielen. Dort begann die Kampagne. Die folgende Reihenfolge stützt sich auf die ACN-Warnung.
- Prüfen Sie für jedes Gerät, welche Version läuft und welche der genannten Webfunktionen aktiv sind.
- Nehmen Sie eine früher eingerichtete manuelle Mitigation zurück, indem Sie die Änderungen an der Datei
$CPDIR/web/Apache/conf/cp-httpd.confentfernen. - Installieren Sie den Hotfix für Ihre Version auf allen betroffenen Systemen.
- Starten Sie die Appliance nach der Installation neu.
- Kontrollieren Sie danach, ob die Dienste laufen und die manuellen Änderungen verschwunden sind.
Tipp: Sichern Sie bei verdächtigen Gateways vor dem Neustart den Arbeitsspeicher, denn bei Ketten mit Fragnesia vernichtet laut Securonix-Forscher Aaron Beardslee erst der Reboot die Beweise.
Können Sie nicht sofort patchen, bleiben die temporären Mitigationen aus dem Check-Point-Bulletin. Mitigationen sind Notmaßnahmen bis zum Update. R82.20 bringt laut ACN einen eingebauten IPS-Schutz mit. Er heißt „PHP Remote Code Execution“. Ein IPS, kurz für Intrusion Prevention System, blockiert als bösartig eingestuften Verkehr. Der Schutz greift laut Check Point auch ohne HTTPS Inspection. Den Hotfix ersetzt er nicht.
Ein Patch wirft keine Eindringlinge hinaus. Check Point rät laut BleepingComputer, zuvor exponierte Gateways auf Einbruchsspuren zu prüfen. Die folgende Tabelle zeigt die genannten Anzeichen.
| Anzeichen | Wo Sie suchen |
|---|---|
| upload_progress_pwn | Sitzungsdateien |
| CPconfigdaemon | Prozesse und Binärdateien |
| Ungeklärte Lücken | Firewall-Logs |
| Unautorisiertes SSH | Verbindungen vom Gateway zu ESXi |
Die Palo-Alto-Fälle zeigen, wohin der Weg hinter der Firewall führen kann. Dort erbeuteten die Angreifenden laut CSO Online die Zugangsdaten eines LDAP-Dienstkontos. LDAP ist das Protokoll, über das Dienste das Active Directory abfragen. Danach folgte Passwort-Spraying gegen alle Konten der Domäne. Dabei probieren Angreifende wenige Passwörter an sehr vielen Konten. Beardslee rät, alle Hosts mit Verzeichnis-Zugangsdaten zu erfassen. LDAP-Anmeldungen von allen anderen Systemen sollten Alarm auslösen. An dieser Stelle wird aus dem Webserver-Problem ein Domänen-Problem.
Offen bleibt die zweite Welle. Welche Folgeschritte die Angreifenden dort unternahmen, ist laut Check Point unklar. Gelöschte ESXi-Hosts gab es in dieser Welle nicht. Webshells und TSGA auf den Gateways schließt das nicht aus. Die ACN-Warnung ist laut Meteora Web schon die vierte Mitteilung der Behörde zu PHP2Shell. Betreiben Sie EoS-Versionen, verlangen Sie vom Hersteller jetzt eine klare Antwort: Hotfix oder Austausch.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.