
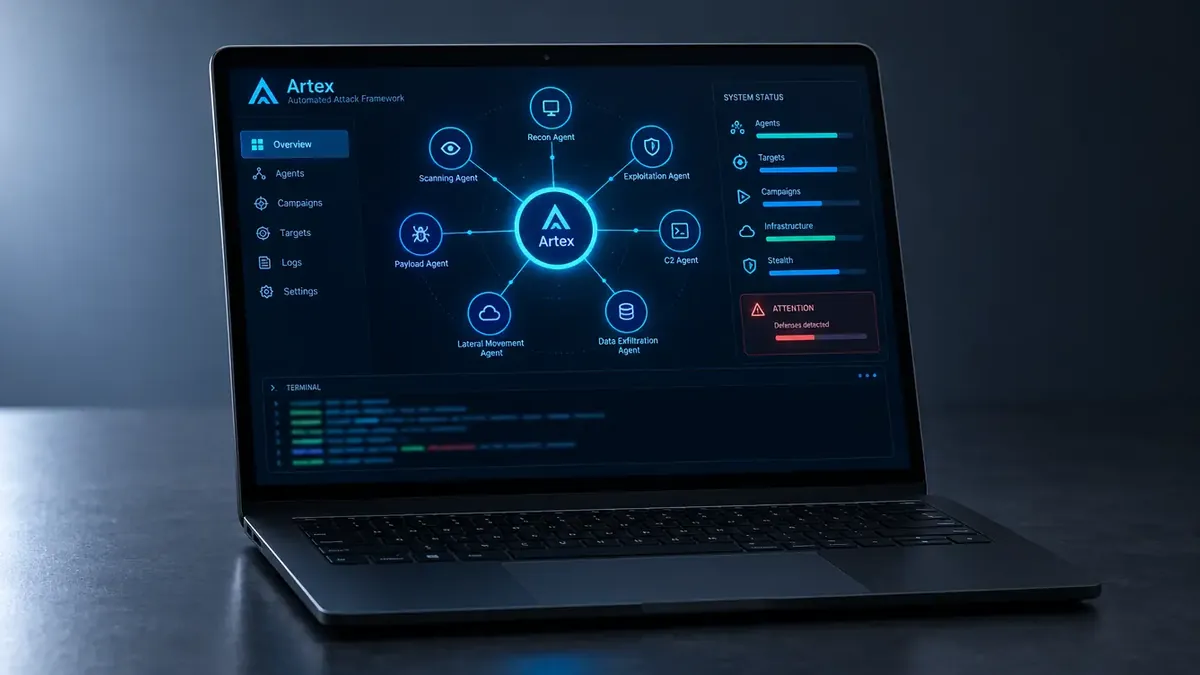
Das CERT-EU, der Cybersicherheitsdienst der EU-Institutionen, warnt am 5. November 2026: Mehrere Angreifergruppen weltweit automatisieren ihre Kampagnen mit dem KI-Pentest-Framework Artex. Neue Angriffstechniken bringt Artex laut CERT-EU nicht mit. Es führt bekannte Schritte aber häufiger, schneller, skalierbarer und mit höherer Erfolgsquote aus. Der ursprüngliche Autor hat das Repository nach Missbrauchsberichten im Oktober 2026 entfernt, unabhängige Forks bleiben laut dem Blogbeitrag des CERT-EU aber öffentlich verfügbar.
Autonome Angriffsagenten gelten oft noch als Thema für Forschungspapiere. Die Fälle aus dem Oktober 2026 zeigen das Gegenteil. Neue Tricks brauchen die Angreifer nicht. Ihnen reicht ein Framework, das alte Tricks ohne Pause abarbeitet.
So arbeitet Artex: Ein Orchestrator verteilt den Angriff auf Agenten
Artex ist laut CERT-EU eine quelloffene Plattform für autonome Penetrationstests, die ein Sprachmodell steuert. Penetrationstests sind beauftragte Angriffe, mit denen Unternehmen oder Behörden ihre eigene Abwehr prüfen. Der Operator formuliert ein Ziel in natürlicher Sprache. Artex zerlegt es in Teilziele und konkrete Absichten. Agenten führen Aufklärung und Tests dann selbstständig aus. Sie nutzen echte Werkzeuge. Simuliert wird nichts.
Ein Orchestrator-Agent startet laut heise dafür zusätzliche Agenten und betraut sie mit Teilaufgaben. Ein Auftrag kann so knapp lauten wie „Verschaffe mir Domain-Admin-Rechte“. Die Agenten laden passende Tools, führen sie aus und melden Ergebnisse zurück. Der Orchestrator plant die nächsten Schritte. Scheitert ein Weg, lässt er Alternativen prüfen.
Die Werkzeuge sind alte Bekannte. Mit BloodHound ermitteln die Agenten laut heise Angriffspfade im Active Directory, dem Verzeichnisdienst vieler Windows-Netze. Mit Rubeus holen sie sich anschließend etwa per Kerberoasting Domain-Admin-Rechte. Beim Kerberoasting fordern Angreifer Kerberos-Tickets von Dienstkonten an und knacken deren Passwörter offline. Diese Abfolge war laut heise bereits die Basis tausender Ransomware-Angriffe.
Eine harte Grenze gibt es nicht. Ob Artex im erlaubten Rahmen bleibt, hängt laut CERT-EU an konfigurierbaren Regeln und am Modell selbst. Eine technische Durchsetzung fehlt. Ein eigenes KI-Modell bringt Artex nicht mit. Betreibende binden einen externen Anbieter ihrer Wahl an. Die Global Edition auf GitHub akzeptiert laut Dokumentation jeden OpenAI-kompatiblen Endpunkt, auch offene Modelle. Je Aufgabe startet sie standardmäßig drei Worker-Agenten. Wer auf die Sperre eines einzelnen KI-Anbieters hofft, hofft vergeblich. Welche Fragen Unternehmen bei eigenen Agenten klären sollten, behandelt unser Enterprise-Check zur Sicherheit von KI-Agenten.
Artex im Einsatz: Storm-0940 und eine Erpresserbande aus Südkorea
Der Cyber Brief 26-11 des CERT-EU vom 6. November 2026 nennt zwei Kampagnen, in denen Artex eine Rolle spielt. Die erste betrifft eine China-nahe Gruppe. Microsoft Threat Intelligence kam am 21. Oktober 2026 zu dem Schluss, dass Storm-0940 das Framework einsetzte. Die Gruppe skalierte damit automatisierte Angriffe auf Hunderte Organisationen weltweit. Als Hebel dienten kompromittierte Multi-Tenant-Anwendungen von ConnectWise, also Cloud-Anwendungen, die viele Kunden gemeinsam nutzen. Über sie gelangten die Angreifer ohne interaktive Anmeldung in Microsoft-365-Umgebungen.
Es folgten Aufklärung in der Cloud und Änderungen, die den Zugang ausweiten oder sichern sollten. In mehreren Fällen hatte Storm-0940 laut Microsoft nach weniger als drei Stunden privilegierten Cloud-Zugriff. Eine Lücke in eigenen Produkten fand Microsoft nach eigener Aussage nicht. Das Problem lag in der Lieferkette.
Der zweite Fall spielt in Südkorea. Die Polizei meldete am 26. Oktober 2026 Ermittlungen gegen sieben Verdächtige. Sie sollen mehr als 90 Organisationen angegriffen haben. Der mutmaßliche Anführer wurde am 15. Oktober festgenommen. Erbeutet wurden demnach rund 8,2 Millionen Datensätze aus Bildung, Gesundheitswesen und weiteren Branchen. An 38 Organisationen gingen Erpressungsmails. Die Forderungen summierten sich auf 360 Millionen Won. Separate Berichte nennen Artex als mutmaßliches Werkzeug.
Auch die EU-Institutionen selbst stehen im Visier. Das CERT-EU beobachtete KI-gesteuerte Aktivitäten gegen die Einrichtungen, die es betreut. Nach seiner Einschätzung war dabei mit hoher Wahrscheinlichkeit Artex im Spiel. Die Maintainer der Global Edition verweisen auf koreanische Medienberichte vom Oktober 2026. Ermittler fanden demnach Hinweise auf den Einsatz des ursprünglichen Artex bei Datenlecks koreanischer Finanzinstitute.
Warum Artex die Ökonomie eines Angriffs kippt
Artex verändert die Kosten eines Angriffs, weil es laut CERT-EU Masse, Tempo und Ausdauer liefert. Das Framework prüft große Mengen einfacher Fehlkonfigurationen. Menschliche Tester bemerken viele davon, haben aber keine Zeit, jede zu prüfen. Es arbeitet lange Angriffsketten ab, ohne zu ermüden. Für Payloads, also passgenau auf ein Ziel zugeschnittene Angriffsdaten, gilt laut CERT-EU dasselbe. Manuelle Prüfungen lassen solche Pfade oft aus, weil der Aufwand die Schwere des Befunds nicht rechtfertigt.
 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptSoft clay 3D render, isometric high-angle view of a long winding chain of chunky clay links snaking across a pastel beige tabletop. Many tiny rounded clay robot agents in teal and orange march along the chain without pause, while dozens of small clay padlocks and doors on both sides are being opened or tested, some ajar, some glowing slightly. A small clay dashboard panel with simple abstract bars stands at one end. Playful handmade fingerprint textures, soft shadows, warm diffuse studio light, muted pastel palette with a few coral accents, no text, no numbers, no people. No watermark, no signature.
Die Einstiegshürde sinkt drastisch. Angreifer benötigen kaum noch Fachwissen, warnt der Incident-Response-Spezialist Florian Roth laut heise online. Trotzdem koordinieren sie viele Angriffe parallel. Verteidiger werden von der Geschwindigkeit oft schlicht überrannt.
Tempo.
Das CERT-EU hatte diese Verschiebung im April 2026 angekündigt. In einem Beitrag vom 21. April schrieb die Behörde, autonome Angriffsfähigkeiten würden schrittweise mehr Akteure erreichen. Artex ist laut CERT-EU nun ein konkretes Beispiel dafür. Laut demselben Beitrag findet ein KI-Agent, der meistens scheitert, aber Tausende Angriffswege pro Stunde probiert, mehr Lücken als ein menschlicher Experte.
Die Zeitfenster der Verteidigung schrumpfen gleichzeitig. Das CERT-EU zitiert Googles Report M-Trends 2026. Die mittlere Zeit bis zur Ausnutzung neu veröffentlichter Lücken liegt danach geschätzt bei minus sieben Tagen. Im Jahr 2018 waren es noch 63 Tage. Patchzyklen in Unternehmen dauern laut CERT-EU typischerweise 30 bis 60 Tage. Diese Rechnung funktioniert nicht mehr.
Die Modelle werden außerdem rasch besser. Der Benchmark CVE-Bench, gebaut aus realen kritischen Schwachstellen, maß anfangs bei den besten autonomen Agenten eine Ausnutzungsquote von 13 Prozent. Weniger als ein Jahr später meldete OpenAI für GPT-5.3-Codex 90 Prozent. Wie solche Fähigkeiten im großen Stil wirken, zeigt der Fall, in dem OpenAI Root-Lücken im Kernel per KI-Pipeline ausnutzte.
Was das CERT-EU jetzt von Ihnen verlangt
Die Abwehrempfehlungen des CERT-EU gegen Artex beginnen bei der Angriffsfläche im Internet und reichen bis zur Überwachung eigener KI-Werkzeuge. Zwei Abkürzungen tauchen darin auf. EDR steht für Software, die verdächtige Prozesse auf Endgeräten erkennt und stoppt. Eine WAF ist eine Firewall speziell für Webanwendungen.
Die folgende Tabelle zeigt die Maßnahmen aus dem Blogbeitrag vom 5. November 2026 nach Zeithorizont.
| Zeitraum | Maßnahme |
|---|---|
| Sofort | Internet-Exposition auf nötige Systeme begrenzen |
| Sofort | Management-Oberflächen vom Internet isolieren |
| Sofort | Notfall-Patches für exponierte Systeme priorisieren |
| Sofort | Privilegierte Konten eng überwachen |
| Kurzfristig | Multi-Faktor-Authentifizierung auf kritischen Systemen |
| Kurzfristig | Verbindungen zu Angreifer-Infrastruktur aufspüren |
| Kurzfristig | Logs nach Spuren des Frameworks durchsuchen |
| Kurzfristig | EDR gegen Rechteausweitung einsetzen |
| Dauerhaft | Fehlerantworten nach außen bereinigen |
| Dauerhaft | WAF vor exponierte Systeme schalten |
| Dauerhaft | Logging für exponierte Systeme priorisieren |
| Dauerhaft | Monitoring auch für KI-Werkzeuge |
| Dauerhaft | Regelmäßige Scans und Pentests |
| Dauerhaft | Auch geringfügige Befunde beheben |
Wer Befunde mit niedriger Schwere ins Backlog schiebt, liefert Artex die Bausteine. Machen Sie das nicht. Das CERT-EU begründet die letzte Zeile der Tabelle ausdrücklich mit KI-Werkzeugen. Sie verketten laut der Behörde kleine Fehlkonfigurationen zu Angriffspfaden mit deutlich größerer Wirkung.
Auch bereinigte Fehlermeldungen haben einen konkreten Grund. Ausführliche Fehlerantworten verraten laut CERT-EU die eingesetzten Technologien und Infrastrukturen. Sie erleichtern das Fingerprinting, also das Identifizieren der Systeme hinter einer Adresse. Ein Framework, das massenhaft scannt, wertet solche Hinweise ohne Mühe aus. Warum Agenten im eigenen Haus nachvollziehbar protokolliert gehören, erklärt unser Beitrag zur Open Secure AI Alliance und auditierbaren KI-Agenten.
Tipp: Gleichen Sie Ihre Erkennungsregeln mit den drei Techniken aus MITRE ATT&CK, dem öffentlichen Katalog von Angreifertechniken, ab, die das CERT-EU Artex zuordnet: aktives Scannen (T1595), Beschaffung von Werkzeugen (T1588.002) und Ausnutzung öffentlich erreichbarer Anwendungen (T1190).
Forks und Kopien: Ein Warnhinweis stoppt Artex nicht
Artex ist seit dem Rückzug des Originals in unabhängigen Forks weiter verfügbar. Das ursprüngliche Projekt Autumn-27/ARTEX stammt laut der Global Edition aus China und steht unter der Open-Source-Lizenz AGPL-3.0. Das Original-Repository war bei einer Prüfung der Maintainer im Oktober 2026 nicht erreichbar. Das ursprüngliche Docker-Image ist von Docker Hub verschwunden. Funktionen und Integrationen können sich laut CERT-EU zwischen den Forks unterscheiden.
Die Global Edition zeigt, wie professionell die Kopien gepflegt werden. Sie übersetzt Oberfläche und Berichte in fünf Sprachen. Ihr Container-Image erscheint mit jedem Release auf der GitHub Container Registry. Die Installation läuft per Docker Compose. Gleichzeitig warnt die Seite deutlich vor Missbrauch. Sie erlaubt den Einsatz nur in autorisierten Umgebungen und für Abwehr und Erkennung. Dazu liefert sie einen Leitfaden mit Erkennungssignaturen und Härtungs-Checklisten.
Angreifer lassen sich von „authorized use only“ laut heise nicht abhalten. Das Framework hat zudem Konkurrenz. Das Portal nennt Alternativen wie Cairn, die nach demselben Prinzip arbeiten. Ein Warnhinweis im README funktioniert nicht als Sicherheitskontrolle. Planen Sie Ihre Abwehr so, als liefe Artex bereits gegen Ihre Systeme.
Für den Austausch unter Verteidigern steht der nächste Termin fest. Die Redaktion von heise security veranstaltet am 24. November 2026 einen PRO-Talk mit Florian Roth. Er teilt dort seine Erkenntnisse zu Agenten-Frameworks in der Hand von Angreifern. Die Runde ist Mitgliedern von heise security PRO vorbehalten und läuft unter der Chatham House Rule.
Offen bleibt, woran Sie Artex im eigenen Netz sicher erkennen. Das CERT-EU nennt im Beitrag vom 5. November nur Beispiele wie automatisierte Scanmuster und spezifische Werkzeugsignaturen. Eine Liste konkreter Indikatoren enthält der Beitrag nicht. Bis solche vorliegen, bleibt die Angriffsfläche Ihr wirksamster Hebel. Erfassen Sie bis zum 24. November jedes System, das aus dem Internet erreichbar ist. Schalten Sie ab, was dort nichts zu suchen hat.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.