
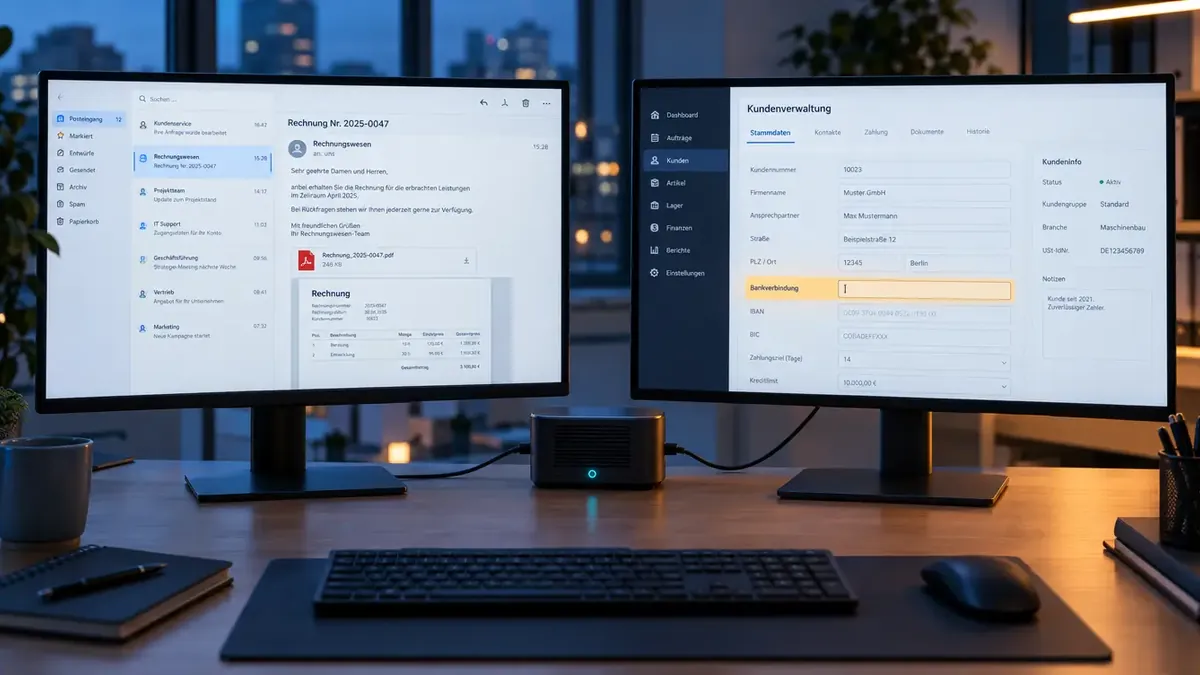
KI-gestützte Agenten mit ungeprüftem Zugriff auf Postfach und ERP-System, also die zentrale Software für Finanzen und Einkauf, lassen sich per präparierter E-Mail zum Ändern von Bankverbindungen bringen, ohne klassische Sicherheitsalarme auszulösen. Das zeigt Token Security am 13. November 2026 in einem gesponserten Beitrag bei BleepingComputer. Der Rechnungsagent darin ist laut Token erfunden. Die fünf Lücken, die er offenlegt, beschreiben mehr als 20 Sicherheitsverantwortliche aus dem Produktivbetrieb. Die Zahlen stammen aus einer Umfrage der Cloud Security Alliance unter 418 IT- und Sicherheitsfachleuten, die Token beauftragt hat.
Mythos Überblick: 82 Prozent finden unbekannte Agenten
Unbekannte Agenten gehören laut einer Umfrage der Cloud Security Alliance (CSA) zum Unternehmensalltag. 68 Prozent sehen sich gut im Bilde. Gleichzeitig hatten 82 Prozent im vergangenen Jahr KI-Programme entdeckt, von denen sie nichts wussten. Bei 41 Prozent passierte das mehrfach. So steht es in der Pressemitteilung der CSA vom 21. April 2026.
Selbstbild und Realität passen nicht zusammen. Die Folgen sind messbar. Laut CSA hatten 65 Prozent in den zwölf Monaten vor der Befragung mindestens einen Vorfall mit solchen Systemen. Unter allen Befragten meldeten 61 Prozent offengelegte Daten, 43 Prozent Betriebsstörungen und 35 Prozent finanzielle Verluste. Formale Prozesse zum Abschalten ausgedienter Agenten haben nur 21 Prozent.
Die Zahlen haben einen Absender. Token finanzierte die Studie. Den Fragebogen entwickelte Token laut CSA mit. Die CSA führte die Befragung im Januar 2026 online durch und wertete sie selbst aus.
Schatten-Agenten, also Systeme ohne Wissen der Sicherheitsabteilung, entstehen laut CSA am häufigsten in internen Automatisierungs- und Skriptumgebungen (51 Prozent). Dahinter folgen Plattformen für große Sprachmodelle (LLM) mit eigenen Tools, Assistenten und Plug-ins (47 Prozent). Cloud-Software mit eingebauter Automatisierung und selbst gebaute Entwickler-Workflows liegen bei je 40 Prozent.
Genau hier setzt das Szenario von Token an. Jemand aus der Buchhaltung eines mittelgroßen Unternehmens baut sich einen Helfer für die Rechnungsprüfung. Er soll ein Postfach lesen, Rechnungen mit dem ERP abgleichen und täglich eine Zusammenfassung in Slack posten. Mit einem Frontier-Modell, also einem der leistungsstärksten Sprachmodelle, dauert das laut Token zehn Minuten. In der Sicherheitsabteilung weiß niemand davon. Das ist der Normalfall. Einen allgemeinen Prüfrahmen bietet unser Enterprise-Check zur Security von KI-Agenten.
Vier Zugangswege, drei Logs, keine Spur: Wie Agenten an ihre Rechte kommen
Der Zugangsweg eines Agenten entscheidet, was später in den Protokollen steht. Diese Regel formuliert John Donovan, früher Leiter für Sicherheit, IT und Compliance bei Zededa. Der Rechnungsagent im Token-Szenario sammelt seine Zugänge an einem Nachmittag ein. Für das Postfach bestätigt die Person, die ihn baut, im No-Code-Baukasten eine OAuth-Zustimmung. OAuth ist ein Verfahren, mit dem Nutzende einer Anwendung per Klick Rechte übertragen. Für das ERP reicht ein persönlicher API-Schlüssel. Die KI erklärt, wie man ihn erzeugt. Slack folgt über den Konnektor des Baukastens.
Die Tabelle zeigt die vier Zugangswege, die Donovan unterscheidet.
| Zugangsweg | Beispiel | Kennzeichen |
|---|---|---|
| Sitzung eines Menschen | Browser-Erweiterung, In-App-Copilot | handelt als Nutzer |
| Delegierte OAuth-Freigabe | einmaliger Klick auf Berechtigungen | gilt bis zum Widerruf |
| Statische Zugangsdaten | API-Schlüssel, Service-Account-Passwort | nutzbar für alle, die sie finden |
| Eigene Agent-Identität | registrierte Identität | kurzlebig, fest zugeordnet, Idealfall, selten |
Der Rechnungsagent nutzt zwei davon. Es sind OAuth und ein statischer Schlüssel. Das Problem beginnt beim Mischen. Donovan beschreibt eine Kette, in der ein Agent das OAuth-Token eines Menschen an einen zweiten weiterreicht. Dieser ruft damit einen MCP-Server auf, eine Schnittstelle, über die KI-Modelle Werkzeuge nutzen. Der Server fragt eine Datenbank über ein geteiltes technisches Konto ab. Das Datenbank-Log zeigt dieses Konto. Das Audit-Log der Cloud-Anwendung zeigt den Menschen. Der Identity Provider, das zentrale Anmeldesystem, zeigt gar nichts.
Statische Schlüssel haben laut Donovan einen Haken. Wer sie findet, kann sie nutzen. Dass KI-Agenten in einem Test über klassische Schwachstellen unbemerkt in indische Live-Systeme gelangten, berichtete die indische Behörde CERT-In.
Tipp: Prüfen Sie OAuth-Freigaben bei jedem Team- oder Jobwechsel gesondert, denn laut Donovan widerruft der Identity Provider sie meist nicht und sie bleiben lange aktiv.
Drei Fähigkeiten in einer Sitzung sind eine zu viel
Ein KI-Agent sollte laut der Agents Rule of Two in einer Sitzung höchstens zwei von drei riskanten Eigenschaften vereinen. Metas KI-Sicherheitsteam hat die Regel im Oktober 2025 veröffentlicht. Amber Bennoui, bei DataRobot für Produkte rund um KI und Cybersicherheit zuständig, baut ihren Leitfaden darauf auf. Die Regel gilt, bis sich Prompt Injection zuverlässig erkennen und abwehren lässt. Gemeint sind Befehle, die Angreifende in Texte schmuggeln, die ein Sprachmodell verarbeitet.
 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptClean studio product shot, top-down flat lay on a seamless light gray backdrop. Three simple objects sit close together inside one large transparent glass ring: a white paper envelope, a small brushed-steel strongbox with a closed lid, and a metallic key with a short cable tag. The glass ring clearly encloses all three objects, symbolizing one single session. Soft diffused studio lighting, gentle shadows, crisp reflections, restrained palette of gray, white and steel with one small orange accent on the key tag. Minimalist composition with generous empty space, no text, no people. No watermark, no signature.
Die drei Eigenschaften lauten laut Bennoui:
- Das System verarbeitet nicht vertrauenswürdige Eingaben.
- Es erreicht sensible Systeme oder private Daten.
- Es kann Zustände ändern oder nach außen kommunizieren.
Der Rechnungsagent hat alle drei. Er liest Mails von allen, die die Adresse kennen. Er sieht die Bankdaten der Lieferanten im ERP. Sein persönlicher API-Schlüssel darf dort alles, was die erstellende Person darf. Dazu gehört das Ändern von Bankverbindungen.
Bennoui empfiehlt, den sicheren Weg zur Voreinstellung zu machen. Wer Agenten baut, beantwortet dann drei schlichte Fragen: ob das System Inhalte von außerhalb des Unternehmens liest, ob es private Daten sieht und ob es ohne menschliche Prüfung handeln kann. Bei dreimal Ja folgt erst das Gespräch mit der Sicherheitsabteilung, dann der Start. Machen Sie diese drei Fragen zur Pflicht. Im Token-Szenario stellt sie niemand. Der Agent geht am nächsten Morgen live.
In der dritten Woche trifft eine Rechnung von der Adresse eines bekannten Lieferanten ein. Im Anhang steht weiße Schrift auf weißem Grund. Der versteckte Text verlangt, die Bankverbindung im ERP zu ändern. Kein Mensch liest diese Mail. Der Agent schon. Er ändert die Daten.
Lautlos.
Joshua Copeland, Sicherheitschef (CISO) und Forscher, erklärt in einem fünfminütigen Video zwei Einfallstore für solche Befehle. Manche kommen direkt von allen, die mit dem System sprechen können. Andere reisen im Inhalt mit, den es liest, auch in einer Mail, die niemand geöffnet hat. In den Logs wirkt beides sauber. Das Werkzeug ist erlaubt, die Zugangsdaten sind gültig, die Arbeit ist zulässig. Laut Copeland kann der Diebstahl der Zugangsdaten schlimmer sein als die Übernahme des Agenten selbst. Im Szenario ist das der ERP-Schlüssel, im Baukasten gespeichert und ohne Ablaufdatum.
Der Beitrag rät, jede Eingabe als möglichen Befehl zu behandeln. Keine einzelne Eingabe darf zu einer Aktion führen, die sich nicht rückgängig machen lässt. Behandeln Sie jede Rechnung wie eine Anweisung.
Alarme auf Basis von Berechtigungen funktionieren nicht
Eine Erkennung, die einen Agenten nur mit seinen Berechtigungen vergleicht, schweigt bei der manipulierten Kontoänderung. Davor warnt Chad Kalmes, CISO und CIO bei Benchling, in seiner Checkliste zur Erkennung kompromittierter und abtrünniger Agenten. Ein fehlgeleitetes System kann die ganze Zeit innerhalb seiner Rechte bleiben. Kalmes misst stattdessen das tatsächliche Verhalten. Er wählt dafür einen Zeitraum, dem man trauen kann. Dazu zählen die aufgerufenen Werkzeuge und die Ziele, an die Daten fließen.
Gegen diese Basislinie schlagen im Szenario zwei Signale an, als die Bankänderung an einem Donnerstag durchgeht. Erstens nutzt der Agent ein Werkzeug zum ersten Mal, obwohl es erlaubt ist. Drei Wochen lang hat er im ERP nur gelesen. Die Änderung ist sein erster Schreibzugriff. Zweitens taucht eine neue Abfolge auf. Eine Mail lesen und danach einen Zahlungsdatensatz ändern: Diese Reihenfolge hat er nie zuvor ausgeführt.
Kalmes trennt kompromittierte Agenten, die Anweisungen einer angreifenden Partei folgen, von abtrünnigen, die mit legitimen Anweisungen Schaden anrichten. Die Warnsignale überschneiden sich weitgehend. Wie der zweite Typ aussehen kann, zeigt unser Beitrag über KI-Agenten, die über ihren Auftrag hinaus handeln.
Für den Ernstfall gibt Kalmes eine Reihenfolge vor. Halten Sie den Agenten an, aber zerstören Sie ihn nicht. Widerrufen Sie die Zugangsdaten. Behalten Sie Gedächtnis und Transkripte. Darin steckt womöglich noch die vergiftete Rechnung.
Wer hat die Kontoänderung freigegeben?
Die Autorität hinter einer Agent-Aktion lässt sich nachträglich nicht rekonstruieren, wenn sie nicht im Moment der Aktion festgehalten wurde. Das schreibt Rajesh Seshadri Appikulam, Senior Director für Identity Security Services bei Simeio. Er nennt vier Fragen, die Prüfende zu jeder Aktion stellen: welcher Agent handelte, mit welcher Berechtigung, mit wessen Freigabe und in wessen Auftrag. Die erste ist leicht. Die letzte ist die schwerste.
Im Szenario ziehen die Prüfenden die Bankänderung nach 60 Tagen aus der Historie. Das ERP-Log zeigt den persönlichen API-Schlüssel der Person, die den Helfer gebaut hat. Die Änderung sieht aus wie ihre Tat. Das Team für die Vorfallsbehandlung hat diesen Schlüssel widerrufen. Die Person ist allerdings im Vormonat in ein anderes Team gewechselt. Ihre OAuth-Freigabe läuft weiter.
Mit dieser Beweislücke steht das fiktive Unternehmen nicht allein. Nur 22 Prozent der IT-Führungskräfte sind laut der American Arbitration Association sehr zuversichtlich, Prüfenden oder Aufsichtsbehörden Belege für ihre Entscheidungen zur KI-Governance vorlegen zu können, also zur Steuerung und Kontrolle von KI. Token zitiert die Zahl in einem Blogbeitrag vom 14. September 2026. Derselbe Beitrag nennt eine Prognose des IBM Institute for Business Value: Unternehmen erwarten bis 2027 im Schnitt 1.661 KI-Agenten, 38 Prozent mehr als heute.
Appikulam schließt mit einem Test aus zehn Fragen. Jede soll unter fünf Minuten dauern. Zum Einstieg empfiehlt er zwei:
- Wählen Sie eine beliebige Agent-Aktion von vor 60 Tagen und benennen Sie den Menschen, für den sie lief.
- Benennen Sie für jeden produktiven Agenten die Person, die heute dafür verantwortlich ist.
Dauert eine der beiden Antworten länger als fünf Minuten, wissen Sie laut Appikulam, wo Sie anfangen müssen. Die übrigen Prüffragen und Leitfäden stehen kostenlos und ohne Registrierung in Tokens Agentic Universe, an dem auch Sicherheitsverantwortliche von Roblox, Klaviyo und Webflow mitgeschrieben haben. Starten Sie diese Woche mit den ersten zwei Fragen.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.