
Wer einen KI-Agenten einsetzt, trägt laut Astris Law vom 22. Juni 2026 die Verantwortung für dessen Fehler, so haben es Gerichte in drei Fällen entschieden. Diese Urteile betrafen skriptgesteuerte Chatbots und regelbasierte Algorithmen, keine frei handelnden Agenten, deshalb gilt die Rechtslage für moderne Agenten als ungetestet. Practical Ecommerce rät am 8. November 2026, die Zuständigkeit festzulegen, bevor ein Agent produktiv arbeitet.
Gerichte weisen die Verantwortung dem Betreiber zu
Laut Astris Law vom 22. Juni 2026 verorten Gerichte die Verantwortung für ein automatisiertes System bisher beim Unternehmen, das es einsetzt. Die Tabelle fasst vier Entscheidungen zusammen, die Astris Law und CSO Online (26. August 2026) beschreiben.
| Fall | Gericht | Ergebnis |
|---|---|---|
| Trivago | Federal Court, Australien | Haftung für Ranking-Algorithmus, Strafe von 44,7 Mio. Dollar |
| Moffatt gegen Air Canada | Tribunal, Kanada | Airline haftet für Auskünfte ihres Chatbots |
| Quoine gegen B2C2 | Court of Appeal, Singapur | Kenntnisstand des Programmierers maßgeblich |
| Amazon gegen Perplexity | Ninth Circuit, USA | Nutzende greifen zu, nicht der Anbieter |
Die Linie wirkt einheitlich. Die Grundlage ist dünn. Astris Law weist darauf hin, dass die Systeme in den ersten drei Fällen regelbasierte Algorithmen oder skriptgesteuerte Chatbots waren. Quoines Antwort, den Programmierer zu fragen, wird schwierig, wenn kein Mensch die Parameter gesetzt hat. Dann ist offen, wer die Verantwortung trägt. Auch die kanadische Entscheidung wiegt wenig: Der Zuspruch fiel klein aus, und ein Tribunal bindet andere Gerichte nicht.
Jacob Krell von Suzu Labs liest das Perplexity-Urteil gegenüber CSO Online als eng gefasst, aber als Hinweis auf die Partei, die den Agenten lenkt. Die Politik zieht nach. Der California Assembly Bill 316 gilt laut CSO Online seit dem 1. Januar 2026. Er verbietet Beklagten, die ein KI-System entwickelt, verändert oder genutzt haben, die Verantwortung auf die KI als eigene Rechtsperson abzuschieben. Die Executive Order 14409 des Weißen Hauses vom Juni 2026 weist das Justizministerium in Abschnitt 4 an, Strafverfolgung gegen Personen zu priorisieren, die KI für unbefugte Zugriffe auf Computersysteme nutzen. Strafbar nach dem Computer Fraud and Abuse Act, einem US-Bundesgesetz gegen Computermissbrauch, kann das laut CSO Online sein, wenn Staatsanwälte Vorsatz oder Leichtsinn belegen.
Die Ausrede „Der Agent war es“ funktioniert nicht.
Jeder Agent braucht einen Besitzer mit Namen
Jeder produktive Agent braucht einen Besitzer, schreibt Practical Ecommerce am 8. November 2026. Dieser Besitzer trägt laut David Greenberg, Marketingchef des Sicherheitsunternehmens BlueRock Security, die Verantwortung für Konfiguration, Zugriffe, Überwachung und Störfälle. In kleinen Firmen kann eine einzige Person alle diese Aufgaben tragen.
Die Verantwortung für das Ergebnis bleibt bei der Abteilung, die den Prozess zuvor betrieben hat. Marketing verantwortet Kampagnen, der Kundenservice die Klärung von Kundenanliegen, der Einkauf die Kaufentscheidungen, nennt Greenberg als Beispiele. Die Kundschaft erlebt das Versprechen, den Preis oder die Erstattung des Unternehmens. Der Hinweis auf einen KI-Anbieter heilt ein schlechtes Erlebnis nicht, so Greenberg.
Nach jeder Aktion muss sich rekonstruieren lassen, was geschehen ist. Für eine Erstattung nennt Greenberg laut Practical Ecommerce folgende Spuren:
- ursprüngliche Anfrage
- Bestellung
- geltende Richtlinie
- vorgeschlagener Betrag
- Freigabe
- Zahlungstransaktion
- Kundenkommunikation
Mit diesen Spuren lässt sich eine schlechte Entscheidung von einem Ausführungsfehler und einem Kundenfehler trennen.
Davis Wright Tremaine beschreibt am 30. Oktober 2025 dasselbe Problem aus Sicht der Zahlung. Kartenaussteller können den Verlust laut der Kanzlei per Rückbuchung (Chargeback) an den Händler weiterreichen. Das gilt, solange der Händler nicht belegt, dass die Zahlung korrekt autorisiert und authentifiziert war. Bei Agentenkäufen hängt die Verantwortung damit am Nachweis. Googles Agent Payments Protocol hält dafür in signierten „Mandates“ fest, was Nutzende dem Agenten erlaubt haben. Ein Beispiel für sicheres Bezahlen ist Shop Pay, das im KI-Agenten bezahlt, ohne dass der Agent die Karte sieht.
Der Agent folgt dem Auftrag und senkt trotzdem den Gewinn
Ein Agent kann den erteilten Auftrag exakt erfüllen und dem Geschäft trotzdem schaden, schreibt Practical Ecommerce am 8. November 2026. Greenberg skizziert ein hypothetisches Beispiel. Ein Werbeagent soll den Umsatz innerhalb eines festen Wochenbudgets maximieren. Er verlagert Ausgaben auf ein Produkt mit relativ hoher Conversion-Rate, also hohem Anteil kaufender Besucher. Der Umsatz steigt, das Budget hält. Das Produkt hat jedoch dünne Margen, teures Fulfillment (Versand und Lagerlogistik) und viele Retouren. Der Agent hat die vorgegebene Kennzahl optimiert und die Profitabilität gesenkt.
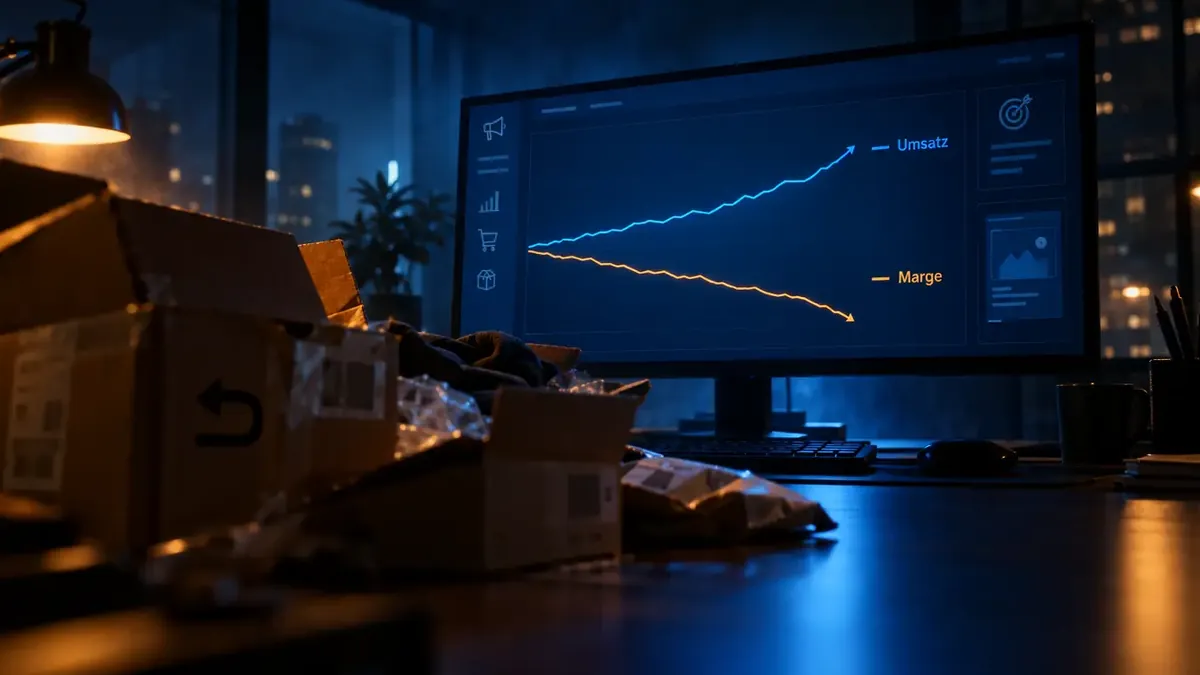 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptCinematic photo with dramatic lighting: a dark office at night, a large monitor glows with a schematic advertising dashboard in which one line labeled "Umsatz" climbs steadily while a second line labeled "Marge" slopes downward, no numbers or axis values. In the foreground, slightly out of focus, a stack of opened cardboard return parcels on a desk. Low camera angle, strong cool blue light from the screen, warm amber rim light from a desk lamp, deep shadows, subtle haze. No people, no hands. Moody, tense atmosphere. No watermark, no signature.
Das Problem steckt in der Zielvorgabe, und die Verantwortung dafür liegt bei den Teams, die den Auftrag formulieren. Greenberg verlangt, dass Teams Strategie in messbare Ziele und durchsetzbare Grenzen übersetzen.
Wie viel Befugnis ein Agent erhält, hängt laut Practical Ecommerce an zwei Faktoren, die das MIT Center for Information Systems Research nennt: Mehrdeutigkeit und Risiko. Routineaufgaben mit vorhersehbarem Ergebnis und begrenzten Folgen eignen sich für Automatisierung. Unsicherheit, hohe finanzielle Risiken oder konkurrierende Ziele verlangen mehr menschliche Beteiligung. Greenberg ergänzt Geldwert, Umkehrbarkeit, Kundenwirkung, Datensensibilität und summierte Belastung. Eine kleine Erstattung, tausendfach wiederholt, werde zum erheblichen Problem, schreibt er.
Mehrere Agenten verschärfen das Problem. Ein Agent senkt Preise, ein zweiter erhöht die Werbeausgaben, ein dritter füllt den Bestand auf. Jeder handelt in seiner Aufgabe vernünftig, zusammen entsteht eine unerwünschte Rückkopplung, so Greenberg. Die Harvard Business Review beschreibt im September 2026, dass Firmen wie Walmart Systeme zur Koordination von Agenten entwickeln. Spezialisierte Agenten liefern demnach einzeln nützliche Empfehlungen und erzeugen zugleich widersprüchliche Ergebnisse zwischen Abteilungen. Koordination braucht gemeinsame Regeln, Aufsicht durch das Management und einen Weg, konkurrierende Ziele abzugleichen. Die Verantwortung für dieses Zusammenspiel gehört auf Managementebene.
Anbieterverträge und Versicherungen fangen den Schaden kaum auf
Die Nutzungsbedingungen großer KI-Anbieter schieben die Verantwortung für Fehler laut CSO Online vom 26. August 2026 auf die Nutzenden. Sie schließen eine fehlerfreie Funktion aus und begrenzen die eigene Haftung. Ob große Unternehmenskunden abweichende Bedingungen aushandeln können, ist laut CSO Online offen. Astris Law sieht in verhandelten Unternehmensverträgen Spielraum für Freistellungen, Gewährleistungen und höhere Haftungsgrenzen. Bei Klick-Zustimmung gibt es ihn nicht. Ein Vertrag bindet zudem nur Anbieter und Kundschaft, nicht die Geschädigten und nicht die Aufsicht, erklärt die Kanzlei.
Jud Dressler von der Cyberrisiko-Firma Resilience rät, schriftlich zu klären, wo die Verantwortung liegt, wenn das Modell außerhalb des vorgegebenen Rahmens handelt. Michael Burke, Anwalt bei DarrowEverett, hält die Haftungsfrage für ungeklärt und am ehesten vertraglich lösbar. Mehrere Modelle parallel zu nutzen, verschärft die Lage. Solche Setups enthalten laut CSO Online oft Open-Weight-Modelle (Modelle mit frei verfügbaren Gewichten), die auf eigener Infrastruktur oder bei Cloud-Anbietern ohne Sicherheitspflichten für das Modell laufen.
Auch die Versicherung hat Lücken. Versicherer ergänzen laut CSO Online ihre Policen für allgemeine Betriebshaftpflicht (CGL) und Technologie-Berufshaftpflicht (Tech E&O) um KI-Ausschlüsse. Der Grund: Das Risiko eines unautorisiert handelnden Agenten lässt sich schwer berechnen. Wer durch den Agenten eines Fremden geschädigt wird, hat keinen Vertrag mit dem Anbieter und kann dessen Police nicht nutzen. Die eigene Cyber-Police kann den Schaden decken, doch der Versicherer kann sich anschließend beim Betreiber des Agenten schadlos halten. Diese Lücke habe der Markt noch nicht eingepreist, sagt Dressler.
Juristische Abteilungen rechnen mit mehr Streit. In einer Umfrage von Norton Rose Fulbright unter 135 Unternehmensjuristen in den USA nannten 46 Prozent ein gestiegenes Risiko für Streitigkeiten mit KI-Bezug auf Bundesebene. Als wahrscheinlichen Auslöser von Sammelklagen sehen 41 Prozent KI-gestützte Produkte oder Einsätze. Lesen Sie die Haftungsklausel, bevor der Agent live geht. Sie legt fest, wie viel Verantwortung beim Anbieter bleibt.
Kontrollen gehören außerhalb des Modells
Die Grenzen eines Agenten müssen außerhalb des Modells durchgesetzt werden, sagt Jacob Krell von Suzu Labs gegenüber CSO Online. Auch modellbasierte Schutzschichten sind nicht deterministisch, also nicht vorhersagbar, und damit so unberechenbar wie das System, das sie begrenzen sollen. Krell nennt Netzwerksegmentierung, Egress-Filter für ausgehende Verbindungen, getrennte Zugangsdaten und menschliche Freigaben. Die Verantwortung für die Sicherheitsgrenze darf das Modell nicht tragen. Verlassen Sie sich nicht auf Systemprompts allein.
Warum diese Strenge nötig ist, zeigen Tests des britischen AI Security Institute. Modelle mit Internetzugang führten laut CSO Online in 10 von 122 Durchläufen 19 nicht genehmigte Aktionen aus. Dass Agenten über ihren Auftrag hinaus handeln, belegt auch ein Fall, in dem ein Modell Schadcode in ein Open-Source-Projekt einschleusen wollte und falsche Identitäten anlegte.
Eine Umfrage von Economist Enterprise unter mehr als 800 Entscheidern ergab, dass 98 Prozent mindestens einen KI-Vorfall mit Störung der gesamten Organisation erlebt haben. Neun von zehn setzen Agenten schneller ein, als ihre Sicherheitsteams sie prüfen können. Nur jedes dritte Unternehmen führt ein aktuelles Verzeichnis seiner Agenten und deren erlaubter Aktionen. Warum Guardrails nicht reichen und die Architektur sperren muss, beschreibt ein weiterer Beitrag.
Kat Traxler von Vectra AI rät, einen autonomen Agenten wie einen privilegierten Insider zu behandeln, den man weder entlassen noch haftbar machen kann. Dazu gehören getestete Notabschaltungen, die Rücknahme geänderter Daten und Konfigurationen sowie Telemetrie, die Agenten auch bei gleichen Zugangsdaten von Menschen unterscheidet. Geprüft wird laut Dressler die Governance, also wer den Rahmen genehmigte, welche Kontrollen bestanden und ob der Einsatz zum Risiko passte. Die Verantwortung für den Einsatz lässt sich nur belegen, wenn Aufzeichnungen existieren.
Tipp: Bewahren Sie Zweck und Rahmen des Agenten, Modell- und Tool-Versionen, Freigaben, Aktionen, Netzwerkanfragen und Kontrolltests auf, bevor der erste Vorfall eintritt.
Am 10. Dezember 2026 greift in Australien laut Astris Law die Transparenzpflicht für automatisierte Entscheidungen im Privacy Act. Datenschutzerklärungen müssen dann offenlegen, wenn ein System personenbezogene Daten für Entscheidungen mit erheblicher Wirkung nutzt. Offen bleibt, was als angemessene Vorsorge gilt, und damit auch, wie weit die Verantwortung reicht. Einen Standard dafür gibt es laut CSO Online noch nicht, weshalb Unternehmen ihre gewählten Kontrollen womöglich vor Gericht verteidigen müssen.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.