57 Prozent der befragten US-Mittelständler erkennen Zahlungsbetrug erst nach der Abwicklung, und Visa meldete am 17. November 2026 ein Plus von 62 Prozent bei Vorfällen über Drittanbieter. Finanzvorstände, im Englischen CFOs, verlagern die Zahlungssicherheit deshalb vor die Freigabe der Zahlung. Wer Zahlungsverkehr auslagert, senkt Prozesskosten, behält das finanzielle Risiko eines kompromittierten Dienstleisters aber in der eigenen Bilanz. So beschreiben es der Fall 2026 Biannual Threats Report von Visa und eine Analyse von PYMNTS vom 18. November 2026, deren Mittelstandszahlen auf einer Befragung von 60 Zahlungsverantwortlichen beruhen.
62 Prozent mehr Vorfälle: Wie Drittanbieter das Betrugsrisiko bündeln
Externe Zahlungsdienstleister sind laut dem Visa-Bericht zum ersten Halbjahr 2026 ein bevorzugtes Ziel, weil ein einziger Einbruch Zugang zu vielen nachgelagerten Unternehmen öffnet. Vorfälle mit sogenannten Third-Party Agents, also Dienstleistern wie Zahlungsabwicklern oder Plattformbetreibern, stiegen laut Visa-Mitteilung vom 17. November 2026 um 62 Prozent gegenüber dem vorherigen Halbjahr. Mit diesen Anbietern verband Visa rund 56 Prozent der kompromittierten Zahlungsdaten, die zwischen Januar und Juni 2026 auftauchten. Die Menge der aus Datenlecks wiederbeschafften Zahlungsdaten wuchs laut derselben Mitteilung um mehr als 1.200 Prozent.
Künstliche Intelligenz beschleunigt diese Angriffe, erfindet laut Visa aber kaum neue Formen von Zahlungsbetrug. Kriminelle nutzen KI und agentische Systeme, also Software, die Aufgaben selbstständig in Teilschritten abarbeitet, um Ziele auszuspähen, Schwachstellen zu finden und Zahlungskontrollen zu testen. Bekannte Methoden laufen dadurch schneller, präziser und in mehreren Sprachen gleichzeitig. Wie Banken auf diesen Druck reagieren, beschreibt unser Beitrag zu KI-Angriffen und dem Umbau der Payment-Security.
PYMNTS zieht daraus keinen Schluss gegen das Outsourcing. Spezialisierte Anbieter verfügen laut der Analyse oft über bessere Betrugsdaten und Erkennungswerkzeuge als ein einzelnes Unternehmen. Das Risiko bleibt trotzdem im Haus. Wer einen Abwickler nur nach Transaktionskosten, Verfügbarkeit und Service-Levels auswählt, blendet laut PYMNTS die Folgekosten einer kompromittierten Geschäftsbeziehung aus, von Betriebsunterbrechungen über Wiederherstellung bis zu Liquiditätsengpässen.
Der Haken liegt in der Ausschreibung. Ein Gebührenvorteil von wenigen Cent je Transaktion fällt in jeder Einkaufsrunde positiv auf, während der Schaden aus Zahlungsbetrug über einen kompromittierten Dienstleister in keiner Vergleichstabelle erscheint, bis er in der Gewinn- und Verlustrechnung steht.
Zahlungsbetrug nach der Abwicklung: 42 statt 21 Basispunkte vom Jahresumsatz
Zahlungsbetrug, der erst nach der Abwicklung auffällt, geht laut PYMNTS Intelligence mit deutlich höheren Kosten einher als früh erkannter Betrug. Im Report „Early Detection: Why Top-Performing Firms Focus on Fraud Before It Starts“ aus dem Jahr 2026 gaben 57 Prozent der befragten Mittelständler an, Zahlungsbetrug oder nicht verrechnete Zahlungen typischerweise erst nach dem Settlement zu bemerken, also nach der endgültigen Verrechnung. Nur 17 Prozent erkennen Probleme laut Report, bevor eine Transaktion überhaupt angestoßen wird. Weitere 13 Prozent fangen sie während der Autorisierung ab, der Freigabeprüfung durch die beteiligten Banken.
Die Kostendifferenz beziffert PYMNTS in der Analyse vom 18. November 2026 konkret. Unternehmen mit hoher Unsicherheit im Zahlungsverkehr verloren durch Zahlungsbetrug und geplatzte Zahlungen im Schnitt 42 Basispunkte ihres Jahresumsatzes. Ein Basispunkt entspricht einem Hundertstel Prozent. Firmen mit geringer Unsicherheit kamen auf 21 Basispunkte. Für ein Unternehmen mit 500 Millionen Dollar Jahresumsatz entspricht die Differenz laut PYMNTS rund 1,05 Millionen Dollar.
Die Rechnung funktioniert in jeder Währung. Wenn Sie den Abstand auf einen Mittelständler mit 500 Millionen Euro Jahresumsatz übertragen, stehen ebenfalls rund 1,05 Millionen Euro pro Jahr im Raum. Kostet eine Lösung zur Lieferanten- und Kontoprüfung nur einen Bruchteil davon, wäre die Rendite ordentlich, sofern sich der Zusammenhang aus der Studie auf das eigene Haus übertragen lässt.
Genau diese Übertragbarkeit ist offen. Die Zahlen stammen aus einer Befragung von 60 Zahlungsverantwortlichen im US-Mittelstand. Ursache und Wirkung trennt die Studie nicht. PYMNTS weist selbst darauf hin, dass die Daten einen Zusammenhang zeigen und keinen Nachweis liefern, dass frühere Erkennung allein die Einsparung bewirkt. Zahlungsbetrug wird laut PYMNTS dennoch zu einer Kennzahl, an der sich Finanzvorstände messen lassen müssen.
81 Prozent planen strengere Lieferantenprüfung: Kontrollen rücken vor die Überweisung
Die Lieferantenprüfung ist laut einer Studie von PYMNTS Intelligence und Bottomline vom September 2026 die am häufigsten geplante Gegenmaßnahme gegen Zahlungsbetrug in US-Finanzabteilungen. Von 150 befragten Treasury- und Finanzverantwortlichen planten 81 Prozent, die Verifizierung von Lieferanten zu verschärfen. 75 Prozent wollten Bankverbindungen strenger kontrollieren. Beide Maßnahmen greifen, solange eine Zahlung noch umkehrbar ist.
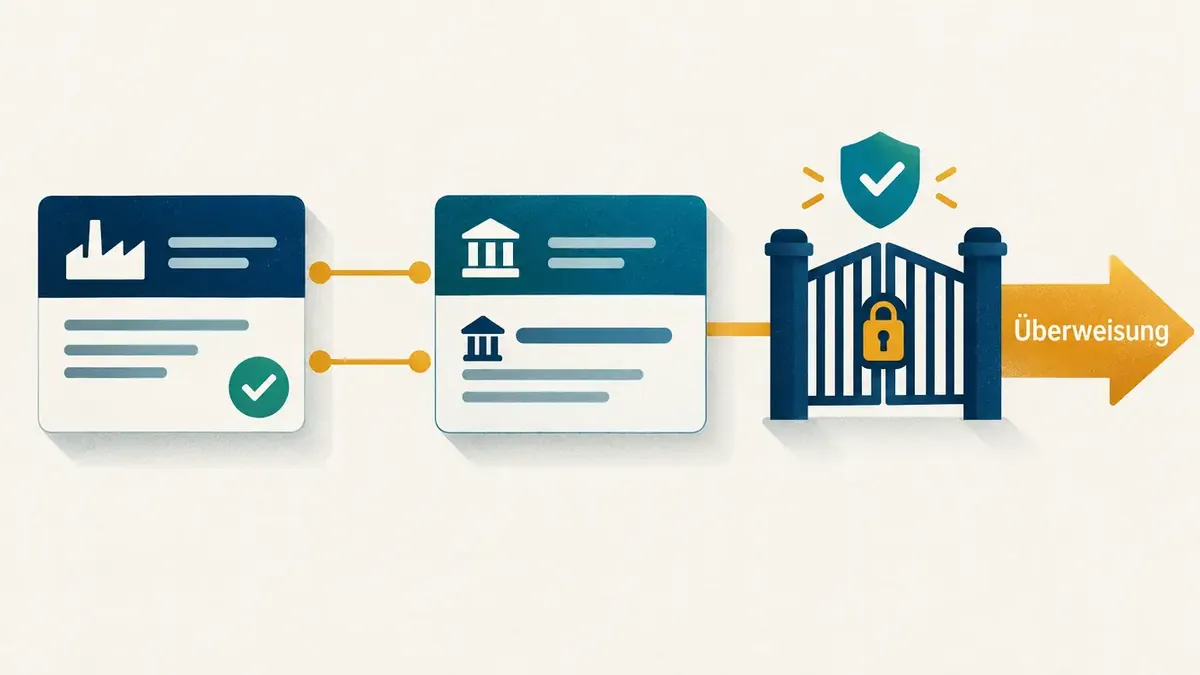 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptMagazine cover style illustration: top-down schematic view of a verification checkpoint before a bank transfer. On the left a supplier data card with a checkmark, in the middle a bank account card being matched against it by two connecting lines, on the right a closed gate in front of an arrow labeled "Überweisung". Small shield icon above the gate. Clean flat vector shapes with subtle grain, bold geometric composition, no numbers, no people. Palette of deep navy, teal and warm amber on a light off-white background, soft shadows, editorial look. No watermark, no signature.
Beim Einsatz von KI-Werkzeugen zeigt dieselbe Studie einen deutlichen Abstand. 59 Prozent der Unternehmen mit mindestens drei KI-Tools gegen Zahlungsbetrug stoppten laut PYMNTS 90 Prozent oder mehr der Betrugsversuche. Bei Firmen ganz ohne solche Werkzeuge lag dieser Anteil bei 32 Prozent. Auch dieser Abstand beschreibt eine Korrelation, deren Ursache die Befragung offenlässt.
Der Zielkonflikt bleibt dabei ungelöst. Im PYMNTS-Report „When Controls Slow Commerce“ hielten nur 43 Prozent der befragten CFOs ihr Unternehmen für sehr wirksam darin, Zahlungsgeschwindigkeit und Betrugsschutz auszubalancieren. 85 Prozent nannten Automatisierung, die manuelle Prüfungen reduziert, als Hebel für beides. Zahlungsanbieter bauen laut PYMNTS die Prüfung von Kontoinhaber und Zahlungsempfänger deshalb direkt in ERP-Systeme ein, also in die Software für Buchhaltung und Einkauf, sowie in Treasury-Plattformen und Zahlungsschnittstellen.
Zahlungsbetrug über eine gefälschte Bankverbindung lässt sich vor der Überweisung mit einem Datenabgleich stoppen, danach meist nur noch mit Anwalt und Geduld. Verwandte Prinzipien nutzt die KI-gestützte Betrugserkennung im deutschen Onlinehandel, dort allerdings auf Seite der Händler.
Tipp: Lassen Sie jede Änderung einer Lieferanten-Bankverbindung über einen zweiten, unabhängigen Kanal bestätigen, bevor Ihre Buchhaltung die nächste Zahlung an diesen Empfänger freigibt.
Visa Commercial Fraud Solutions: Zwei von drei Bausteinen kommen erst 2027
Visa Commercial Fraud Solutions heißt das Paket, mit dem Visa laut Mitteilung vom 21. Oktober 2026 Schutz gegen Zahlungsbetrug mit virtuellen Firmenkarten bündelt. Virtuelle Karten sind digitale Kartennummern, die Unternehmen gezielt für einzelne Lieferanten oder Zahlungen erzeugen. Visa zitiert eine Prognose von Juniper Research, nach der das weltweite B2B-Volumen mit virtuellen Karten bis 2029 auf 14,6 Billionen Dollar steigen soll. Das entspräche laut Prognose 83 Prozent des globalen Markts für virtuelle Karten.
Die folgende Tabelle zeigt die drei Bausteine und ihren Verfügbarkeitsstand laut Visa.
| Baustein | Funktion | Status |
|---|---|---|
| Commercial Supplier Validation | Prüft, ob die Zahlung beim vorgesehenen Lieferanten ankommt | Pilot, allgemein verfügbar 2027 |
| Commercial Virtual Authentication | Nutzerprüfung per 3-D Secure | Pilot, allgemein verfügbar 2027 |
| Commercial Payment Controls | Limits nach Betrag, Händlerkategorie, Ort, Zeitpunkt | Verfügbar für berechtigte Kartenherausgeber |
Der Zugang verläuft über die Bank und nicht über das Unternehmen. Payment Controls stehen laut Visa nur berechtigten kartenausgebenden Instituten in unterstützten Ländern zur Verfügung. Unternehmen buchen sie nicht direkt. Ob Ihre Hausbank die Funktion anbietet, müssen Sie dort erfragen. Die Lieferantenprüfung, die dem Drittanbieter-Problem aus dem Visa-Bericht am nächsten kommt, steckt noch im Pilotbetrieb.
1,4 Milliarden Dollar potenzieller Betrug: KI-Agenten verlagern die Prüfung an den Anfang
Scams, also Betrugsmaschen, bei denen Opfer selbst zur Zahlung überredet werden, erreichten laut Visa im ersten Halbjahr 2026 einen neuen Umfang. Über Visa Scam Disruption identifizierte der Konzern mehr als 1,4 Milliarden Dollar potenziellen Betrug, 40 Prozent mehr als im Halbjahr davor. Zum Vergleich: Im Spring-Report vom 20. Mai 2026 hatte Visa für Juli bis Dezember 2025 knapp 1 Milliarde Dollar an Scam-Aktivität ausgewiesen.
Der Herbstbericht zeigt zugleich, dass Abwehr auf Netzebene greift. Die sogenannte Enumeration, das automatisierte Durchprobieren von Kartendaten, nahm laut Visa im Jahresvergleich um 35 Prozent zu. Das Risk Operations Center von Visa blockierte 200 Prozent mehr solcher Transaktionen als im Halbjahr davor. Die Verluste aus Zahlungsbetrug mit durchprobierten Kartendaten sanken im Jahresvergleich um 21,4 Prozent. Die Abwehr wirkt also.
Auf Unternehmensseite testet Visa die nächste Stufe der Automatisierung. Gemeinsam mit BILL und Billtrust läuft ein Pilot, in dem vertrauenswürdige KI-Agenten genehmigte Rechnungen über Lieferantenportale bezahlen. Statt geteilter Portal-Zugangsdaten nutzt der Pilot tokenisierte Zahlungsdaten, also Platzhalter anstelle echter Kartennummern. Das Trusted Agent Protocol von Visa soll Identität und Befugnis des Agenten bestätigen. Welche Lücken entstehen, wenn Agenten Rechnungen ohne solche Leitplanken verarbeiten, zeigt der Fall einer präparierten Rechnung mit fünf Sicherheitslücken.
Michael Jabbara, bei Visa globaler Leiter von Payment Ecosystem Risk and Control, sagt laut Mitteilung, die nächste Phase des Betrugs werde „upstream“ gewonnen oder verloren. Gemeint ist der Abschnitt vor der Transaktion, in dem KI-gestützte Angriffe vorbereitet werden, bevor ein klassisches Betrugssignal entsteht. Für Finanzvorstände heißt das konkret, die Abwehr von Zahlungsbetrug bei Stammdaten, Freigaben und Dienstleisterauswahl anzusetzen statt in der Nachbearbeitung.
Der nächste feste Termin ist das Jahr 2027, in dem Visa Commercial Supplier Validation und Commercial Virtual Authentication allgemein verfügbar machen will. Bis dahin bleibt die Prüfung manipulierter Lieferantendaten Aufgabe der Finanzabteilungen selbst. Verträge mit Zahlungsdienstleistern sollten deshalb regeln, wer bei einem kompromittierten Zugang Wiederherstellungs- und Ausfallkosten trägt. Offen ist, ob der Pilot mit BILL und Billtrust bis dahin belastbare Zahlen dazu liefert, wie oft KI-Agenten Zahlungen fehlerhaft auslösen.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.