FRITZ! bereitet seit dem 6. November Sicherheitsupdates gegen die kritische Linux-Kernel-Lücke CVE-2026-98432 vor, hat bis zum 17. November aber keine betroffenen FRITZ!Box-Modelle genannt. Eine korrigierte FRITZ!OS-Version und einen Termin nennt der Hersteller auf seiner Seite zu aktuellen Sicherheitsthemen ebenfalls nicht. Einen erfolgreichen Angriff auf eigene Produkte kennt FRITZ! dort nach eigenen Angaben nicht. Für Betreibende einer FRITZ!Box folgt daraus vorerst ein Prüfschritt: Die automatische Update-Installation sollte aktiv sein, damit der Patch nach Erscheinen ankommt.
FRITZ! kündigt Updates an und lässt die Modellliste offen
FRITZ! hat am 6. November auf seiner Seite zu aktuellen Sicherheitsthemen Updates gegen eine Lücke bei eingehenden IPv4-TCP-Verbindungen im Linux-Kernel angekündigt, ohne Geräte zu nennen. Der Eintrag ist knapp. Die Lücke kann laut Hersteller unter Umständen einen Systemabsturz auslösen oder die Ausführung von Code erlauben. Die Updates bezeichnet FRITZ! dort als vorsorglich. Erscheinen sollen sie nach Fertigstellung auf dem gewohnten Weg.
Laut SmarthomeAssistent vom 17. November bleibt offen, ob neben FRITZ!Box-Routern auch Repeater oder andere Produkte gemeint sind. Eine FRITZ!OS-Version mit der Korrektur fehlt. Ein Datum fehlt ebenso. Am 17. November enthielt der Eintrag noch keine dieser Angaben.
Inside-digital wertet das Schweigen am 17. November als Indiz, dass FRITZ! das Problem nicht für gravierend hält. Bei echten Problemen reagierten die Berliner Entwickler sonst schnell, so die Begründung des Portals. Der Hersteller selbst äußert sich dazu nicht. Fehler im TCP-Stack des Kernels hat FRITZ! schon früher über reguläre Updates geschlossen. Laut der Herstellerseite mit Sicherheitsinformationen zu Updates verhinderte FRITZ!OS 7.12 am 23. Juli 2019 einen möglichen Neustart durch präparierte SACK-Nachrichten (CVE-2019-11477). SACK steht für die selektive Bestätigung empfangener TCP-Daten.
Ein zweiter Eintrag auf derselben Seite zeigt, wie FRITZ! solche Korrekturen verteilen kann. FRITZ!OS 7.57 erschien am 4. September 2023 als Stabilitäts- und Sicherheitsupdate für alle FRITZ!Box-Modelle, die es benötigten. Einzelne Modelle bekamen dabei eine abweichende Versionsnummer. Die Installation lief automatisch. Auf eine einheitliche Versionsnummer für den kommenden Fix sollten Sie sich deshalb nicht verlassen.
CVE-2026-98432 im Kernel: 9,8 Punkte, aber nur über einen offenen IPv4-Port
CVE-2026-98432 erreicht im Eintrag des Linux-Kernel-Teams 9,8 von 10 Punkten auf der CVSS-Skala, dem gängigen Bewertungssystem für Schwachstellen. Ab 9,0 gilt eine Lücke laut inside-digital als kritisch. Der Linux-Anbieter Red Hat stuft sie laut demselben Bericht ebenso ein. Ein Angriff ist laut dem Eintrag des Kernel-Teams über das Netzwerk möglich. Er braucht weder Zugangsdaten noch eine Aktion der Nutzenden. Den fehlerhaften Code enthält Linux laut SmarthomeAssistent seit Kernel-Version 4.4.
Technisch handelt es sich laut Windows FAQ um einen Use-after-free-Fehler, also einen Zugriff auf Speicher, der bereits freigegeben wurde. Er entsteht, wenn sich beim Aufbau neuer IPv4-TCP-Verbindungen Verarbeitungsschritte mit erneut übertragenen Verbindungsanfragen überschneiden. Veröffentlicht wurde die Lücke laut Windows FAQ am 15. Oktober. Upstream ist der Fehler laut inside-digital seit Oktober behoben.
Die Hürde für einen Angriff ist konkret. Angreifende brauchen laut SmarthomeAssistent einen offenen IPv4-TCP-Port. An diesen schicken sie eine Verbindungsanfrage mit IPv4-Optionen. Für IPv6-Verbindungen gilt das Hauptproblem nicht. Wie gefährlich die Lücke für einen Router wie die FRITZ!Box ist, hängt deshalb an der Kernel-Version im Gerät und an den Diensten, die es zum Internet hin anbietet. Beides kennt nur der Hersteller.
Gefunden hat die Lücke das KI-Unternehmen Anthropic. Laut inside-digital beschrieb Anthropic am 27. Oktober, wie sein Modell Claude einen funktionierenden Angriff schrieb. Nach 53 Minuten ließen sich auf einem Linux-Server Befehle mit vollen Systemrechten ausführen. Zugangsdaten brauchte der Angriff nicht. Das Ziel war ein Server mit Multipath TCP, einer Netzwerkfunktion, die eine TCP-Verbindung über mehrere Pfade führt. Ein Router war es nicht. Angriffe auf echte Systeme sind laut inside-digital bisher nicht aufgetaucht.
Den Linux-Server patchen Sie selbst, die FRITZ!Box nicht
Auf einem Linux-Server liegt der Kernel-Patch in Ihrer Hand, auf der FRITZ!Box beim Hersteller. Ein uname -r im Terminal zeigt die laufende Kernel-Version. Ab Version 4.4 steckt der fehlerhafte Code darin, solange der Distributionskernel den Upstream-Fix nicht mitbringt. Ob er das tut, steht im Changelog des Kernel-Pakets. Nach dem Update folgt ein Neustart.
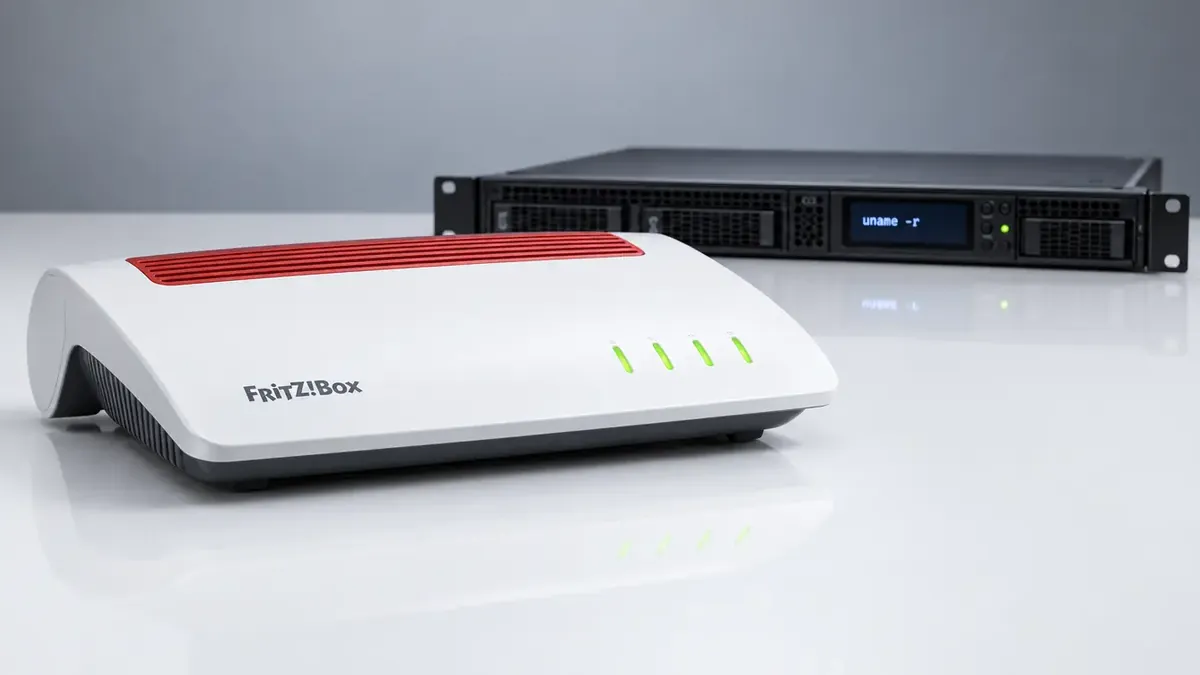 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptClean studio product shot of a white and red FRITZ!Box style home router with a sealed housing, smooth front without any printed labels or text except the small logo "FRITZ!Box", photographed from a low three-quarter angle on a glossy white tabletop. Behind it, slightly out of focus, a slim black rack server with a small display showing only the text "uname -r", suggesting the contrast between a server that admins patch themselves and a router that stays closed. Cool neutral grey backdrop, crisp softbox lighting, subtle reflections, shallow depth of field, sharp details, realistic materials, simple clean router shape with a few plain green indicator LEDs and no labels next to them, no people, no hands. No watermark, no signature.
Ein kurzes ss -tln listet die Dienste, die auf TCP lauschen. Ein Server mit offenem SSH- oder Webport bietet genau die Angriffsfläche, die CVE-2026-98432 voraussetzt. Ein Desktop ohne lauschende Dienste ist deutlich schwerer zu erreichen. Vorrang verdienen Server mit aktiviertem Multipath TCP, weil der Laborangriff dort ansetzte. Wie ein sauberer, wartbarer Ablauf für Kernel-Updates auf mehreren Maschinen aussieht, zeigt unser Patch-Fahrplan gegen Dirty Frag.
Auf dem Router haben Sie weder Terminal noch Paketmanager. FRITZ!OS bringt seinen eigenen Kernel mit, und den Release-Zyklus bestimmt FRITZ!. Laut Windows FAQ können zwei Boxen unterschiedliche Kernel, Treiber und Korrekturen verwenden, selbst wenn ihre FRITZ!OS-Versionsnummern ähnlich aussehen. Modelle wie die 7590, 7690, 5690 Pro oder 6690 Cable lassen sich deshalb nicht pauschal als verwundbar einstufen. Als geschützt gelten können sie ebenso wenig.
FRITZ! ist mit der offenen Lage kein Einzelfall, denn fast jeder WLAN-Router läuft laut inside-digital im Kern mit Linux. Die folgende Tabelle zeigt den Stand bei mehreren Herstellern nach einer Übersicht des Fachmagazins Hardwareluxx, auf die sich inside-digital beruft.
| Hersteller | Stand |
|---|---|
| Ubiquiti | Update vorhanden |
| MikroTik | Update vorhanden |
| FRITZ! | Updates in Vorbereitung (Herstellerangabe) |
| TP-Link | je nach Modell wahrscheinlich betroffen |
| Netgear | je nach Modell wahrscheinlich betroffen |
| Asus | je nach Modell wahrscheinlich betroffen |
| Telekom (Speedport) | je nach Modell wahrscheinlich betroffen |
Die beiden Marken mit fertigem Update richten sich laut inside-digital eher an Profis und Bastelnde als an Haushalte. Nicht verwechseln sollten Sie CVE-2026-98432 mit der WPSplinter-Lücke in Broadcom-WLAN-Treibern. Von WPSplinter sind laut FRITZ!-Eintrag vom 22. Oktober keine aktuell unterstützten FRITZ!-Produkte betroffen.
Schützt FRITZ!OS 8.51 schon vor der Lücke?
FRITZ!OS 8.51 ist kein bestätigter Schutz gegen CVE-2026-98432, weil der Hersteller keine Version nennt, die den Fehler behebt. Verteilt wird 8.51 laut inside-digital seit dem 3. November. Inzwischen läuft es unter anderem auf der FRITZ!Box 7590, der 7590 AX und der 5690 Pro. SmarthomeAssistent nennt zusätzlich die 5690 XGS. Windows FAQ führt außerdem die 6690 Cable und die 6670 Cable auf.
Die Version bringt neue Funktionen wie einen DNS-Filter und neue Smart-Home-Routinen. Über den Kernel-Stand sagen solche Funktionen nichts, ebenso wenig wie die automatische Netzwerk-Optimierung der Labor-Firmware. Eine neuere Versionsnummer allein ist laut Windows FAQ kein Nachweis für die Korrektur. Regulär angebotene Updates sollten Sie laut demselben Beitrag trotzdem installieren. Verbuchen Sie 8.51 nur nicht als Patch gegen CVE-2026-98432.
Bei älteren Geräten ist die Lage unklarer. FRITZ! nennt inzwischen für jedes Gerät ein Mindestdatum für Updates, wie SmarthomeAssistent Ende Oktober berichtete. Für zehn FRITZ!Box-Modelle ist diese Zusage laut inside-digital bereits abgelaufen, darunter die 7490. Die 7490 wird laut demselben Bericht trotzdem noch im Rahmen des Black Friday verkauft. Ob diese Boxen betroffen sind, sagt FRITZ! nicht. Ob sie das Sicherheitsupdate nach dem Mindestdatum noch bekommen, lässt der Hinweis ebenfalls offen.
Auto-Update prüfen, Freigaben ausdünnen, Altgeräte einplanen
Die Auto-Update-Einstellung der FRITZ!Box entscheidet, ob der Patch ohne Zutun ankommt, denn eine Sofortmaßnahme nennt FRITZ! nicht. Laut inside-digital führen vier Schritte zur passenden Einstellung.
- Öffnen Sie im Browser die Adresse fritz.box und melden Sie sich an.
- Wechseln Sie zu „System“, „Update“ und „Auto-Update“.
- Stellen Sie mindestens Stufe II ein, damit die Box notwendige Updates von selbst einspielt.
- Wählen Sie Stufe III, wenn auch neue FRITZ!OS-Versionen automatisch installiert werden sollen.
Ab Werk ist die automatische Installation laut FRITZ!-Anleitung zum FRITZ!OS-Update bereits aktiv. Die Automatik braucht allerdings Zeit. FRITZ! verteilt Updates laut SmarthomeAssistent in Etappen.
Tipp: Sobald das Sicherheitsupdate erscheint, stoßen Sie es in der FRITZ!Box über „Neues FRITZ!OS suchen“ von Hand an, statt auf die gestaffelte Verteilung zu warten.
Fehlt das Menü „Update“, stammt die FRITZ!Box vom Kabelanbieter. Solche Geräte bekommen neue Versionen direkt vom Anbieter. Einen Termin kann dann nur er nennen.
Bis zum Patch lässt sich die Angriffsfläche verkleinern. Windows FAQ rät, unter „Internet“, „Freigaben“ und „Portfreigaben“ nicht benötigte Regeln zu entfernen. Den HTTPS-Zugriff auf die Benutzeroberfläche aus dem Internet sollten Sie laut demselben Beitrag abschalten, wenn Sie ihn nicht brauchen. Für den Fernzugriff von unterwegs empfiehlt Windows FAQ ein gut konfiguriertes VPN. Eine bestätigte Abhilfe gegen CVE-2026-98432 ist keine dieser Maßnahmen. Backup zuerst: Notieren Sie bestehende Freigaben, bevor Sie Regeln löschen.
Ein Zurücksetzen auf Werkseinstellungen behebt den Kernel-Fehler laut Windows FAQ nicht. Ein einfacher Neustart löst ihn ebenso wenig. IPv6 abzuschalten ist laut demselben Beitrag keine geeignete Lösung und kann Verbindungsprobleme verursachen.
Läuft bei Ihnen eine Box mit abgelaufenem Mindestdatum, gehört der Tausch auf die Liste. Nachfolger gibt es laut inside-digital ab 150 Euro. SmarthomeAssistent nennt als aktuelle Geräte die FRITZ!Box 7632 für DSL, die seit Februar im Handel ist, und die FRITZ!Box 6690 Pro für den Kabelanschluss. Ob die beiden betroffen sind, ist genauso offen wie bei jedem anderen Modell.
Offen bleibt die Liste der FRITZ!Box-Modelle samt der FRITZ!OS-Version, die CVE-2026-98432 ausdrücklich behebt. Maßgeblich ist der Eintrag vom 6. November auf der FRITZ!-Seite zu aktuellen Sicherheitsthemen. Ergänzt FRITZ! dort Modelle oder einen Termin, prüfen Sie die Versionshinweise Ihres Geräts und stoßen das Update von Hand an. Wer eine 7490 oder ein anderes Modell ohne Update-Zusage betreibt, sieht dann zuerst nach, ob es auf der Liste steht.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.