Die Sicherheitslücke Java4Shell (CVE-2026-114938) in OpenJDK, der quelloffenen Java-Implementierung, erlaubt laut der Sicherheitsfirma Calif Codeausführung ohne Login auf Jira, Confluence, Jenkins und Keycloak. Angreifbar sind laut Calif nur Server mit x86-64-Prozessoren, die den Vektorbefehlssatz AVX-512 VBMI beherrschen. Oracle hat am 17. November 2026 korrigierte Builds veröffentlicht. Den Speicherfehler lösen laut Calif 64 Buchstaben „A“ und ein Gleichheitszeichen aus. Eine Zeile genügt.
64 Zeichen bis zum Speicherschaden
Java4Shell ist ein Speicherfehler im Base64-Decoder von OpenJDK, der laut Calif Daten über das Ende eines Puffers hinaus schreibt. Base64 stellt Binärdaten als Text dar. Anwendungen nutzen das Format laut Calif für Logins, Datei-Uploads und Netzwerknachrichten. OpenJDK beschleunigt das Dekodieren mit speziellen Prozessorbefehlen. Solche beschleunigten Routinen heißen Intrinsics. Zum Einsatz kommen sie, sobald der JIT-Compiler C2, der häufig aufgerufenen Code zur Laufzeit in Maschinencode übersetzt, eine Funktion oft genug gesehen hat. Genau dort steckt der Fehler.
Der Fehler ist ein Rechenfehler. Für eine Eingabe aus 65 Zeichen reserviert OpenJDK laut der technischen Analyse von Calif ein Ergebnisfeld von 50 Byte. Am überzähligen Gleichheitszeichen berechnet die Routine eine negative Ausgabelänge. Daraus wird ein Schreibvorgang über 64 Byte. Laut Calif landen 62 Byte hinter dem Ende des Felds. OpenJDK verwirft die Eingabe danach als ungültig. Die benachbarten Objekte sind dann schon beschädigt. In älteren Builds von OpenJDK 17 braucht der Auslöser laut Calif 128 statt 64 Zeichen.
Java gilt als speichersicher. Die Laufzeit prüft Speicherzugriffe stellvertretend für Entwickelnde. Große Teile der Plattform selbst sind laut Calif jedoch in C, C++ und Assembler geschrieben. Der Base64-Fehler steckt in handgeschriebenem Assembler, der die letzten Zeichen einer Eingabe verarbeitet. Die Speichersicherheit endet dort, wo die Optimierung beginnt.
Calif beschreibt zwei Folgen. Die erste nennt die Firma JavaBleed. Dabei lesen Angreifende den Heap aus, den Speicherbereich für die Objekte einer Anwendung. Dort können laut Calif personenbezogene Daten, private Schlüssel und Tokens liegen. Die zweite Folge ist Remote Code Execution, das Ausführen eigenen Codes aus der Ferne. Beides beginnt mit derselben Zeile Base64.
Diese Java-Anwendungen fallen um
Calif hat Java4Shell nach eigenen Angaben gegen verbreitete Java-Anwendungen in deren Standardkonfiguration ausgenutzt. Die folgende Tabelle zeigt, welche Anwendungen laut Calif ohne und welche erst nach einer Anmeldung angreifbar waren.
| Anwendung | Codeausführung laut Calif |
|---|---|
| Keycloak | ohne Login |
| Atlassian Jira | ohne Login |
| Atlassian Confluence | ohne Login |
| JFrog Artifactory | ohne Login |
| Jenkins | ohne Login |
| PingFederate | ohne Login |
| Apache Kafka Broker | nach Login |
| Apache Solr | nach Login |
| Elasticsearch | nach Login |
| Gerrit | nach Login |
| Spinnaker | nach Login |
Die Liste ist laut Calif nicht abschließend. Codeausführung gelang den Forschenden auch in Beispielanwendungen auf Basis der Frameworks Apache Struts und Spring Boot. Alltägliche Funktionen wie Anmeldung und Datei-Upload führen laut Calif zum anfälligen Decoder. Brisant ist die Auswahl. Keycloak verwaltet Identitäten. Jenkins baut Software. Artifactory lagert Pakete. Wer dort Code ausführt, sitzt mitten in der Lieferkette.
Viele Anwendungen teilen sich laut BleepingComputer dieselbe Java-Laufzeit. Ein Fehler in deren Kernkomponenten trifft damit Software, die sonst nichts verbindet. Die Lücke wandert mit. Nach demselben Muster wirkt die Brotli-Lücke Node2Shell weit über Node.js hinaus.
Auch Clients sind laut Calif gefährdet. Von samczsun stammt ein clientseitiger Exploit, den Calif erhalten hat. Demnach lässt sich ein Java-Programm kompromittieren, das eine verschlüsselte TLS-Verbindung zu einem bösartigen Server aufbaut. Einen eigenen Dienst muss es dafür nicht anbieten. Ein geschlossener Port hilft hier nichts.
Welche Server sind wirklich betroffen?
Angreifbar ist OpenJDK laut Calif ab Version 17.0.6, und zwar nur auf x86-64-Prozessoren mit AVX-512 VBMI. Die Erweiterung lässt Prozessoren viele Bytes in einem Schritt verarbeiten. Weil sie aus OpenJDK gebaut werden, sind laut Calif unter anderem Amazon Corretto, Eclipse Temurin, Azul Zulu, BellSoft Liberica, SAP SapMachine, Red Hat OpenJDK und der Microsoft Build of OpenJDK anfällig. Oracle Java SE und Oracle GraalVM for JDK stehen ebenfalls auf der Liste. Das Etikett der Distribution schützt nicht.
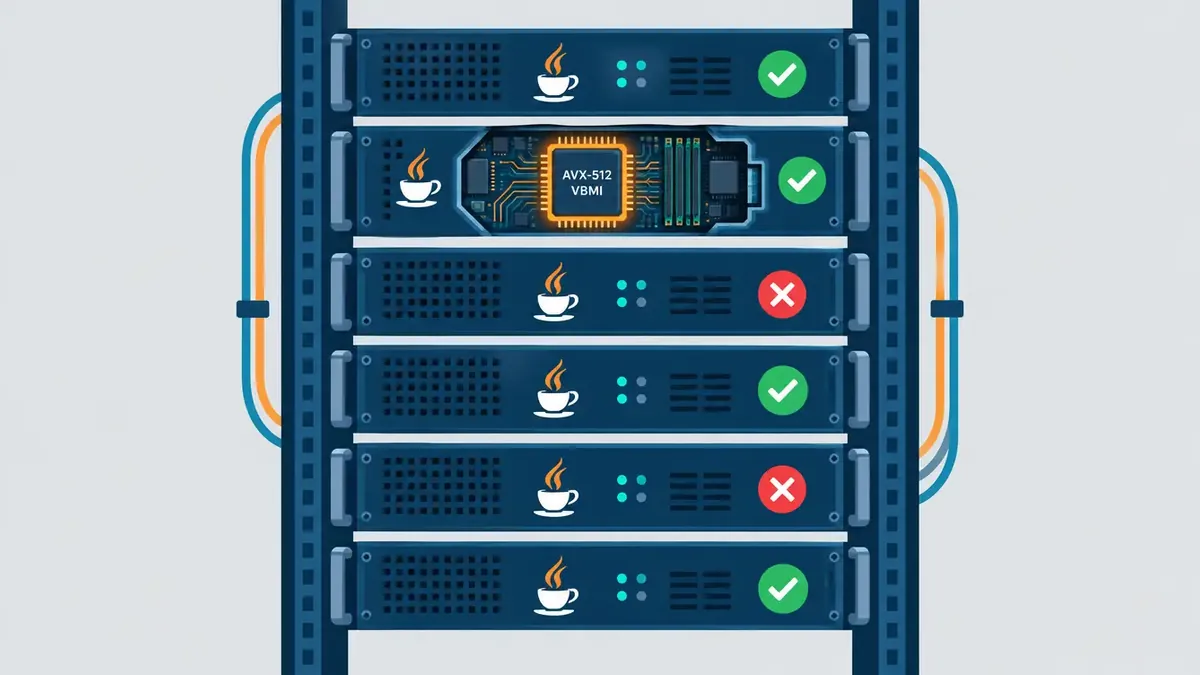 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptFlat vector illustration, straight front view of a server rack with several stacked x86 servers, each with a small coffee cup icon for a Java application on its front panel. One server is cut open schematically to reveal a processor chip labeled "AVX-512 VBMI", highlighted with a glowing outline. Neighboring servers carry a green check mark or a red cross, without any numbers. Clean geometric shapes, limited palette of deep blue, teal, white and warm orange, light gray background, subtle cable lines. No people. No watermark, no signature.
Die Tabelle zeigt, welche Release-Linien und Prozessoren nach Angaben der jeweiligen Stellen betroffen sind.
| Prüfpunkt | Angabe | Quelle |
|---|---|---|
| Release-Linien | 17, 21, 25 und 27 betroffen | OpenJDK Vulnerability Group |
| Standard-Builds 8 und 11 | nicht gelistet | OpenJDK Vulnerability Group |
| Intel | Xeon Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids | Calif |
| AMD | EPYC und Ryzen ab Zen 4 | Calif |
| ARM64 | nicht betroffen | Calif |
Die Hardware-Bedingung bringt Inventarlisten durcheinander. Tenable weist darauf hin, dass seine Erkennungs-Plugins nur Versionen prüfen. Die Prozessorbedingung berücksichtigen sie nicht. Ein Versionsscan meldet damit auch Hosts ohne passende Prozessorfunktionen. Ausnutzbar ist die Lücke laut Oracle zudem nur, wenn eine Anwendung nicht vertrauenswürdige Daten an die betroffenen Schnittstellen übergibt, etwa über einen Webdienst.
Wie wenig Container-Etiketten verraten, zeigt Keycloak. Das Projekt meldete laut Tenable am 18. November 2026, dass seine x86-64-Images mit den Tags 26.8.2-1 und 26.8.2-2 einen betroffenen Java-Build enthalten. Ob ein Einsatz ausnutzbar ist, zeigen die Tags allein nicht.
Tipp: Unter Linux prüft der Befehl grep -m1 '^flags' /proc/cpuinfo | tr ' ' 'n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$' laut Calif die Hardware-Bedingung; erscheinen alle vier Flags, erfüllt der Prozessor sie.
Angriffsversuche laufen, Generalschlüssel fehlt
Erste Ausnutzungsversuche gegen Java4Shell hat das Sicherheitsunternehmen GreyNoise laut der FAQ von Tenable bis zum 18. November 2026 registriert. Einen erfolgreichen Angriff auf die eigenen Sensoren hat GreyNoise nicht bestätigt. Gescannt wird bereits. GreyNoise beobachtet laut Tenable einen öffentlich verfügbaren Scanner, der Hosts auf betroffene Versionen prüft. Im KEV-Katalog der US-Behörde CISA, der Liste aktiv ausgenutzter Lücken, fehlt CVE-2026-114938 noch. Die CISA warnte trotzdem am 17. November 2026. Das kanadische Cyber Centre veröffentlichte die Meldung AL26-029.
Funktionierende Exploits existieren bereits. VulnCheck bietet seiner Kundschaft laut Tenable einen Exploit zur Codeausführung an. Einen Absturz auszulösen sei leicht, Codeausführung koste deutlich mehr Arbeit, so VulnCheck. Mit breiter Ausnutzung rechnet das Unternehmen nicht. Kevin Breen von Immersive hat laut Tenable ebenfalls einen Exploit gebaut. Als Wege vor dem Login nennt er die Basic-Authentifizierung von Apache Tomcat und die Bibliothek java-jwt. Auch ein Absturz ist ein Ausfall.
Einen universellen Exploit gibt es laut Calif nicht. Jede Anwendung braucht ein eigenes Angriffsprofil mit passendem Speicherlayout. Fehlversuche können die JVM, die Laufzeitumgebung des Codes, zum Absturz bringen. Oft lässt sich der Angriff laut Calif danach wiederholen. Latenz und Jitter im Netz stören den Angriff. Calif mietete deshalb eine VM in derselben Region wie das Ziel. Nähe zum Ziel lässt sich mieten.
Ein vorgeschalteter nginx puffert laut Calif standardmäßig Request-Bodys, also die Nutzdaten eingehender Anfragen. Das stört das Timing mancher Angriffsketten. Die Kette gegen Elasticsearch kommt mit einer einzigen vollständigen Anfrage aus. Nach einem WebSocket-Upgrade greift die Pufferung ebenfalls nicht mehr. Als allgemeine Abwehr taugt sie laut Calif deshalb nicht.
Gefunden hat die Lücke Calif-Forscher Quang Luong mit Codex, dem KI-Programmierassistenten von OpenAI. Der Fund dauerte laut Calif rund eine Stunde. Der erste Exploit stand zwei Stunden später. Die KI-Nutzung kostete laut Calif weniger als 200 Dollar. Drei Stunden und ein Taschengeld reichten.
Oracle nennt neben Luong auch Albert Yang als Meldenden. Details zur Lücke waren laut Tenable schon vor dem Patch durchgesickert, wie Calif am 17. November 2026 auf X mitteilte. Den Zeitplan bestimmten andere.
Java ist ein bewährtes Ziel. Der KEV-Katalog führt laut Tenable 13 Lücken in Oracle Java SE und der Laufzeitumgebung JRE. Sechs davon kamen in Ransomware-Kampagnen zum Einsatz. Laut BleepingComputer wird zudem eine Lücke im Java-basierten Blogserver Apache Roller bereits aktiv ausgenutzt. Anfang November 2026 hatte Apache außerdem eine kritische HTTP/2-Lücke mit Codeausführung ohne Login geschlossen. Wie knapp die Zeit zwischen Patch und Exploit oft ist, beschreibt der Microsoft-Report zu Patch und Phishing.
Patchen, sonst abschalten
Oracle hat CVE-2026-114938 am 17. November 2026 mit seinem Critical Security Patch Update geschlossen, einem Paket gezielter Sicherheitskorrekturen. Das Paket enthält laut Oracle 655 neue Sicherheitspatches. Laut Tenable ist der Fix einer von 11 Java-SE-Patches darin. Die folgende Tabelle zeigt Oracles betroffene und korrigierte Builds nach Angaben von Tenable.
| Java-Linie | Betroffen | Korrigiert |
|---|---|---|
| 8 (Enterprise Performance Pack) | 8u511b33-perf | 8u513-perf |
| 17 | 17.0.21.0.3 | 17.0.21.1 |
| 21 | 21.0.13.0.3 | 21.0.13.1 |
| 25 | 25.0.5.0.3 | 25.0.5.1 |
| 27 | 27.0.1.0.3 | 27.0.1.1 |
Eclipse Temurin verwendet laut Tenable für Java 17 bis 27 dieselben Versionsnummern wie Oracle. Andere Distributionen zählen eigene Nummern. Amazon Corretto und Azul Zulu haben laut Tenable korrigierte Builds veröffentlicht. Temurin hat mit der Auslieferung begonnen. Red Hat und Ubuntu hatten am 18. November 2026 noch keine Fixes. Debian hatte nur seinen Unstable-Zweig korrigiert. Für GraalVM for JDK nennt das kanadische Cyber Centre die Versionen 17.0.21.1 und 21.0.13.1.
Die Abarbeitung lässt sich in vier Schritte gliedern.
- Prüfen Sie auf jedem x86-64-Host mit dem Befehl aus dem Tipp, ob der Prozessor AVX-512 VBMI unterstützt.
- Gleichen Sie die installierten Java-Laufzeiten mit den Listen von Oracle und Ihrer Distribution ab.
- Ziehen Sie Anwendungen vor, die laut Calif schon ohne Login angreifbar und aus dem Internet erreichbar sind.
- Spielen Sie die korrigierten Builds ein und starten Sie die betroffenen Anwendungen neu.
Wer nicht sofort aktualisieren kann, hat laut Calif zwei Startoptionen für OpenJDK. Die Option -XX:-UseBASE64Intrinsics schaltet die beschleunigte Base64-Verarbeitung ab. Die Option -XX:UseAVX=2 deaktiviert AVX-512 vollständig. Auf ARM-Prozessoren kennt OpenJDK die zweite Option nicht und startet laut Calif gar nicht erst. Ein falsch verteiltes Flag erledigt den Ausfall dann selbst.
Weder Oracle noch die OpenJDK Vulnerability Group erwähnen die Schalter laut Tenable in ihren Hinweisen. Keycloak empfiehlt laut Tenable die erste Option als Übergangslösung. Laut BleepingComputer sind beide Schalter nur vorübergehende Notlösungen. Das Update der Java-Laufzeit bleibt Pflicht.
Calif hält die Exploits für einzelne Produkte nach eigener Aussage zurück, bis alle Gelegenheit zum Update hatten. Danach will die Firma sie veröffentlichen. Einen Termin nennt Calif nicht. Oracles nächster Termin für Sicherheitspatches ist laut Advisory der 15. Dezember 2026. Auf diesen Tag sollten Sie bei betroffenen x86-Servern nicht warten.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.