Das Ruby-Projekt hat am 18. November 2026 sieben Sicherheitslücken geschlossen, von denen sechs laut den Advisories Codeausführung erlauben. Für fünf davon kennen die Entwickler bereits Proof-of-Concept-Exploits, also Demonstrationsangriffe. Schutz bieten laut der Sicherheitsmeldung des Projekts nur die Versionen 4.0.10, 3.4.13 und 3.3.14. Einen Workaround nennt das Projekt nicht. Ein Gem-Update hilft laut heise online ebenfalls nicht.
Sieben Lücken, fünf Exploits
Die sieben Lücken stecken in der Regex-Engine, die Suchmuster abarbeitet, und in der Umwandlung von Groß- und Kleinschreibung bei Zeichenketten (Strings). Das Projekt führt sie unter GitHub-Advisory-Kennungen, kurz GHSA. Die beantragten CVE-Nummern fehlten bei der Veröffentlichung noch.
Die folgende Tabelle zeigt alle sieben Lücken mit der Einstufung durch GitHub und dem, was ein bekannter Demonstrationsangriff belegt.
| Kennung | Fehler | Stufe (GitHub) | PoC belegt |
|---|---|---|---|
| GHSA-34m4-m9fh-gqp5 | Ein-Byte-Überlauf, Groß-/Kleinschreibung | kritisch | RCE |
| GHSA-87fm-7w84-j2px | Integer-Überlauf, Groß-/Kleinschreibung | hoch | RCE |
| GHSA-7x2q-68qv-6p8x | Double Free beim Kompilieren | kritisch | RCE |
| GHSA-3p8q-wmhx-vm2w | Integer-Überlauf beim Kompilieren | kritisch | RCE |
| GHSA-7whj-cfh7-xgm4 | Pufferüberlauf in Regexp#to_s | hoch | RCE |
| GHSA-wpqw-5qxg-m68r | Lesen außerhalb der Grenzen, /i-Suche | hoch | Speicherbeschädigung |
| GHSA-pvgc-g7gj-pv6h | Lesen außerhalb der Grenzen, /i-Rückreferenz | mittel | keiner |
Bei der Bewertung herrscht Uneinigkeit. Nur die ß-Lücke hat laut heise online inzwischen eine CVE-Nummer: CVE-2026-132825. Der CVE-Eintrag vergibt einen CVSS-Wert von 7,4. CVSS ist das gängige Punkteschema für den Schweregrad von Lücken, 7,4 gilt als „hoch“. Zudem nimmt der Eintrag einen lokalen Angriffsvektor an. Das Ruby-Projekt warnt dagegen vor Remote Code Execution (RCE), also Codeausführung aus der Ferne.
Ruby Central weist auf eine weitere Tücke hin. Werkzeuge, die Schwachstellen nach CVE-Nummern verfolgen, schlagen bei den übrigen Lücken womöglich noch nicht an. Der Scanner bleibt still. Der Server bleibt offen.
Vier der Lücken meldeten laut Advisory Stephan Lipp von Ada Logics und das KI-Unternehmen Anthropic. Auch beim Flicken half KI mit. Der Fix-Commit für den Ein-Byte-Überlauf nennt laut heise online Anthropics Modell Claude Mythos 5.1 als Co-Autor. Veria Labs fand die ß-Lücke nach eigenen Angaben unabhängig. Das Team demonstrierte als Erstes Codeausführung. Als weiteren Entdecker führt Veria Labs Moritz Sanft in Zusammenarbeit mit OpenAI. Die KI sucht mit. Neu starten müssen Sie trotzdem selbst.
Fremde Suchmuster als Einfallstor
Vier der sieben Lücken greifen, sobald eine Anwendung ein vom Angreifer geliefertes Suchmuster verarbeitet. Laut Ruby Central ähneln diese Fälle den Regex-Korrekturen vom Oktober 2026. Ein regulärer Ausdruck, kurz Regex, beschreibt ein Suchmuster. Vor der Suche übersetzt Ruby das Muster in ein internes Programm. Dieser Schritt heißt Kompilieren. Gefährlich wird er, wenn Nutzende das Muster selbst bestimmen. heise online nennt als Beispiel einen Rails-Controller mit Regexp.new(params.fetch(:pattern)).
Zwei Lücken treffen genau das Kompilieren. GHSA-7x2q-68qv-6p8x betrifft Schnittmengen in Zeichenklassen, gebildet mit &&. Beim Einlesen kann der Interpreter denselben Speicherbereich zweimal freigeben. Fachleute nennen das Double Free. Bei GHSA-3p8q-wmhx-vm2w läuft die Größenberechnung des kompilierten Programms über. Dann schreibt der Interpreter über das Pufferende hinaus. Für beide Fälle kennt das Projekt einen PoC mit Codeausführung.
Die dritte Lücke steckt in Regexp#to_s. Die Methode verwandelt ein Muster zurück in Text. Laut heise online läuft sie oft unbemerkt mit, etwa wenn ein Muster per String-Interpolation in eine Log-Zeile wandert. Ein präparierter Ausdruck schreibt dabei über ein Pufferende. Das Advisory nennt Speicherauslesen und Codeausführung als mögliche Folgen. Das Logging wird zum Tatort.
Zwei weitere Lücken betreffen die Suche ohne Beachtung der Groß-/Kleinschreibung. Eingeschaltet wird sie über das Flag i. Bei GHSA-wpqw-5qxg-m68r liest die Engine Speicher außerhalb der Grenzen. Ein PoC belegt laut Advisory eine vom Angreifer steuerbare Speicherkorruption. Auch hier braucht der Angreifer ein eigenes Muster. Bei GHSA-pvgc-g7gj-pv6h reicht dagegen ein präparierter Suchtext. Betroffen sind Rückreferenzen, also Verweise auf eine bereits gefundene Zeichenfolge. Als Folgen nennt das Advisory preisgegebene Speicherinhalte oder einen Absturz.
Ruby und das ß zu viel
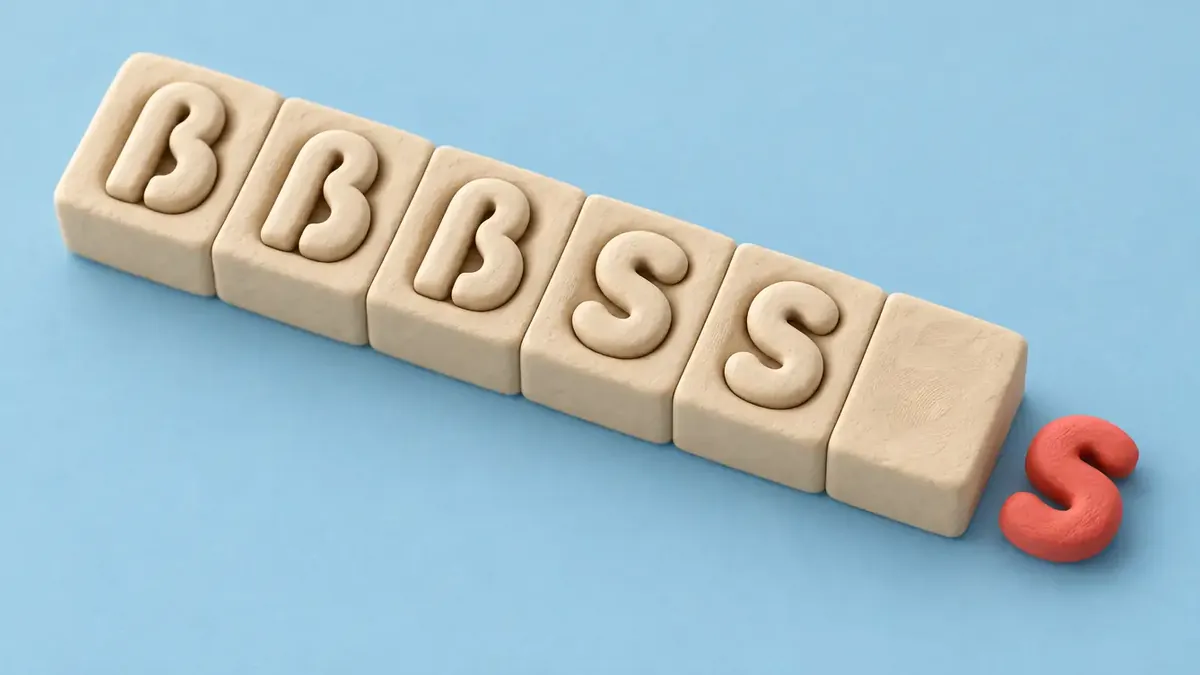
Die kritische Lücke GHSA-34m4-m9fh-gqp5 schlägt zu, wenn Ruby ein „ß“ in einer alten Einbyte-Kodierung großschreibt. Veria Labs hat den Fehler „ruby2ßhell“ getauft.
 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptSoft clay 3D render, top-down isometric view of a row of beige clay memory blocks forming a buffer on a pastel blue surface. Chunky clay letters "ß" sit in the blocks and turn into "SS" along the row. The last clay letter "S" has tipped over the end of the row and lies alone on the empty surface beyond the final block, highlighted in warm red. Rounded playful shapes, gentle fingerprint-like clay texture, soft shadows, pastel palette of cream, blue and coral red, bright even light, shallow depth of field, no people. No watermark, no signature.
Die Zeichenkodierung, das Encoding, legt fest, wie viele Bytes ein Zeichen belegt. In UTF-8 braucht „ß“ zwei Bytes. Latin-1, offiziell ISO-8859-1, und Windows-1252 kommen mit einem aus. Großgeschrieben wird aus „ß“ die Folge „SS“. In Einbyte-Kodierungen wächst der String dadurch um ein Byte. In UTF-8 bleibt die Länge laut heise online gleich.
Das Ergebnis landet in einem Puffer auf dem Heap, dem Speicher für dynamisch angelegte Daten. Laut der technischen Analyse von Veria Labs ist dieser Puffer 20 Bytes größer als die Eingabe. Die Schleife prüft vor jedem Schreiben, ob ein Byte frei ist. Für „ß“ schreibt sie zwei. Ab 21 „ß“ landet das letzte „S“ hinter dem Puffer. Es ist ein einziges Byte. Laut Advisory genügt es in einigen Szenarien für Codeausführung.
Betroffen sind laut Fix-Commit zehn ISO-8859-Varianten sowie Windows-1250, -1252, -1254 und -1257. Auslöser sind upcase, swapcase, downcase(:fold) und casecmp?. Den Fehler gibt es laut Veria Labs seit Version 2.4.0. UTF-8-Strings nehmen einen anderen Codepfad. Sie sind nicht betroffen.
Brisant ist die Herkunft solcher Texte. Ruby Central nennt E-Mails und importierte Dateien als typische Quellen für Altkodierungen. Dort kann laut der Organisation schon eine gewöhnliche Umwandlung der Schreibweise den Fehler auslösen. Altdaten altern schlecht.
Die zweite Lücke bei der Groß-/Kleinschreibung, GHSA-87fm-7w84-j2px, betrifft riesige Strings. Überschreitet das Ergebnis 4 GiB, läuft laut heise online die interne Längenberechnung über. Auch dafür kennen die Entwickler einen PoC mit Codeausführung. Allerdings muss ein Angreifer einen derart großen String erst in die Anwendung bekommen.
Rails offen, GitHub ohne Patch
Rails und Sinatra im klassischen Stil sind laut Veria Labs in ihrer Standardkonfiguration ohne Anmeldung über die ß-Lücke angreifbar. Andere Frameworks und reines Rack, die Schnittstelle zwischen Webserver und Ruby-Anwendung, sind standardmäßig nicht exponiert. Eigener Code, der Strings in Altkodierung großschreibt, kann laut Veria Labs trotzdem verwundbar sein. Über welchen Weg eine Anfrage den Fehler erreicht, nennt die Analyse laut heise online nicht.
Selbst gehostete Produkte bringen häufig ihr eigenes Ruby mit. Den Fix muss dann laut Veria Labs der Hersteller liefern. Die folgende Tabelle zeigt den Stand der Veria-Liste vom 21. November 2026, 03:52 UTC.
| Software | Betroffen | Behoben in |
|---|---|---|
| GitHub Enterprise Server | bis 3.22.5 | noch kein Fix |
| GitLab | bis 19.6.0 | 19.6.1, 19.5.8, 19.4.10 |
| Chatwoot | bis 4.20.0 | 4.20.1 |
| Mastodon | bis 4.7.5 | 4.7.6, 4.6.12, 4.5.22, 4.4.29 |
| OpenProject | bis 17.9.7 | 17.9.8, 17.8.3 |
| Discourse (Base-Image) | vor 2.0.20261119-0203 | 2.0.20261119-0203 |
GitHub Enterprise Server ist damit das einzige gelistete Produkt ohne korrigierte Version. Jede aktuelle Version gilt laut Veria Labs als verwundbar. Ausgerechnet der Namensgeber der Advisory-Kennungen hängt hinterher.
GitLab-Betreibende kennen den Update-Takt schon von der CVSS-10-Lücke in GitLab Self-Managed. Wer zuletzt die NGINX2Root-Lücken abgearbeitet hat, kann die Inventarliste weiterverwenden. Nach der Java-Lücke Java4Shell trifft es nun eine weitere Laufzeitumgebung. Der Patchkalender füllt sich.
Ruby tauschen, alles neu starten
Die Korrektur liefert ausschließlich eine neue Ruby-Version, weil die Fehler laut heise online im Interpreter stecken. Die folgende Tabelle zeigt die betroffenen Versionszweige und die jeweilige Korrektur.
| Zweig | Betroffen | Behoben in |
|---|---|---|
| 4.0 | 4.0.0 bis 4.0.9 | 4.0.10 |
| 3.4 | 3.4.0 bis 3.4.12 | 3.4.13 |
| 3.3 | 3.3.0 bis 3.3.13 | 3.3.14 |
| 3.2 und älter | alle ab 2.4.0 | kein Fix, Support-Ende |
Ruby 3.3 erhält laut Übersicht der Versionszweige nur noch Sicherheitskorrekturen und ausgewählte Fehlerbehebungen, voraussichtlich bis Ende März 2027. Wer 3.2 oder älter betreibt, muss auf einen unterstützten Zweig wechseln. Die neuen Versionen beheben laut heise online mehr als die sieben gemeldeten Lücken. Die Release Notes zu 4.0.10 führen Dutzende weitere Speicherfehler in String und Regexp auf.
Für das Update empfiehlt sich diese Reihenfolge:
- Prüfen Sie mit
ruby -vim Kontext der Anwendung, welche Version tatsächlich läuft. - Aktualisieren Sie auf 4.0.10, 3.4.13 oder 3.3.14, oder warten Sie auf das korrigierte Paket Ihrer Distribution oder Ihres Hosters.
- Bauen Sie Container-Images neu, denn die offiziellen Docker-Images für die drei Versionen stehen laut heise online bereit.
- Starten Sie alle Web- und Hintergrundprozesse neu, denn ein laufender Prozess behält das alte Ruby.
- Spielen Sie bei selbst gehosteter Software die korrigierte Version des Herstellers ein.
Bequeme Abkürzungen gibt es keine. Ein Regex-Timeout begrenzt laut heise online nur die Laufzeit einer Suche. Speicherfehler beim Kompilieren oder bei der Schreibweise verhindert er nicht. Regexp.escape maskiert Sonderzeichen, damit ein Suchbegriff als wörtlicher Text gilt. Das verändert allerdings Suchen, die bisher absichtlich Regex akzeptierten. Den Patch ersetzt es ebenfalls nicht. Jeder Umweg endet wieder beim Update.
Tipp: Für eine reine Teilstringsuche genügt eine schlichte Enthaltensprüfung am String, ein frei definierbares Suchmuster braucht die Anwendung dann gar nicht.
Hinweise auf laufende Angriffe nennen weder das Projekt noch Veria Labs. Die Schonfrist hat ein Datum. Am 25. November 2026 will Veria Labs einen PoC für Codeausführung auf einem unveränderten Rails veröffentlichen. Liefern große Hersteller bis dahin keinen Fix, verschiebt sich der Termin laut Veria Labs. Wer GitHub Enterprise Server betreibt, wartet weiter auf den Patch des Herstellers.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.