Broadcom hat am 19. November 2026 eine kritische Lücke in VMware vCenter Server geschlossen, die laut Mandiant eine mutmaßlich chinesische Spionagegruppe seit Anfang September 2026 als Zero-Day ausnutzt, also schon vor jedem Patch. Einen offiziellen Workaround nennt Broadcom im Advisory VMSA-2026-0009 nicht. Bestätigt hat der Hersteller die Angriffe laut BleepingComputer nicht, dokumentiert haben sie Mandiant und die Google Threat Intelligence Group (GTIG). Ein Login ist nicht nötig.
Admin-Zugriff auf vCenter ohne Passwort
CVE-2026-123890 hebelt die Anmeldung im VMware Directory Service von vCenter Server aus. vCenter ist die zentrale Plattform, mit der Organisationen virtualisierte VMware-Umgebungen verwalten. Laut Broadcom genügt Angreifenden ein Netzwerkzugang zum verwundbaren Server. Ein Konto brauchen sie nicht. Am Ende steht laut Hersteller administrativer Zugriff. Damit kontrollieren Fremde die virtuellen Maschinen des Servers.
Technisch legt die Lücke laut Mandiant einen Sitzungsschlüssel des Verfahrens SRP-6a offen. Secure Remote Password prüft Passwörter, ohne sie zu übertragen. Der Fehler liegt in einer DCE/RPC-Schnittstelle, über die Dienste im Netz Funktionen aufrufen. Laut Mandiant erzeugt sie vorhersagbare Zeitstempel für UUIDv1-Kennungen. Daraus lässt sich der Schlüssel ableiten. Heraus kommt eine Sitzung als administrator@vsphere.local. Ein Passwort muss niemand kennen. Die Uhrzeit genügt.
Mit dieser Sitzung lassen sich laut Mandiant beliebige Befehle ausführen. Auch Dateien lassen sich abziehen. Besonders heikel ist data.mdb. Die Datei enthält die Verzeichnisdatenbank des Servers. Laut BleepingComputer lassen sich daraus weitere Zugangsdaten gewinnen. Das Angriffswerkzeug der Gruppe wirkt laut Mandiant gegen vCenter-Appliances der Versionen 7.x und 8.x.
Einbruch über BeyondTrust, Ziel VMware
Der Angriff auf vCenter gehörte laut Mandiant zu einer größeren Kampagne der Gruppe Armory Castle. Früher lief sie unter dem Kürzel UNC5221. GTIG ordnet sie als mutmaßlich staatlich gelenkte Spionagegruppe aus China ein. Laut BleepingComputer nutzte sie bereits Zero-Days in Citrix NetScaler und Ivanti Connect Secure. Mandiant beobachtet seit 2023, dass sie für den Erstzugang Edge- und Sicherheitsgeräte angreift.
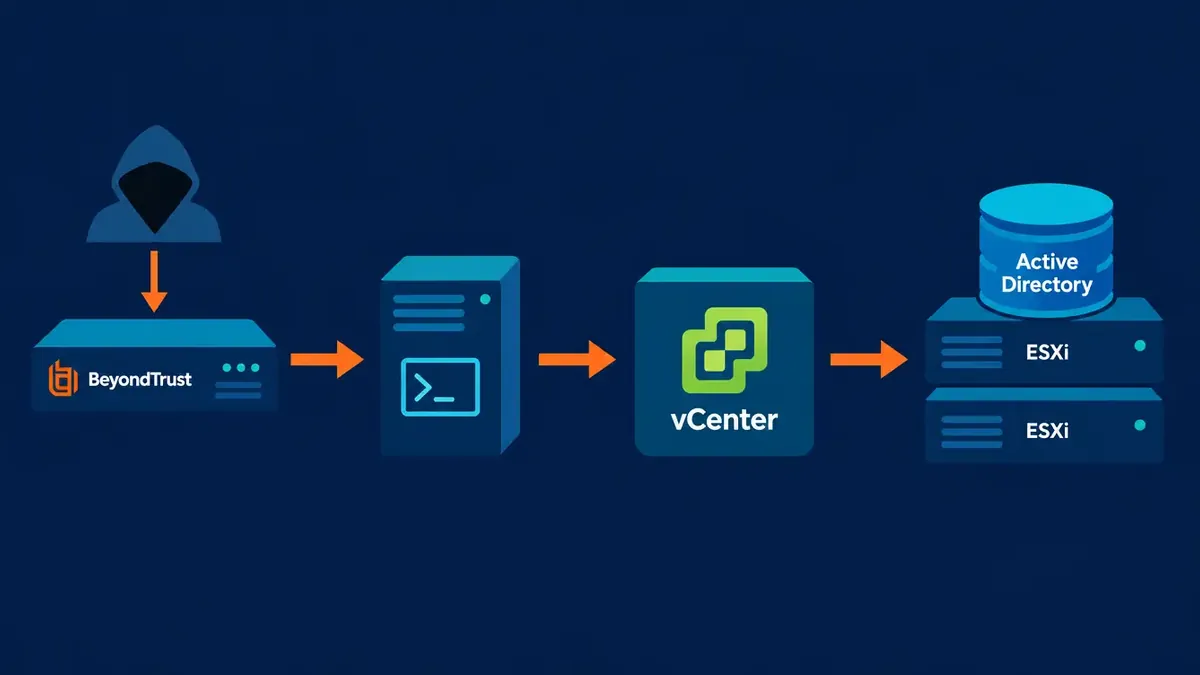
Den Erstzugang lieferte diesmal eine zweite Zero-Day-Lücke. CVE-2026-102764 steckt in der Fernwartungslösung BeyondTrust Remote Support. Laut BleepingComputer wird sie seit Ende August 2026 ausgenutzt. Mandiant beschrieb diese Angriffe am 15. Oktober 2026. Das war erst die Vorgeschichte. Der neue Mandiant-Bericht vom 19. November 2026 zeigt, wohin die Reise ging.
Von der Fernwartungs-Appliance wechselten die Angreifenden laut Mandiant auf interne Linux-Appliances. Diesen Systemen fehlte EDR, also Software, die Angriffe auf Endgeräten erkennt. Dort verschaffte sich die Gruppe Root-Rechte. Der Trick war schlicht. Mit dem Debugger gdb setzte sie das SUID-Bit auf /bin/env. Seitdem durfte jedes Konto Befehle als root ausführen. Die Hintertür war eine Dateiberechtigung.
Danach scannte die Gruppe laut Mandiant das interne Netz mit nmap nach VMware-Diensten. Im Visier standen die Ports 9080, 5480 und 2012. Der Plan war klar. Port 2012 dient als RPC-Steuerschnittstelle für das Single Sign-On von vCenter. Genau dort setzt der Exploit an.
Sechs Werkzeuge bis zum Active Directory
Armory Castle brachte laut Mandiant sechs Malware-Familien und Werkzeuge mit. Fünf davon waren zuvor unbekannt. Nur LAZYBONES kannte Mandiant schon von einem früheren Einbruch der Gruppe. Zwei Werkzeuge sind Web-Shells, also Skripte auf Webservern zur Fernsteuerung.
 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptFlat vector illustration, horizontal schematic of an attack path from left to right. Four simple icons connected by bold arrows: a small network appliance box labeled "BeyondTrust", a Linux server box with a penguin-free generic terminal symbol, a central management server tile labeled "vCenter", and a stack of two host servers labeled "ESXi" holding a database cylinder labeled "Active Directory". A thin dark silhouette of a spy figure hovering above the first box, drawn as an abstract hooded shape with no face. Clean geometric shapes, navy background, teal and orange accents, generous spacing, no numbers, no charts. No watermark, no signature.
Die folgende Tabelle zeigt die Werkzeuge der Kampagne mit Art und Programmiersprache laut Mandiant.
| Werkzeug | Art | Sprache |
|---|---|---|
| SLIMSAVAGE | Web-Shell, Befehle | JSP |
| CAGEMATCH | Web-Shell, Datei-Upload | JSP |
| BONESAW | Exploit-Werkzeug | Go |
| SAWSNAKE | SAML-Werkzeug | Go |
| BEARBONES | SSH-Backdoor | C |
| LAZYBONES | Backdoor | Go |
BONESAW legte laut Mandiant ein Administratorkonto im Single Sign-On an. Außerdem kopierte es die Verzeichnisdatenbank. Das Werkzeug extrahiert zudem den privaten RSA-Schlüssel des Security Token Service. Mit diesem Schlüssel signiert vCenter seine SAML-Token, also digitale Anmeldebelege.
SAWSNAKE verwertet genau diese Beute. Laut Mandiant fälscht das Werkzeug Token für sogenannte Golden-SAML-Angriffe. Damit lässt sich jedes Konto imitieren. Multifaktor-Authentifizierung greift dann nicht mehr. Warum ein Update nach einem Auth-Bypass selten genügt, zeigte auch der Fall Cisco FMC. Ein Patch holt gestohlene Schlüssel nicht zurück.
BEARBONES basiert laut Mandiant auf dem offenen SSH-Server Dropbear. Die Backdoor öffnet den Zugang, sobald die ersten 14 Bytes eines Passworts zu einem fest eingebauten Hash passen. Nebenbei protokolliert sie Passwörter im Klartext. Ihr SSH-Banner lautet SSH-2.0-pulsesecure_23345. Über diese Kennung stieß Mandiant auf ein mutmaßliches Tarnnetz aus gekaperten Firewalls und Routern Dritter. LAZYBONES holt seine Befehle laut Mandiant aus einem Slack-Kanal. Ein systemd-Dienst startet die Backdoor alle 50 Minuten neu.
Auf vCenter schaltete die Gruppe laut Mandiant per Verwaltungs-API VAMI den SSH-Dienst ein. Dann stahl sie den Master-Schlüssel und die Zugangsdaten der PostgreSQL-Datenbank. Sofort danach war SSH wieder aus. Ordnung muss sein.
Anschließend meldete sich die Gruppe laut Mandiant an ESXi an, dem Hypervisor, der die virtuellen Maschinen ausführt. Dort las sie direkt aus den virtuellen Festplatten der Gäste. Mit einem Python-Werkzeug zog sie die Active-Directory-Datenbank NTDS heraus. Dazu kamen die Registry-Zweige SYSTEM und SECURITY. Die Daten flossen laut Mandiant vermutlich über die BeyondTrust-Appliance ab. Wie exponiert die Hypervisor-Ebene ist, zeigten zuletzt auch drei kritische ESXi-Lücken. Wer NTDS hat, hat die Domäne.
Gepatcht und trotzdem offen
Ein gegen die ältere Lücke CVE-2026-59309 gepatchter vCenter-Server hielt Armory Castle laut Mandiant nicht auf. Laut den Logs lief BONESAW Anfang September 2026 genau gegen einen solchen Server. VMware hatte CVE-2026-59309 am 29. Juli 2026 offengelegt. Sie betrifft ebenfalls den Verzeichnisdienst vmdir. Angegriffen wird sie per LDAP über die TCP-Ports 389 und 636.
Im Ergebnis ähneln sich beide Lücken laut Mandiant. Beide liefern den Sitzungsschlüssel ohne Passwort. Laut den FAQ zu VMSA-2026-0009 ist CVE-2026-123890 trotzdem ein neuer, eigenständiger Fehler. Der Juli-Patch hilft dagegen nicht.
Der Zeitplan ist brisant. BONESAW trägt laut Mandiant einen Build-Zeitstempel vom 13. Juli 2026. Das sind 16 Tage vor der Offenlegung von CVE-2026-59309. Go-Metadaten lassen sich vor dem Kompilieren allerdings verändern. Mandiant hat trotzdem Belege, dass die Gruppe die neue Lücke vorher kannte. Das Werkzeug entstand laut Mandiant über einen Monat vor dem Einsatz. Vermutlich war es für breitere Operationen gedacht. Der Ersatzschlüssel lag also schon bereit, als VMware das alte Schloss tauschte.
Enhanced Linked Mode ändert laut Broadcom nichts an der Gefahr. Die Funktion koppelt mehrere vCenter-Instanzen zu einer gemeinsamen Verwaltung. Die Lücke liegt im vCenter selbst. Sie besteht mit und ohne ELM. vCenter stand schon früher im CISA-Katalog aktiv ausgenutzter Lücken. Wer ELM nie aktiviert hat, muss trotzdem ran.
Fünf CVEs, ein Notfall-Update
Broadcom stuft das vCenter-Update laut FAQ als Notfalländerung nach ITIL ein, die schnelles Handeln verlangt. Das Advisory gilt insgesamt als kritisch. Die Einzelwertungen reichen von 6,7 bis 9,8 Punkten nach CVSS 3.1, dem gängigen Schema zur Schwachstellenbewertung.
Die Tabelle zeigt die fünf Schwachstellen aus VMSA-2026-0009 und die betroffenen Produkte laut Broadcom.
| CVE | Produkt | Art |
|---|---|---|
| CVE-2026-123890 | vCenter | Authentifizierungs-Bypass |
| CVE-2026-123891 | SDDC Manager | SQL-Injection |
| CVE-2026-123892 | SDDC Manager | Command Injection mit Login |
| CVE-2026-123893 | SDDC Manager | lokale Rechteausweitung |
| CVE-2026-123894 | VMware Tools für Windows | SAML-Signatur-Bypass |
ESXi selbst ist laut Broadcom nicht betroffen. Dasselbe gilt für NSX, VCF Operations, VCF Automation, Workstation und Fusion. Keine der Lücken erlaubt einen VM-Escape, also den Ausbruch aus einer virtuellen Maschine auf den Host. Die Tools-Lücke bleibt im Windows-Gast. Dort braucht sie bereits einen privilegierten Prozess.
Laufende Workloads hält das Update laut Broadcom nicht an. Der vSphere Client fällt kurz aus. Neue Verschlüsselungen und Schlüsselrotationen über einen Standard Key Provider pausieren so lange. Bestehende verschlüsselte VMs, vSphere HA und vSAN laufen weiter. Die Patches sind laut Broadcom kumulativ. Ältere Updates wie VMSA-2026-0008 müssen also nicht vorher installiert sein.
Die folgenden Schritte fassen die Vorgaben aus Advisory und FAQ zusammen.
- Lesen Sie die Build-Nummer im Summary-Tab des vSphere Client ab; per PowerCLI steht sie in
$global:DefaultVIServer.Build. - Installieren Sie unter vSphere 8 die Version vCenter 8.0 U3m, die Update 3 voraussetzt.
- Spielen Sie das Update in VCF-5.x-Umgebungen über den asynchronen Patch-Prozess aus KB 88287 ein.
- Heben Sie SDDC Manager je nach Zweig auf 9.1.1.0200, 9.0.2.0100 beziehungsweise 5.2.5.
- Bringen Sie VMware Tools in Windows-VMs auf 13.1.5.0 beziehungsweise 12.5.5.
- Beschränken Sie bis zum Update den Netzwerkzugang zu vCenter per Firewall, vor allem auf Port 2012, denn laut BleepingComputer verringert das die Angriffsfläche.
- Suchen Sie nach unbekannten SSO-Administratorkonten, denn solche Konten legte BONESAW laut Mandiant an.
Tipp: Prüfen Sie auch Windows-VMs aus VMware Workstation und Fusion, denn vor einem Import in VCF und vSphere Foundation brauchen sie laut Broadcom eine gefixte VMware-Tools-Version.
Ein Fallstrick betrifft laufende Upgrades. vCenter 8.0 U3m und 9.0.2.0200 blockieren laut Broadcom den Sprung auf VCF 9.1.1. Broadcom rät, kurz auf VCF 9.1.2 zu warten. Alternativ heben Betreibende vCenter zuerst auf 9.1.1 und patchen dort. Für vSphere 7 endete die allgemeine Unterstützung am 2. Oktober 2025. Patches gibt es dort nur mit erweitertem Supportvertrag. Für 6.5 und 6.7 prüft Broadcom gar nicht mehr. Der Hersteller rät, Betroffenheit anzunehmen. Offen bleibt, wie viele Umgebungen Armory Castle seit September erreicht hat.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.