Das Botnetz BADBOX ist zurück und erzeugte in seiner dritten Version zeitweise rund 40 Milliarden betrügerische Gebotsanfragen für Werbung pro Tag. Dieser Wert markiert laut den Forschenden von HUMAN Satori den Höhepunkt, inzwischen sind Steuerserver abgeschaltet und der Betrugsverkehr wird gefiltert. Darüber berichtet Bleeping Computer am 21. November 2026. Die Schadsoftware steckt in billigen Android-Geräten. Sie arbeitet im Verborgenen.
BADBOX 3.0 pulverisiert den Rekord
BADBOX 3.0 ist laut HUMAN, einem auf Betrugserkennung spezialisierten Sicherheitsunternehmen, die größte dokumentierte Operation für Werbebetrug nach täglichem Anfragevolumen. Eine Gebotsanfrage entsteht, wenn ein freier Werbeplatz in Echtzeit an Werbetreibende versteigert wird. Jede gefälschte Anfrage behauptet ein Publikum. Dieses Publikum existiert nicht. Bezahlt wird trotzdem.
Zur Spitzenzeit stand BADBOX 3.0 laut HUMAN für mehr als 4 Prozent des gesamten CTV-Verkehrs, den die Human Defense Platform beobachtete. CTV steht für Connected TV, also Fernsehen über internetfähige Geräte wie Streaming-Boxen. Das Volumen war nach Angaben von HUMAN mehr als dreimal so groß wie beim bisherigen Rekordhalter VASTFLUX. Der Höchstwert übertraf laut HUMAN sogar alle veröffentlichten Satori-Untersuchungen der vergangenen fünf Jahre zusammen. Eine einzige Kampagne überholt damit fünf Jahre Ermittlungsarbeit.
Die Rangliste hat eine klare Grenze. Sie misst ausschließlich das Volumen der Gebotsanfragen. Eine Schadenssumme in Euro nennt HUMAN nicht. Auch der Anteil am CTV-Verkehr bezieht sich nur auf das, was die eigene Plattform des Unternehmens sieht. Was jenseits davon passiert, zeigt diese Statistik nicht.
Die Tabelle zeigt, wie das Botnetz vor der dritten Version gewachsen ist und wann es gestört wurde.
| Zeitpunkt | Ereignis | Umfang |
|---|---|---|
| Anfang 2023 | Erstfund auf einer T95-TV-Box | Startpunkt der Ermittlungen |
| Dezember 2024 | Warnung deutscher Cybersicherheitsbehörden | Zehntausende infizierte Geräte |
| März 2025 | HUMAN und Shadowserver kappen BADBOX 2.0 von Steuerservern | über 500.000 Geräte |
| bis April 2025 | Infektionsstand laut Klage von Google | über 10 Millionen Geräte |
Laut Bleeping Computer hielten diese Störaktionen die Betreibenden nicht davon ab, das Netz neu aufzubauen. Ein Botnetz ist ein Verbund infizierter Geräte, die zentral ferngesteuert werden. Gekappte Server lassen sich ersetzen. Verkaufte Geräte bleiben im Wohnzimmer.
Versteckte Videos, erfundenes Publikum
BADBOX 3.0 nutzt laut Bleeping Computer dieselbe Masche wie seine Vorgänger: infizierte Billiggeräte mit Android. Betroffen sind Smartphones, Tablets und Streaming-Boxen. Diese Geräte laufen mit dem Android Open Source Project, kurz AOSP. Gemeint ist die frei verfügbare Grundversion von Android, die Hersteller auch ohne Googles Dienste verbauen können. Die Schadsoftware übernimmt darauf zwei Aufgaben. Sie betreibt Werbebetrug. Sie leitet fremden Datenverkehr weiter.
Für den Werbebetrug spielt die Schadsoftware laut HUMAN Videowerbung in versteckten Fenstern ab. Niemand sieht diese Spots. Gleichzeitig gibt sich der Code als legitime Streaming-App aus. Dadurch wirken die Anfragen echt. Auf dem Bildschirm bleibt alles ruhig. Im Hintergrund läuft Werbung für ein Publikum, das nur auf dem Papier existiert.
Die Tarnung zielt auf das Vertrauen der Werbebranche. Werbetreibende zahlen für Plätze in großen Streaming-Apps, weil sie dort echtes Publikum erwarten. Wer sich als eine solche App ausgibt, kassiert für dieses Vertrauen. Geliefert wird nichts.
Noch dreister ist eine zweite Variante, die HUMAN beobachtet hat. Es handelt sich um gefälschte Anfragen für serverseitige Werbeeinblendung, kurz SSAI. Bei diesem Verfahren schneidet ein Server die Werbung direkt in den Videostream, bevor dieser ein Gerät erreicht. Die Betrugsanfragen täuschten Werbetreibenden laut HUMAN vor, Anzeigen seien auf Streaming-Geräten gelaufen. Tatsächlich war weder ein Gerät noch eine Videoanzeige beteiligt. Werbebetrug braucht demnach nicht einmal mehr eine infizierte Box.
Den Schaden tragen bei BADBOX zunächst Werbetreibende, die für Anzeigen ohne Publikum zahlen. Werbung taugt allerdings auch als Angriffsweg in die andere Richtung, wie der Fall AdFection mit Spyware-Auslieferung über Online-Werbung zeigt. Dort traf es direkt die Menschen vor dem Bildschirm.
Ihr Anschluss als Tarnkappe
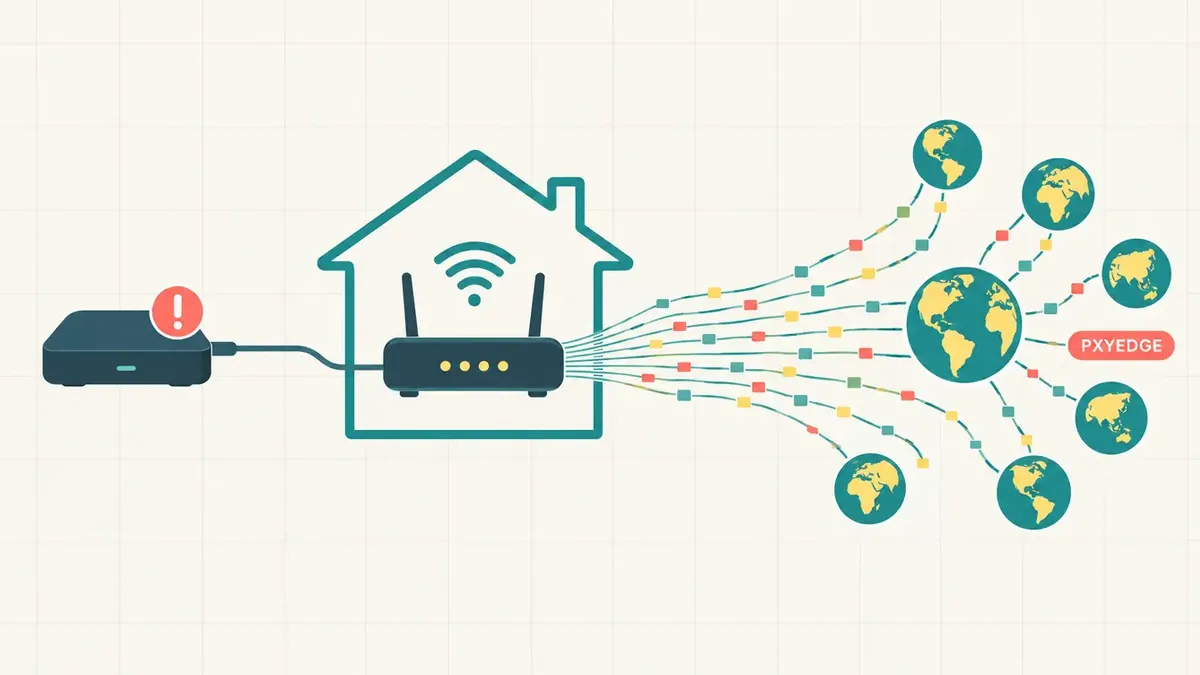
Ein Proxy-Modul in BADBOX 3.0 meldet infizierte Geräte laut HUMAN bei einem von 11 Residential-Proxy-Netzen an. Solche Netze leiten fremden Datenverkehr über private Internetanschlüsse weiter, sodass er von einer gewöhnlichen Haushaltsadresse zu kommen scheint. Die Besitzenden erfahren davon laut Bericht nichts. Zugestimmt haben sie auch nicht.
 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9Promptflat vector illustration, wide horizontal diagram seen from above. On the left a small generic streaming TV box with a red warning mark connects by a cable to a home router in the middle, which sits inside a simple house outline representing a private internet connection. From the router, many thin lines carry small anonymous data packets out to the right toward a cluster of abstract globe nodes, showing foreign traffic passing through the household. A small label near the nodes reads "PXYEDGE". No logos, no brand names on the box, no numbers, no charts. Clean geometric shapes, flat colors in teal, coral red and soft yellow on an off-white background, subtle grid, no people. No watermark, no signature.
Eines dieser Netze heißt PXYEDGE. HUMAN identifizierte es als umbenannten Nachfolger von IpMoYu, einem Proxy-Dienst, der zuvor mit BADBOX 2.0 in Verbindung gebracht wurde. Der Name ist neu. Das Geschäft ist alt.
PXYEDGE bewarb laut den Forschenden rund 200.000 Proxy-Knoten. Die Messungen von HUMAN zeigten in der Spitze etwa 340.000 eindeutige Verbindungen. Gemessen wurde damit mehr, als der Dienst selbst versprach. Selten ist kriminelle Werbung so bescheiden.
Die Proxys dienen BADBOX zusätzlich als Tarnung für den eigenen Betrug. Laut HUMAN lief ein Teil des Werbeverkehrs über diese privaten Anschlüsse, um echt zu wirken und Missbrauchsfilter zu umgehen. Eine Haushaltsadresse wirkt unverdächtig. Genau das macht sie wertvoll. Dieselbe Logik nutzen Kriminelle, wenn sie über Botnetze massenweise gestohlene Zugangsdaten testen.
Brisant ist der Befund für alle, die eine betroffene Box betreiben. Fremder Datenverkehr tritt dann unter der Adresse des eigenen Anschlusses auf. Die Box arbeitet doppelt für fremde Rechnung. Sie produziert Werbeanfragen. Sie leitet fremden Verkehr weiter. Wer ihn verursacht hat, steht in keinem Router-Menü.
Wer steckt hinter BADBOX?
HUMAN verbindet BADBOX 3.0 mit einem bestimmten chinesischen Elektronikhersteller. Als Belege nennen die Forschenden laut Bleeping Computer Domains des Herstellers und gerätespezifische Prüfungen im Code. Solche Prüfungen fragen ab, auf welchem Gerätemodell die Schadsoftware gerade läuft. Hinzu kommen ein ab Werk installierter TV-Launcher und die Person, die ein Code-Repository betreut. Ein Launcher ist die Startoberfläche, die nach dem Einschalten der Box erscheint. Eine der Spuren führt damit direkt in die Fabrik.
Wer auf große Plattformen vertraut, findet in der Geschichte von BADBOX wenig Trost. Die erste infizierte Box stammte laut Bleeping Computer aus einem Kauf bei Amazon. Im März 2025 entfernte Google laut Bericht außerdem 24 Apps aus Google Play, die die Schadsoftware verbreitet hatten. Der offizielle Store war damit selbst Teil des Vertriebswegs. Ein prominentes Regal sagt wenig über den Inhalt der Packung.
Die infizierten Geräte laden ihre Schadmodule laut HUMAN aus öffentlichen Code-Repositorys nach, also frei zugänglichen Ablagen für Programmcode. Dieselben Nutzlasten liegen gespiegelt auf weiteren Hosting-Plattformen. Das schafft Redundanz. Es erschwert Abschaltungen. Fällt eine Kopie weg, liegt die nächste bereit.
Abschaltung mit Verfallsdatum
Die jüngste Störaktion gegen BADBOX 3.0 fand Anfang November 2026 statt. HUMAN beteiligte sich nach eigener Aussage an Googles Vorgehen gegen XCPE, eine verwandte Malware-Operation. Dabei fielen mehrere C2-Domains von BADBOX 3.0. C2 steht für Command and Control, also Steuerserver, über die ein Botnetz Befehle erhält. Ein Malware-Repository ist laut HUMAN ebenfalls offline. Die Systeme von HUMAN filtern den zugehörigen Betrugsverkehr inzwischen heraus.
Der Filter greift dort, wo HUMAN Werbeverkehr prüft. Eine abgeschaltete Domain entfernt keine Schadsoftware von einem Gerät. Bei gespiegelten Nutzlasten ist ein gelöschtes Repository höchstens ein Etappensieg.
HUMAN warnt laut dem Bericht über die Rückkehr des Botnetzes allerdings, dass sich die Betreibenden wahrscheinlich anpassen werden. Das hätten sie auch nach früheren Eingriffen getan. Die Chronik von BADBOX stützt diese Warnung. Drei Versionen sprechen eine deutliche Sprache.
Für Nutzende empfiehlt der Bericht, nur zertifizierte Android-Geräte seriöser Hersteller zu kaufen. Zertifiziert bedeutet, dass Google das Gerät geprüft und für die eigenen Dienste freigegeben hat. Zudem sollten Sie sicherstellen, dass Play Protect verfügbar und aktiv ist. Play Protect ist Googles eingebauter Schutz, der installierte Apps auf Schadsoftware prüft. Fehlt der Dienst auf einer Box, ist das bereits ein Warnsignal. Mehr Kontrolle über die Herkunft von Apps soll künftig die Verifizierung für Android-Apps bringen, die Google weltweit einführt.
So prüfen Sie den Status von Play Protect auf Geräten mit Google Play Store:
- Öffnen Sie auf dem Gerät die App Google Play Store.
- Tippen Sie auf Ihr Profilbild und wählen Sie den Eintrag „Play Protect“.
- Prüfen Sie über das Zahnrad, ob die Option „Apps mit Play Protect scannen“ eingeschaltet ist.
Die Menüpfade unterscheiden sich je nach Gerät und Android-Version.
Tipp: Prüfen Sie vor dem Kauf einer Streaming-Box, ob der Hersteller das Modell ausdrücklich als zertifiziertes Android-Gerät ausweist.
Den Namen des chinesischen Herstellers nennt der Bericht bislang nicht. Dessen Geräte stehen trotzdem in Wohnzimmern. Prüfen Sie Ihre Box noch heute, bevor die Betreibenden neue Steuerserver aufsetzen.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.