
Viele Unternehmen haken das Thema Datenschutz in der Cloud ab, sobald im Vertrag „Region: EU“ steht. Die Daten liegen in Frankfurt oder Dublin, also gilt europäisches Recht. So lautet die verbreitete Annahme. Sie greift allerdings zu kurz: Denn für den Zugriff ist auch der Rechtsraum des Anbieters entscheidend, nicht nur die Region im Vertrag. Aus der Standortfrage wird damit eine Governance-Frage.
Datenresidenz ist nicht Datenhoheit
Beide Begriffe werden oft gleichgesetzt, beschreiben aber verschiedene Dinge:
Datenresidenz meint den physischen Speicherort, also Rechenzentrum und Region.
Datenhoheit beschreibt die rechtliche und organisatorische Kontrolle: Welches Recht gilt für die Verarbeitung und wer darf auf die Daten zugreifen?
Greifbar wird der Unterschied etwa am US CLOUD Act. Erfasste Anbieter unter US-Gerichtsbarkeit können auf Grundlage einer rechtmäßigen Anordnung verpflichtet werden, Daten herauszugeben, die sich unter ihrer Kontrolle befinden. Der Standort der Server ist dafür unerheblich. Das kann auch Daten europäischer Tochtergesellschaften betreffen, sofern die US-Muttergesellschaft darüber verfügen kann.
Der deutsche Mittelstand fordert echte Datenhoheit
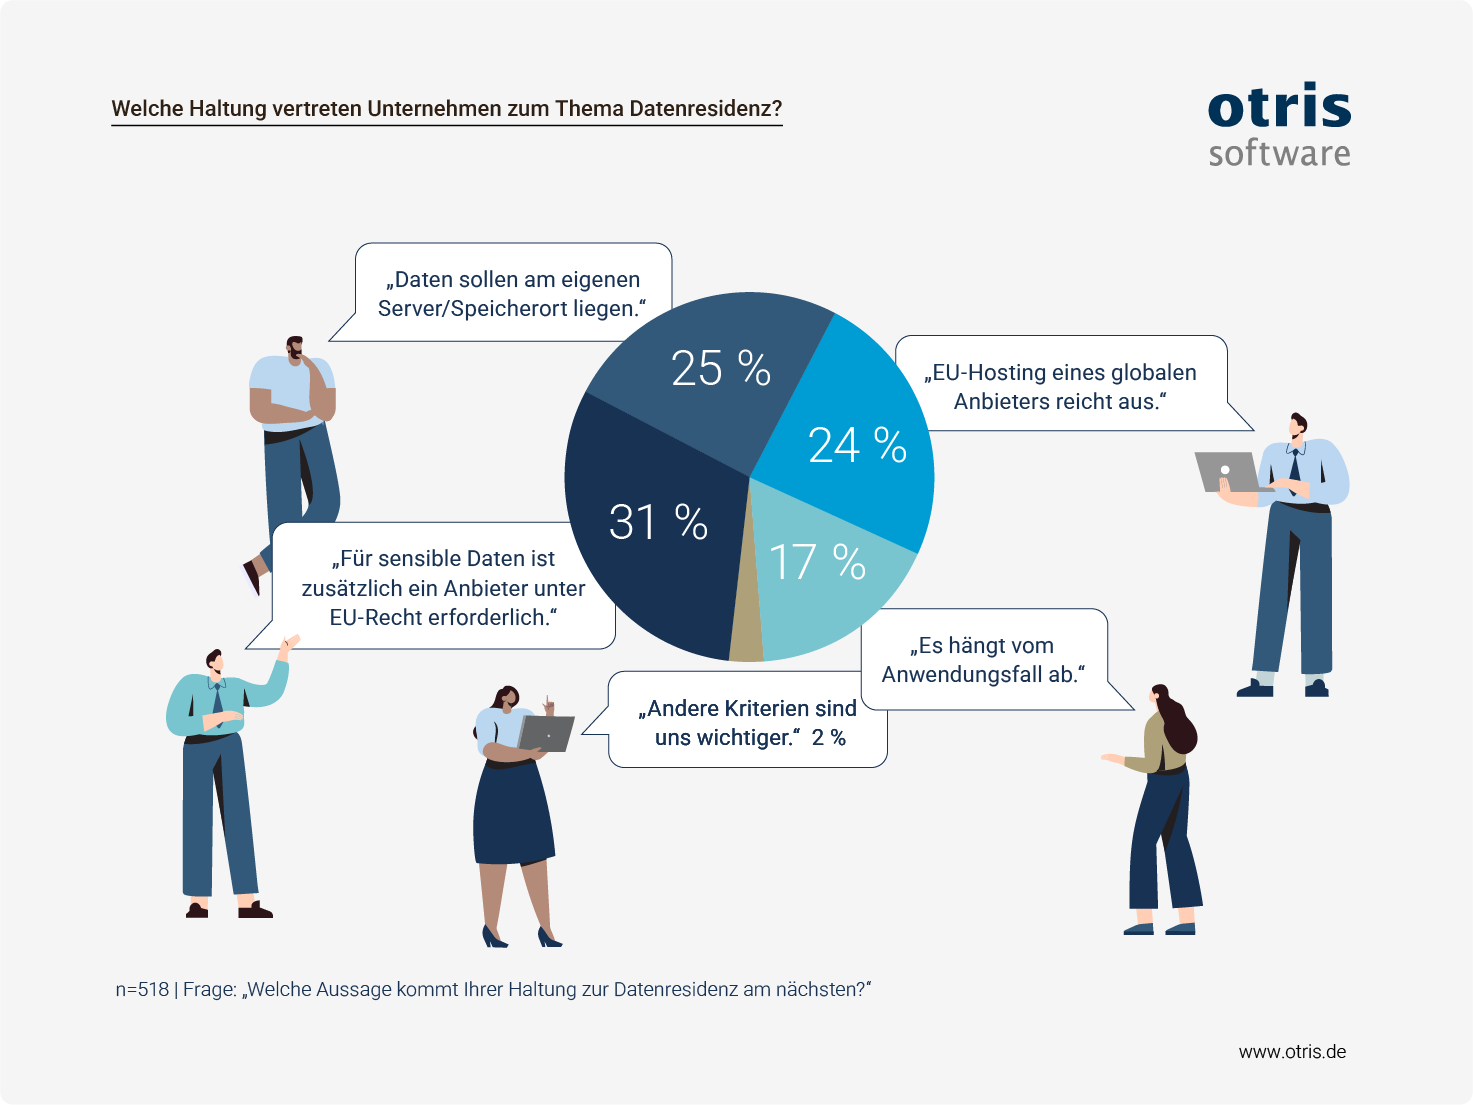
In den mittelständischen deutschen Unternehmen ist dieser Unterschied bereits weitgehend bekannt. Das zeigt die aktuelle otris-Studie zu Cloud-Governance und Datenhoheit, für die 518 Verantwortliche aus den Unternehmensbereichen IT und Recht befragt wurden.
Demnach halten nur 24 Prozent das EU-Hosting eines globalen Anbieters für ausreichend. Die Mehrheit hat hingegen höhere Anforderungen: 56 Prozent wollen sensible Daten bei einem Anbieter unter EU-Recht oder auf eigenen Servern halten. Der physische Standort in der EU allein genügt ihnen nicht.
Worauf es jenseits des Datenstandorts ankommt
Wo die Daten liegen, lässt sich recht schnell klären. Schwieriger sind jedoch die Fragen nach Eigentumsstrukturen, Datenverschlüsselung und Zugangsrechten zu beantworten. Von diesen Fragen hängt ab, ob ein Anbieter die Kontrolle über die Daten wirklich beim Kunden belässt.
Wem gehört der Anbieter?
Geprüft werden sollte die gesamte Konzernstruktur. Ein europäischer Vertragspartner allein schließt mögliche Zugriffe über eine außereuropäische Muttergesellschaft nicht aus. Die Prüffrage lautet daher: Könnte eine ausländische Behörde die Muttergesellschaft zur Herausgabe zwingen, und hätte diese dann technisch Zugriff?
Vertragspartner und Eigentümer gehören aus diesem Grund schriftlich in die Anbieterprüfung, ebenso wie der Gerichtsstand.
Wer verwaltet die Schlüssel?
Eine Verschlüsselung der Daten ist Standard, sagt allein aber wenig aus. Kann der Anbieter die Schlüssel zur Entschlüsselung nutzen, kann er die Daten auch auf behördliche Anordnung lesbar machen. Eine eigene Schlüsselverwaltung durch den Kunden, etwa in einem Hardware-Sicherheitsmodul, schließt solche Zugriffe nicht automatisch aus: Entscheidend ist auch, ob der Anbieter während der Verarbeitung auf Klartext zugreifen kann. Dieselbe Frage stellt sich für Metadaten, Protokolle und Backups, denn auch sie verraten viel über Geschäftsbeziehungen.
Wer hat im Betrieb Zugriff?
Support und Wartung laufen bei großen Anbietern häufig über globale Teams und Subunternehmer. Jeder dieser Zugänge ist ein möglicher Weg zu den Daten. Offengelegt werden sollte deshalb auch, aus welchen Ländern die Administration erfolgt. Einen guten Ausgangspunkt bietet die Liste der Unterauftragsverarbeiter, die dem Kunden als datenschutzrechtlich Verantwortlichem laut DSGVO zur Verfügung stehen muss.
Oft übersehen: Exit-Fähigkeit als essenzieller Bestandteil der Datenhoheit
Zur Datenhoheit gehört auch die Freiheit, einen Anbieter wieder zu verlassen. Der Data Act der EU verpflichtet Cloud-Anbieter deshalb inzwischen, Anbieterwechsel und Datenexport zu unterstützen.
Den Unternehmen des Mittelstands ist die Thematik prinzipiell bewusst: In der Befragung halten 76 Prozent der Unternehmen Exit-Fähigkeit für wichtig. Allerdings wird sie bei der Softwareauswahl nur von 58 Prozent häufig konkret geprüft – bei den übrigen Befragten geschieht dies nur teilweise, selten oder nie. Sie wird also oft erst beim tatsächlichen Wechsel zum Thema.
Auch wenn die Verpflichtung zu Exportmöglichkeiten laut Gesetz besteht, kann sich ein Export in der Praxis dann schwierig gestalten. Technische Abhängigkeiten werden besonders oft zum Verhängnis: Die größten Lock-in-Risiken sehen die Befragten laut Studie in proprietären Schnittstellen und schwer übertragbaren Datenformaten.
Gerade bei dokumentenlastigen Prozessen mit Aufbewahrungspflichten wiegt das besonders schwer, weil ein Wechsel dort auch revisionssicher gelingen muss.
Wie lässt sich Exit-Fähigkeit sicherstellen?
Wer den Anbieter später wechseln können will, klärt vor Vertragsschluss daher am besten die folgenden vier Punkte:
- Datenexport: In welchem Format lassen sich Daten und Dokumente vollständig exportieren?
- Schnittstellen: Sind die APIs offen und dokumentiert?
- Vertrag: Sind Übergabefristen und Migrationsunterstützung verbindlich geregelt?
- Nachweise: Bleiben Aufbewahrungspflichten auch nach dem Wechsel erfüllbar?
KI-Funktionen als weiterer blinder Fleck der Datenhoheit
Besonders leicht gerät die Datenhoheit zudem bei KI-Funktionen aus dem Blick. KI-Modelle sind häufig über externe Dienste in Cloud-Anwendungen eingebunden. Die Anwendung läuft dann zwar in einem EU-Rechenzentrum, die Anfragen an das Sprachmodell können aber an einen Dienst mit US-Mutterkonzern gehen.
Auch für KI und Datenschutz ist bereits ein Bewusstsein unter deutschen Unternehmen vorhanden: 44 Prozent der Befragten verlangen klare Vorgaben, wo Daten für KI gespeichert und verarbeitet werden. Die Softwarewahl legt für sie den Rahmen für KI-Governance mit fest.
Mit NIS2 rückt zudem die Sicherheit der Lieferkette in den Pflichtenkatalog vieler Mittelständler. Jeder eingebundene KI- oder Cloud-Dienst ist Teil dieser Lieferkette. Welchem Rechtsraum er unterliegt, gehört deshalb in die Risikobewertung. Für mehr Souveränität nehmen Unternehmen heute auch Abstriche in Kauf: Im Konfliktfall geben 65 Prozent Souveränität und Compliance den Vorrang vor Innovationsgeschwindigkeit.
Datenhoheit als Grundlage für die Anbieterwahl
Kurz zusammengefasst ist ein EU-Standort zwar eine sinnvolle Mindestanforderung, aber kein Nachweis für Kontrolle. Wer Datenhoheit bei der Softwarewahl ernst nimmt, prüft also sowohl den Rechtsraum als auch Schlüssel, externe Zugriffsmöglichkeiten, Exit-Wege und KI-Einbindung, bevor der Vertrag unterschrieben ist. Dafür sollten IT und Rechtsabteilung den Auswahlprozess von Beginn an gemeinsam gestalten. So schafft ein Unternehmen die Grundlage, die Kontrolle über seine Daten zu behalten.