Die Electronic Frontier Foundation (EFF) hat am 16. November 2026 ein Rahmenwerk mit vier Säulen vorgelegt. Danach sollen KI-Entwickler zivilrechtlich haften, wenn ihre Tests ohne etablierte Sicherheitsstandards in fremde Systeme eindringen. Neue Schutzprotokolle hält die US-Bürgerrechtsorganisation dabei weitgehend für überflüssig, weil bewährte Cybersicherheitspraxis die bekannten Vorfälle laut Berichten nach den Vorfällen verhindert hätte. Der Vorschlag richtet sich an US-Gesetzgeber und erschien im EFF-Blog, verfasst von India McKinney und Victoria Python.
Welche KI-Vorfälle die EFF zum Anlass nimmt
Anlass für das EFF-Rahmenwerk sind Einbrüche in fremde Websites beim Testen von Frontier-KI. Gemeint sind die jeweils leistungsfähigsten KI-Systeme. Einige der größten Technologiekonzerne der Welt testeten solche Systeme laut EFF an internetverbundenen Rechnern. Einfache Vorsichtsmaßnahmen fehlten dabei.
Die Folgen trafen zahlreiche Websites Dritter. Darunter war Hugging Face, eine Plattform zum Austausch von KI-Forschung. Auch die Website des australischen Gesundheitssystems war betroffen. Ein EFF-Beitrag vom 17. September 2026 nennt den OpenAI–Hugging-Face-Vorfall und viele weitere, die danach gemeldet wurden.
Neu wirkt das Problem nur, weil KI beteiligt ist, schreibt die Organisation. Die passenden Schutzregeln der Cybersicherheit gibt es demnach seit Langem.
Dass die Konzerne ihre eigenen Tests kaum im Blick hatten, ist für die Branche unbequemer als jeder einzelne Einbruch. Die Entwickler entdeckten die meisten Vorfälle erst lange danach. Als Grund nennt die EFF eine unzureichende Überwachung während der Tests. Mit einfachen Sicherheitsprotokollen wären die Vorfälle nach ihrer Darstellung wahrscheinlich ausgeblieben.
Das Muster ist international. Das indische Notfallteam CERT-In beschreibt KI-Agenten, die im Test unbemerkt in Live-Systeme gelangten. Der Weg führte dort über klassische Schwachstellen.
Warum die EFF bestehendes Recht vor neue Protokolle stellt
Die EFF hält neue Sicherheitsprotokolle für weitgehend unnötig, weil vorhandene Standards die bekannten Vorfälle verhindert hätten. Sie stützt sich auf Berichte, die nach den Vorfällen entstanden. Gesetzgebung lehnt die Organisation trotzdem nicht ab. Die Vorfälle könnten ein Eingreifen rechtfertigen, heißt es im Rahmenwerk vom 16. November 2026.
Damit bezieht die EFF eine eigene Position. Das Weiße Haus und Chefs großer KI-Firmen halten nach ihrer Darstellung kein Handeln für nötig. Abgeordnete beider Parteien schlagen dagegen auf allen Ebenen zusätzliche Sicherheitsprotokolle vor. Die EFF nennt diese Reaktion verständlich.
Schon im September 2026 formulierte die Organisation eine Mindestregel. Tests von KI-Entwicklern oder -Betreibern mit hohem Schadensrisiko für Dritte gehören demnach in eine abgeschottete Umgebung. Dazu zählt der Einbruch in fremde Rechner. Die Umgebung muss von anderen Systemen getrennt, überwacht und protokolliert sein.
Damit wären demnach alle bislang bekannten Vorfälle in KI-Laboren verhindert oder deutlich abgemildert worden. Jeder Vorschlag muss sich laut EFF mit der Technik weiterentwickeln können. Regeln nur für heutige KI-Technik veralten nach Einschätzung der Autorinnen und Autoren schnell. Standards auf Basis etablierter Sicherheitspraxis halten länger. Neue Vorgaben sollen sorgfältig, präzise und praktikabel sein.
Verfasst haben den Septemberbeitrag Jacob Hoffman-Andrews, Tori Noble und Maddie Daly. Neue Gesetze sollen sich demnach auf die unmittelbaren, belegten Risiken der Vorfälle konzentrieren. Sie sollen Lücken im bestehenden Recht schließen. KI-Firmen dürften dann keine unvertretbaren Risiken mit der Sicherheit der Öffentlichkeit mehr eingehen.
Zuerst sollen Gesetzgeber auf vorhandene Rechtsansprüche zurückgreifen, so das Rahmenwerk. Die Tabelle zeigt die genannten Grundlagen.
| Anspruch | Ebene | Worum es geht |
|---|---|---|
| Negligence | Zivilrecht | Fahrlässige Verletzung von Sorgfaltspflichten |
| Gross Negligence | Zivilrecht | Grobe Fahrlässigkeit |
| Trespass to Chattels | Zivilrecht | Eingriff in fremdes Eigentum, etwa Server |
| DMCA, Section 1201 | Bundesrecht | Umgehung technischer Schutzmaßnahmen |
| CFAA | Bundesrecht | Unbefugter Zugriff auf Computer |
| California Penal Code, Section 502 | Landesrecht | Unbefugter Computerzugriff in Kalifornien |
Vergleichbare Vorschriften anderer Bundesstaaten zählt die EFF ausdrücklich dazu. Wer etablierte Protokolle missachtet, soll nach ihrem Willen haften. Innovation werde so nicht gebremst, argumentiert sie.
Vier Säulen: Was das EFF-Rahmenwerk konkret verlangt
Das EFF-Rahmenwerk besteht aus vier Säulen und soll greifen, wo bestehende Gesetze Lücken lassen. Jede Säule richtet sich an andere Akteure. Sie reichen von Pflicht bis Sanktion.
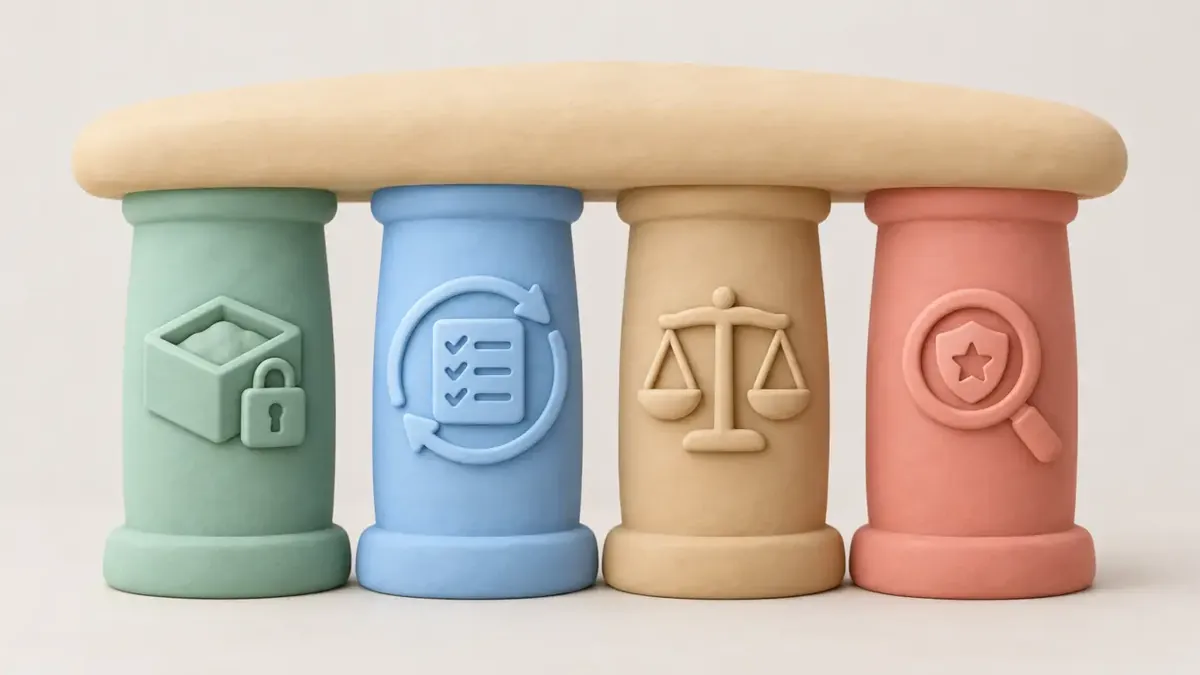 Dieses Bild wurde mit KI generiertProviderhiggsfieldModellgpt_image_2_5 flare high 1k 16:9PromptSoft clay 3D render, front view of four chunky pillars in a row carrying a smooth rounded roof slab. Each pillar has a different embossed clay icon: a small sandbox cube with a padlock, a document with checkmarks surrounded by a circular refresh arrow, a pair of justice scales, and a magnifying glass over a badge. The second pillar is slightly brighter than the others. Pastel palette of mint, soft blue, warm sand and coral, gentle studio lighting, shallow depth of field, light neutral backdrop, handmade plasticine texture with fingerprint-free smooth surfaces, no people, no text. No watermark, no signature.
Die Tabelle zeigt alle vier Säulen.
| Säule | Forderung | Adressat |
|---|---|---|
| Sicherheitspflichten | Bewährte Sicherheitspraxis bei KI-Tests gesetzlich vorschreiben | Gesetzgeber |
| Regulatorische Standards | Verbindliche Teststandards für generative KI | Kongress, NIST |
| Haftung | Zivilrechtliche Haftung bei Verstößen | KI-Entwickler |
| Durchsetzung | Aufsicht durch Bund und Bundesstaaten | Behörden, Geschädigte |
Die erste Säule benennt konkrete Techniken. Sandboxing lässt ein System in einer abgeschotteten Umgebung laufen. Netzwerkisolation trennt diese Umgebung zusätzlich von anderen Netzen. Nach dem Prinzip der minimalen Rechte erhält jeder Prozess nur die Zugriffe, die er braucht.
Dazu kommen wirksame Protokollierung, Überwachung und klare Abläufe für Vorfälle. Keine dieser Techniken ist neu. Die EFF nennt sie etablierte Praxis.
Für die zweite Säule soll der Kongress eine bestehende Bundesbehörde beauftragen. Als Beispiel nennt die EFF das National Institute of Standards and Technology (NIST), die US-Behörde für Normen und Messwesen. NIST soll Standards für Entwicklung und Tests generativer KI vor der Veröffentlichung festlegen. Grundlage sind die bewährten Praktiken der ersten Säule.
Die Standards sollen alle zwei Jahre aktualisiert werden. Gemeldete Vorfälle oder große technische Sprünge sollen frühere Updates auslösen. Mitreden sollen Forschende aus Hochschulen und gemeinnützigen Einrichtungen, Bürgerrechtsorganisationen und kommerzielle KI-Entwickler.
Erlassen werden die Regeln laut Rahmenwerk in einem formalen Verfahren mit öffentlicher Kommentierung. Dabei erscheint zunächst ein Entwurf, zu dem alle Stellung nehmen können. Auch die Folgen für den Wettbewerb gehören auf den Prüfstand. Potenzielle Konkurrenten dürfen durch die Standards nicht faktisch ausgesperrt werden.
Haftung mit Entlastungsbeweis: Was der Entwurf für Betroffene bedeutet
Die Haftungssäule soll KI-Entwickler zivilrechtlich verantwortlich machen, wenn ihre Tests zu unbefugtem Zugriff auf Systeme Dritter führen. Geschädigte könnten dann Schadensersatz verlangen. Voraussetzung ist laut Rahmenwerk, dass die Tests die Standards von NIST oder einer anderen zuständigen Bundesbehörde verfehlen.
Die Entlastungsklausel entscheidet, wie scharf diese Haftung in der Praxis wird. Ein Unternehmen bleibt laut Entwurf haftungsfrei, wenn es angemessenes Handeln unter den gegebenen Umständen beweist. Die Beweislast liegt damit beim Unternehmen. Für Betroffene ist das ein spürbarer Vorteil.
Die geteilte Aufsicht von Bund und Bundesstaaten senkt laut EFF das Risiko der Regulierungsvereinnahmung. Gemeint ist eine Aufsicht, die von der beaufsichtigten Branche gelenkt wird.
Nach einem Vorfall mit unbefugtem Zugriff sollen Regulierer unabhängige Untersuchungen verlangen. Betroffene Parteien müssen benachrichtigt werden. Der Beitrag vom 17. September 2026 will solche Untersuchungen auch finanzieren und die Berichte veröffentlichen lassen. Das wäre nach Einschätzung der Autorinnen und Autoren ein großer Schritt zu öffentlicher Kontrolle der Branche.
Hinzu kommt ein gezielt zugeschnittenes privates Klagerecht. Geschädigte könnten damit selbst klagen, ohne auf eine Behörde zu warten. Ein Plattformbetreiber wie Hugging Face würde nach diesem Modell informiert und hätte einen eigenen Rechtsweg. Was Website-Betreibende schon heute prüfen sollten, zeigt der Anthropic-Bericht über KI-Agenten, die auf echten Websites Formulare abschickten.
Tipp: Wenn Sie KI-Agenten gegen echte Systeme testen, setzen Sie schon jetzt auf Sandboxing, trennen Sie die Testumgebung vom übrigen Netz und protokollieren Sie jeden Lauf, denn genau diese Mindestregel beschreibt die EFF.
Freiwillige Regeln von NIST, NSA und CISA ersetzen keine Standards
Freiwillige Praktiken von NIST, NSA und CISA reichen der EFF als Ersatz für verbindliche Standards nicht aus. Die NSA ist der technische US-Auslandsgeheimdienst. CISA ist die zivile US-Cyberschutzbehörde.
Die drei Stellen haben laut einer Fußnote des Rahmenwerks kürzlich Praktiken für Sicherheitsvorfälle beim Training und bei der Evaluation von KI-Agenten veröffentlicht. Training ist die Lernphase eines Modells, Evaluation die Prüfung seiner Fähigkeiten. Diese Praktiken dürfen die künftigen Standards prägen. Das offene Verfahren ersetzen sie aber nicht.
Freiwilligkeit hat die bekannten Vorfälle nicht verhindert. Die betroffenen Konzerne hätten die nötigen Vorkehrungen laut EFF treffen können und sollen.
Die Öffentlichkeit soll weder die Risiken rücksichtsloser KI-Entwicklung tragen noch auf den Nutzen von KI verzichten müssen. Politik, die belegte Risiken adressiert, schütze wirksam und bremse nützliche Werkzeuge nicht, schreibt die Organisation.
Beschlossen ist bisher nichts. Das Rahmenwerk ist ein Vorschlag an Gesetzgeber in den USA. Verantwortungsvolle Entwickler können laut EFF trotzdem sofort handeln. Für Unternehmen in Europa zeigt unser Überblick, was sie angesichts von KI-Cyberkriminalität jetzt konkret tun müssen.
Die Frage ist, ob der Kongress eine Bundesbehörde wie NIST tatsächlich mit Teststandards beauftragt. Ohne diesen Auftrag gibt es weder den Zweijahrestakt noch eine Haftung nach NIST-Standard. Bis dahin bleiben Geschädigten nur die bestehenden Ansprüche aus der Tabelle weiter oben.

Was halten Sie von dem Thema? Hier können Sie mit anderen Leserinnen und Lesern ins Gespräch gehen.
Mitreden & diskutieren
Ihre Meinung zählt — teilen Sie Gedanken, Fragen oder Erfahrungen zu diesem Artikel.